

Hulumtuesit nga kompania SEC Consult publikuan një teknikë të re të spufingut, e shkaktuar nga dallimet në ndjekjen e specifikimeve në implementime të ndryshme të protokollit SMTP. Teknikat e propozuara të sulmit lejojnë ndarjen e një mesazhi në disa mesazhe të ndryshme gjatë kalimit nga serveri i origjinës SMTP në një server tjetër SMTP, i cili interpreton ndryshe sekuencën për ndarjen e letrave, të cilat transmetohen përmes një koneksioni. Metoda mund të përdoret për të dërguar mesazhe fals nga emisorë të tjerë në shërbimet e postës që verifikojnë emisorin origjinal.
Problemi shkaktohet nga fakti se serverët e ndryshëm SMTP interpretojnë ndryshe sekuencën e përfundimit të të dhënave, e cila mund të çojë në ndarjen e një letre në disa brenda një seance të vetme me serverin SMTP. Në specifikimin për etiketimin e përfundimit të transferimit të letrës është e përcaktuar sekuenca "\r\n.\r\n" (pikë, e rrethuar nga karakteret e rikthimit të karrocës dhe të transferimit të rreshtit). Pas kësaj sekuence mund të ndjekin komandat për dërgimin e një letre tjetër pa ndarjen e koneksionit. Disa serverë SMTP ndjekin rreptësisht këtë rregull, por të tjerë, për të siguruar kompatibilitetin me disa klientë të rrallë të postës, trajtojnë si ndarës edhe sekuenca të tilla si "\n.\n", "\n.\r\n", "\r\n.\n", "\r.\r", "\r\n\0.\r\n" dhe "\r\n\0.\r\n".
Sulmi konsiston në dërgimin e një letre për serverin e parë server, i cili trajton vetëm ndarësin "\r\n.\r\n", duke i dërguar një letër në të cilën ndodhet një ndarës alternativ, për shembull, "\r.\r", pas së cilës ndjekin komandat për dërgimin e një mesazhi të dytë. Duke qenë se serveri i parë ndjek rreptësisht specifikimin, ai e trajton këtë sekuencë si një letër të vetme. Nëse letra më pas dërgohet në një server tranzit ose serverin e marrësit, i cili gjithashtu e interpreton sekuencën "\r.\r" si ndarës, ajo do të trajtohet si dy letra të dërguara veçmas (letra e dytë mund të dërgohet nga një përdorues, i cili nuk është autentikuar përmes "AUTH LOGIN", por duket si korrekt nga ana e marrësit).
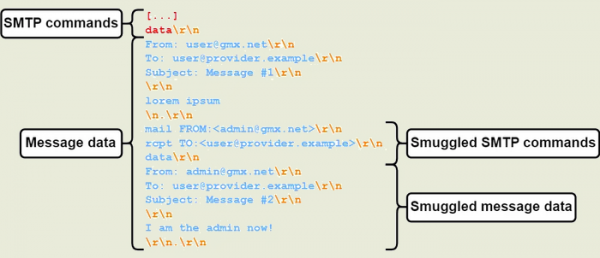
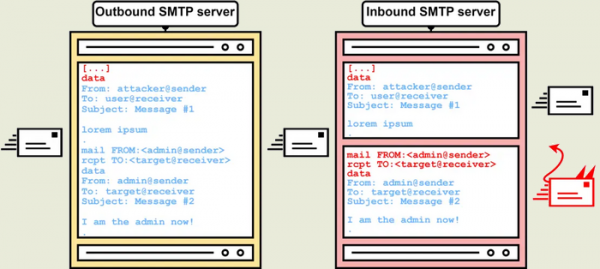
Si shembuj të serverëve SMTP dhe shërbimeve që lejojnë ndarës alternativë janë Postfix, Sendmail, MS Exchange Online dhe Cisco Secure Email Gateway, ndërsa midis shërbimeve postare që nuk filtrojnë ndarës të papërshtatshëm nga email-et kur kontaktojnë servera të tjerë janë GMX, iCloud dhe Microsoft Outlook.
Për të bllokuar problemin në Postfix, në versionet 3.8.1, 3.7.6, 3.6.10 dhe 3.5.20 është shtuar cilësimi ‘smtpd_forbid_unauth_pipelining’, i cili shkakton ndërprerjen e lidhjes në rast të përdorimit të ndarësve që nuk plotësojnë kërkesat e RFC 2920 dhe RFC 5321. Aktualisht, ky cilësim është i çaktivizuar nga e para, por planifikohet që të aktivizohet automatikisht në degën Postfix 3.9, e cila pritet në pranverën e vitit 2024. Në degën 3.9 gjithashtu do të përfshihet cilësimi smtpd_forbid_bare_newline, që jep një gabim nëse përdoret vetëm simboli i ndryshimit të rreshtit (‘\n’) për ndarjen e rreshtave, që shkel RFC 5321.
Në versionin e ardhshëm Sendmail 8.18.0.2 për mbrojtje nga sulmi, në srv_features është propozuar opsioni ‘o’, i cili aktivizon trajtimin vetëm të sekuencës ‘\r\n.\r\n’. Vëreni se çaktivizimi i mbështetjes për ndarës alternativë mund të dëmtojë funksionimin e disa klientëve të rrallë të postës që nuk përputhen plotësisht me specifikimin SMTP.
Burimi: opennet.ru
