

Studiuesit nga kompania ESET kanë publikuar një raport 43-faqësh me analizën e rootkit-it Ebury dhe aktivitetit të lidhur me të. Sipas raportit, Ebury përdoret që nga viti 2009 dhe që atëherë është instaluar në më shumë se 400 mijë serverë me Linux, si dhe në disa qindra sisteme të bazuara në FreeBSD, OpenBSD dhe Solaris. Rreth 110 mijë serverë mbeteshin të infektuar me Ebury deri në fund të vitit 2023. Studimi është veçanërisht interesant duke pasur parasysh se Ebury u përdor edhe në sulmin ndaj kernel.org, gjë që zbulon disa detaje të reja rreth komprometimit të infrastrukturës së zhvillimit të kernel-it Linux, të identifikuar në vitin 2011. Ebury u zbulua gjithashtu në serverët e një regjistruesi domenesh, në bursa kriptovalutash, në nyje dalëse të Tor dhe te disa të ofruesve të hostimitpersona, emrat e të cilëve nuk bëhen publikë.
Fillimisht mendohej se sulmuesit që komprometuan serverët kernel.org kishin mbetur të pazbuluar për 17 ditë, por sipas të dhënave të ESET kjo periudhë është llogaritur që nga momenti i vendosjes së rootkit-it Phalanx, ndërsa backdoor-i Ebury ndodhej në serverë që nga viti 2009 dhe për rreth dy vjet mund të jetë përdorur për të marrë akses root në serverë. Malware-i Ebury dhe Phalanx janë instaluar në kuadër të sulmeve të ndryshme, të pavarura nga njëra-tjetra dhe të kryera nga grupe të ndryshme sulmuesish. Vendosja e backdoor-it Ebury preku të paktën 4 serverë në infrastrukturën e kernel.org, dy prej të cilëve ishin të komprometuar për afërsisht dy vjet, ndërsa dy të tjerët për 6 muaj.
Sulmuesit morën akses te hash-et e fjalëkalimeve të 551 përdoruesve të ruajtura në /etc/shadow, mes të cilëve ishin të gjithë mirëmbajtësit e kernel-it (llogaritë përdoreshin për akses në Git; pas incidentit fjalëkalimet u zëvendësuan dhe modeli i aksesit u rishikua duke kaluar në përdorimin e nënshkrimeve dixhitale). Për 257 përdorues, sulmuesit arritën të përcaktonin fjalëkalimet në formë të hapur, me gjasë përmes thyerjes së tyre nga hash-et dhe përmes kapjes nga komponenti keqdashës Ebury të fjalëkalimeve të përdorura në SSH.
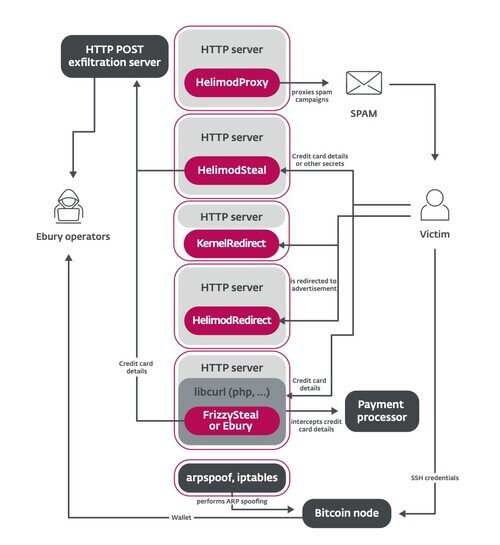
Komponenti keqdashës Ebury shpërndahej si një bibliotekë e përbashkët që, pas instalimit, ndërhynte në funksionet e përdorura nga OpenSSH për të organizuar lidhje të largët me sistemin me të drejta root. Sulmi nuk ishte i synuar dhe, ashtu si mijëra hoste të tjera të prekura, serverët e kernel.org u përdorën si pjesë e një botneti për dërgimin e spam-it, vjedhjen e kredencialeve për përhapje në sisteme të tjera, ridrejtimin e trafikut web dhe kryerjen e veprimtarive të tjera keqdashëse.
Për depërtim në serverë u përdorën dobësi të papatchuara në softuerin e serverit, për shembull dobësi në panelet e hostimit, ose fjalëkalime të komprometuara (supozohet se serverët e kernel.org u shkelën si rezultat i komprometimit të fjalëkalimit të njërit prej përdoruesve që kishte shell-access). Për rritjen e privilegjeve u përdorën dobësi si Dirty COW.
Versionet e reja të Ebury, të përdorura vitet e fundit, përveç backdoor-it përfshinin edhe funksione si module për Apache httpd për proksimin e trafikut, ridrejtimin e përdoruesve dhe kapjen e informacionit konfidencial, një modul kernel-i për të bërë ndryshime në trafikun HTTP në tranzit, mjete për të fshehur trafikun e vet nga firewall-et, si dhe skripte për kryerjen e sulmeve AitM (Adversary-in-the-Middle, MiTM dykahësh) për kapjen e kredencialeve SSH në rrjetet e ofruesve të hostimit.
Burimi: opennet.ru
