

Së fundi, kompania kërkimore «Javelin Strategy & Research» publikoi raportin «The State of Strong Authentication 2019». Krijuesit e tij mbledhën informacion mbi metodat e autentifikimit që përdoren në mjedisin korporativ dhe aplikacionet për përdoruesit, si dhe bënë përfundime interesante për të ardhmen e autentifikimit të fortë.
Ne . Me ndihmën e kësaj, ju paraqesim pjesën e dytë — me të dhëna dhe grafika.
Nga përkthyesi
Nuk do të kopjoj gjithçka nga segmenti me të njëjtin emër nga pjesa e parë, por do të ripërsëris një paragraf.
Të gjitha numrat dhe faktet janë paraqitur pa asnjë ndryshim të vogël, dhe nëse nuk jeni dakord me to, është më mirë të mos debatohet me përkthyesin, por me autorët e raportit. Komentet e mia (të formatizuara si citate, dhe në tekst të shënuara me italisht) janë gjykime të mia dhe për secilin prej tyre do të isha i lumtur të diskutoja (si dhe për cilësinë e përkthimit).
Autentifikimi i përdoruesve
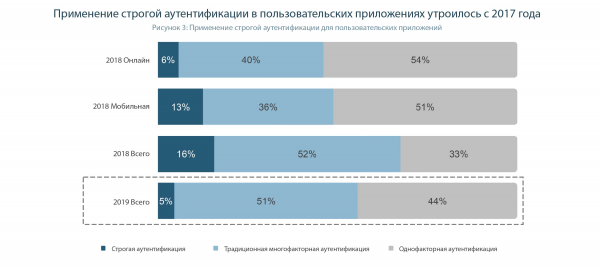
Që nga viti 2017, përdorimi i autentifikimit të fortë në aplikacionet për përdoruesit ka pësuar një rritje të dukshme, kryesisht për shkak të disponueshmërisë së metodave të kriptografisë në pajisjet mobile, megjithëse një përqindje pak më e vogël e kompanive përdorin autentifikimin e fortë për aplikacionet në internet.
Në përgjithësi, përqindja e kompanive që përdorin autentifikimin e fortë në biznesin e tyre është rritur trefish nga 5% në 2017 në 16% në 2018 (figurë 3).
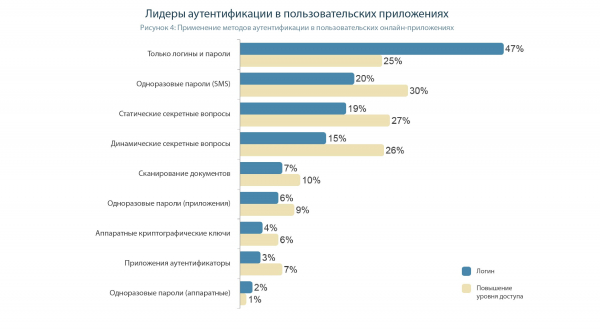
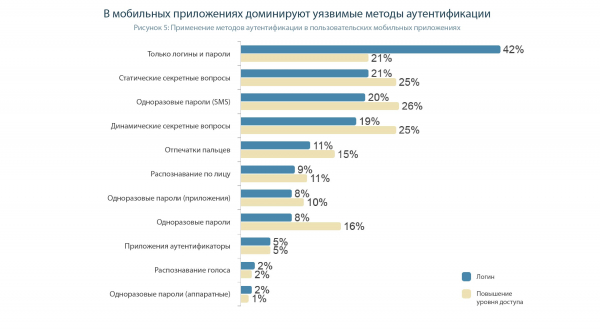
Mundësitë për përdorimin e autentifikimit të fortë për aplikacionet web ende janë të kufizuara (për shkak se vetëm versionet më të reja të disa shfletuesve mbështesin ndërveprimin me tokenat kriptografike, megjithatë ky problem është duke u zgjidhur me instalimin e softuerëve shtesë si ), prandaj shumë kompani përdorin metoda alternative për autentifikimin online, siç janë programet për pajisjet mobile që gjenerojnë fjalëkalime të njëhershme.
Çelësat kriptografikë harduerikë (këtu flasim vetëm për ata që përputhen me standardet FIDO), siç ofrohen nga Google, Feitian, One Span, dhe Yubico mund të përdoren për autentifikim të fortë pa instaluar softuer shtesë në kompjuterët stacionarë dhe laptopët (sepse shumica e shfletuesve tashmë mbështesin standardin WebAuthn të FIDO), por vetëm 3% e kompanive e përdorin këtë mundësi për kyçjen e përdoruesve të tyre.
Krahasimi i tokenave kriptografikë (siç janë ) dhe çelçirës sekrete, që funksionojnë sipas standardeve FIDO, dalin jo vetëm jashtë këtij raporti, por edhe komenteve të mia mbi të. Nëse flasim shkurt, të dy llojet e tokenëve përdorin algoritma dhe principe të ngjashme. Tokenët FIDO aktualisht mbështeten më mirë nga prodhuesit e shfletuesve, megjithatë, situata do të ndryshojë së shpejti ndërsa më shumë shfletues do të ofrojnë mbështetje. . Ndërkohë, tokenët klasikë kriptografikë mbrohen me PIN, mund të nënshkruajnë dokumente elektronic dhe të përdoren për autentifikim të dyfishtë në Windows (çdo version), Linux dhe Mac OS X, kanë API për gjuhë të ndryshme programimi që lejojnë realizimin e 2FA dhe EP në aplikacione desktop, mobile dhe Web, ndërsa tokenët e prodhuar në Rusi mbështesin algoritmët rusë GOST. Në çdo rast, një token kriptografik, pavarësisht nga standardi sipas të cilit është krijuar, është metoda më e besueshme dhe e përshtatshme për autentifikim.
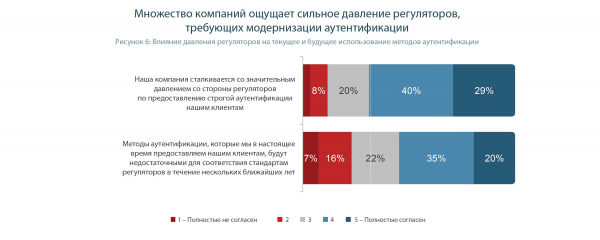
Përveç sigurisë: përfitime të tjera të autentikimit të fortë
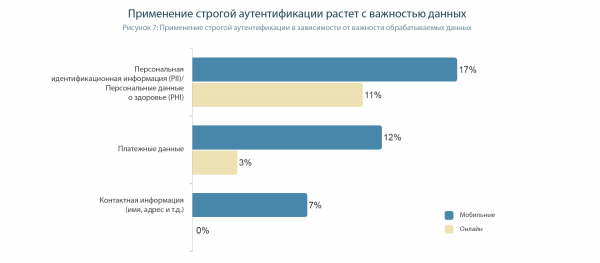
Nuk është befasi që përdorimi i autentikimit të fortë është ngushtësisht i lidhur me rëndësinë e të dhënave të ruajtura nga bizneset. Kompanitë që ruajnë informacion personal të besueshëm (Personally Identifiable Information — PII), si numrat e sigurimeve shoqërore ose informacionin shëndetësor personal (Personal Health Information — PHI), përballen me presionin më të madh ligjor dhe rregullator. Pikërisht këto kompani janë mbështetësit më të fortë të autentikimit të fortë. Presioni mbi biznesin forcohet nga pritshmëritë e klientëve, të cilët dëshirojnë të dinë se organizatat në të cilat ata i besojnë të dhënat e tyre më të ndjeshme përdorin metoda të sigurta autentikimi. Organizatat që përpunojnë PII ose PHI të ndjeshëm përdorin autentikimin e fortë më shumë se dyfish në krahasim me organizatat që ruajnë vetëm informacionin e kontaktit të përdoruesve (figura 7).
Fatkeqësisht, kompanitë ende nuk duan të implementojnë metoda të besueshme autentikimi. Gati një e treta e personave që marrin vendime biznesi e konsiderojnë fjalëkalimin si metodën më efektive të autentikimit, ndërsa 43% e konsiderojnë fjalëkalimin si mënyrën më të thjeshtë të autentikimit.
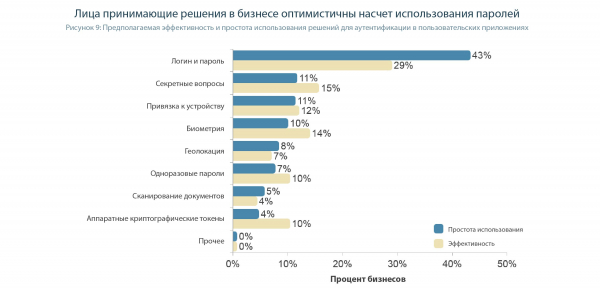
Kyçja e këtij grafiku tregon se zhvilluesit e aplikacioneve të biznesit në të gjithë botën janë të ngjashëm… Ata nuk shohin fitimin nga zbatimi i mekanizmave të avancuar të mbrojtjes së qasjes në llogari dhe ndajnë të njëjtat keqkuptime. Vetëm veprimet e rregullatorëve mund ta ndryshojnë situatën.
Të mos prekim fjalëkalimet. Por besimi në çfarë, që e bën të mendojmë se pyetjet kontrolluese janë më të sigurta se tokenet kriptografike?? Efektiviteti i pyetjeve kontrolluese, të cilat janë lehtësisht të kapshme, është vlerësuar në 15%, ndërsa tokenet e paprekshme në vetëm 10. Të paktën do të kishit parë filmin "Iluzion i Mashtrimit", ku, edhe pse në një formë alegorike, tregohet se sa lehtë magjistarët i morën të gjitha përgjigjet e nevojshme nga një biznesmen mashtrues dhe e lanë atë pa para.
Një tjetër fakt i rëndësishëm që ndriçon aftësinë e atyre që janë përgjegjës për mekanizmat e sigurisë në aplikacionet për përdoruesit. Në mendimin e tyre, procesi i futjes së fjalëkalimit është një operacion më i thjeshtë se sa autentifikimi me ndihmën e një tokeni kriptografik. Megjithatë, çfarë mund të jetë më e thjeshtë se lidhja e një tokeni në portin USB dhe futja e një PIN-i të thjeshtë.
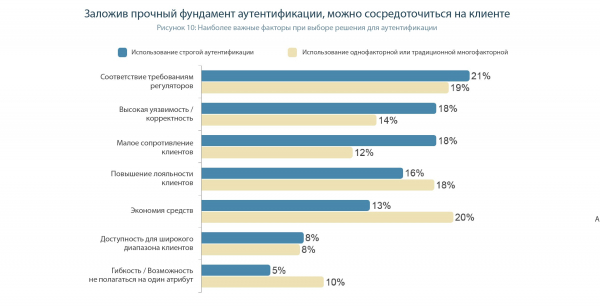
Është e rëndësishme të theksohet se zbatimi i autentifikimit të rreptë i lejon kompanive të mos mendojnë më për metodat e autentifikimit dhe rregullat e operimit, të cilat janë të nevojshme për të bllokuar skemat mashtruese, duke u përmbushur nevojat reale të klientëve të tyre.
Ndërsa respektimi i rregullave është një prioritet mjaft të arsyeshëm si për kompanitë që përdorin autentifikim të rreptë, ashtu edhe për ato që nuk e bëjnë, kompanitë që tashmë përdorin autentifikim të rreptë kanë shumë më shumë gjasa të thonë se rritja e besnikërisë së klientëve është treguesi më i rëndësishëm që ata e konsiderojnë kur vlerësojnë metodën e autentifikimit. (18% ndaj 12%) (figura 10).
Autentifikimi korporativ
Që nga viti 2017, zbatimi i autentifikimit të fortë në ndërmarrje ka rritur, por pak më modest se sa për aplikacionet për konsumatorët. Pjesa e ndërmarrjeve që përdorin autentifikimin e fortë është rritur nga 7% në 2017 në 12% në 2018. Në kundërshtim me aplikacionet për përdoruesit, në mjedisin korporativ përdorimi i metodave të autentifikimit pa fjalëkalim është disi më i zakonshëm në aplikacionet web sesa në ato mobile. Rreth gjysma e ndërmarrjeve raportojnë se përdorin vetëm emra përdoruesish dhe fjalëkalime për autentifikimin e përdoruesve të tyre kur hyjnë në sistem, ku çdo e pesta (22%) gjithashtu mbështetet ekskluzivisht në fjalëkalime për autentifikimin sekondar kur akseson të dhëna veçanërisht të rëndësishme.dmth, përdoruesi fillimisht regjistrohet në aplikacion duke përdorur një metodë më të thjeshtë autentifikimi, dhe nëse dëshiron të fitojë akses në të dhëna kritike, do të kryejë një procedurë tjetër autentifikimi, kësaj here zakonisht duke përdorur një metodë më të besueshme.).
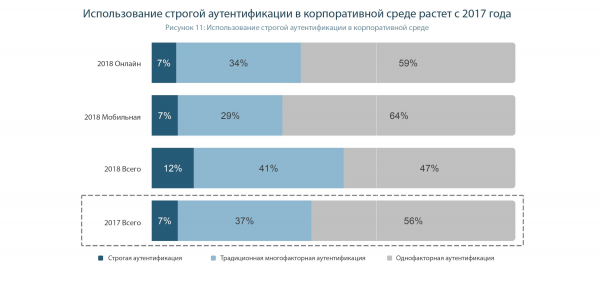
Duhet të kuptohet se në raport nuk është përfshirë përdorimi i tokeneve kriptografike për autentifikimin me dy faktorë në sistemet operative Windows, Linux dhe Mac OS X. Kjo në këtë moment është përdorimi më i gjerë i 2FA. (Fatkeqësisht, tokene të krijuara sipas standardeve FIDO mund të implementojnë 2FA vetëm për Windows 10).
Sidoqoftë, nëse për zbatimin e 2FA në aplikacionet online dhe mobile kërkohet një sërë masash, duke përfshirë përmirësime të këtyre aplikacioneve, për zbatimin e 2FA në Windows është e nevojshme vetëm të konfigurohet PKI (për shembull, mbi bazën e Microsoft Certification Server) dhe politikave të autentifikimit në AD.
Dhe pasi mbrojtja e hyrjes në PC-në e punës dhe në domen është një element i rëndësishëm i mbrojtjes së të dhënave korporative, zbatimi i autentifikimit me dy faktorë po rritet vazhdimisht.
Metodat e tjera dy të zakonshme të autentifikimit të përdoruesve kur hyjnë në sistem janë fjalëkalimet një herë, të ofruara përmes një aplikacioni të veçantë (13% e ndërmarrjeve), dhe fjalëkalimet një herë, të dërguara përmes SMS (12%). Edhe pse përqindja e përdorimit të të dy metodave është mjaft e ngjashme, por OTP SMS zakonisht përdoret për të rritur nivelin e autorizimit (në 24% të kompanive). (Figura 12).
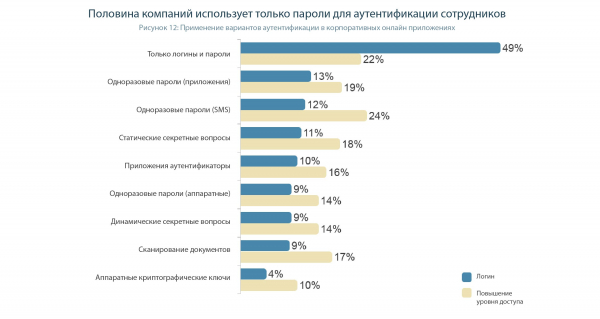
Rritja e përdorimit të autentikimit të fortë në ndërmarrje, ndoshta mund të shpjegohet me rritjen e disponueshmërisë së zbatimeve të metodave të kriptografisë për autentikimin në platformat e menaxhimit të identitetit të ndërmarrjes (thjesht, sistemi korporativ SSO dhe IAM kanë mësuar të përdorin tokene).
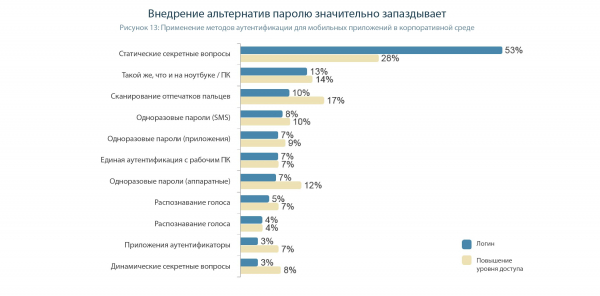
Për autentikimin mobil të punonjësve dhe kontraktorëve, ndërmarrjet, në masën më të madhe, mbështeten në fjalëkalime më shumë se sa në autentikimin në aplikacionet për konsumatorët. Pak më shumë se gjysma (53%) e ndërmarrjeve përdorin fjalëkalime për autentikimin e aksesit të përdoruesve në të dhënat e kompanisë përmes një pajisje mobile.
Në rastin e pajisjeve mobile, do të ishte e lehtë të besohej në fuqinë e madhe të biometrisë, nëse nuk do të ishin kaq shumë raste të falsifikimit të shenjave të gishtërinjve, zërit, fytyrës dhe madje edhe iridës. Një kërkesë në një motor kërkimi do të tregonte se një mënyrë të besueshme për autentikimin biometrik thjesht nuk ekziston. Sensorët e saktë që përdoren në të vërtetë ekzistojnë, por janë të shtrenjtë dhe me përmasa të mëdha – dhe nuk instalohet në smartphone.
Prandaj, metoda e vetme funksionale e 2FA në pajisjet mobile është përdorimi i tokeneve kriptografike, të cilat lidhen me smartphone përmes interfejsëve NFC, Bluetooth dhe USB Type-C.
Mbrojtja e të dhënave financiare të kompanisë është arsyeja kryesore për investimet në autentikimin pa fjalëkalim (44%) me rritjen më të shpejtë që nga viti 2017 (rritje prej tetë pikash përqindje). Më pas vjen mbrojtja e pronës intelektuale (40%) dhe të dhënave të burimeve njerzore (HR) (39%). Dhe është e qartë pse – përveç faktit që vlera e lidhur me këto lloje të dhënash njihet gjerësisht, ato janë gjithashtu në përdorim nga një numër relativisht i vogël punonjësish. Kështu, shpenzimet për zbatimin e tyre nuk janë aq të larta, dhe për të mësuar se si të punosh me një sistem më të komplikuar autentikimi nevojiten vetëm disa persona. Në anën tjetër, llojet e të dhënave dhe pajisjeve, të cilat zakonisht i qasen shumicës së punonjësve të ndërmarrjeve, janë ende të mbrojtura ekskluzivisht nga fjalëkalimet. Dokumentet e punonjësve, stacionet e punës dhe portalet korporative të postës elektronike janë fushat e rrezikut më të madh, pasi vetëm një të katërtën e ndërmarrjeve i mbrojnë këto asete me autentikimin pa fjalëkalim.
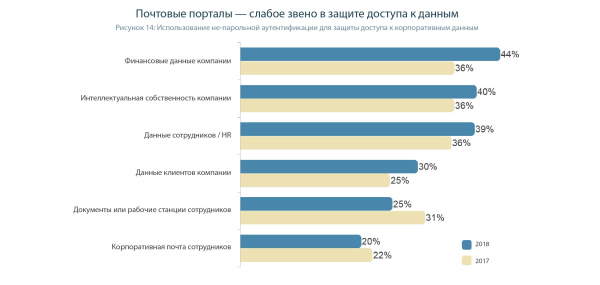
Në të vërtetë, emaili korporativ është një mjet mjaft i rrezikshëm dhe "i çarë", dhe niveli i rrezikut potencial nënvlerësohet nga shumica e drejtorëve të IT. Çdo ditë, punonjësit marrin dhjetëra e-maile, kështu që pse të mos ketë ndonjë mesazh phishing (domethënë, mashtrues) në mes të tyre? Ky email do të jetë i formatuar si emailet e kompanisë, prandaj punonjësi pa frikë do të klikojë në lidhjen në këtë email. Më pas, mund të ndodhë çdo gjë, për shembull, shkarkimi i një virusi në makinën e sulmuar ose rrjedhja e fjalëkalimeve (duke përfshirë metodën e inxhinierisë sociale, përmes futjes në një formë autentikimi të falsifikuar të krijuar nga sulmuesi).
Për të parandaluar që ngjashëm të ndodhin, e-mailet duhet të jenë të nënshkruara. Kështu do të jetë menjëherë e qartë se cili email është krijuar nga një punonjës legal dhe cili nga një sulmues. Në Outlook / Exchange, për shembull, nënshkrimi elektronik i bazuar në tokene kriptografike aktivizohet mjaft shpejt dhe lehtë dhe mund të përdoret së bashku me autentikimin me dy faktorë në PC dhe domainet e Windows.
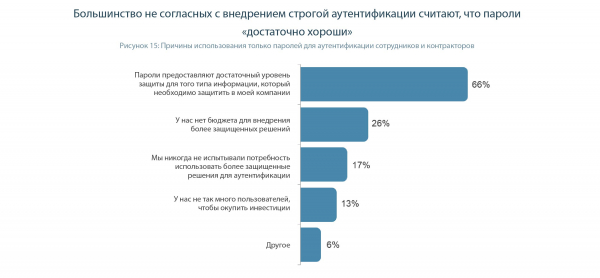
Mes atyre drejtuesve që mbështeten ekskluzivisht në autentifikimin përmes fjalëkalimeve brenda ndërmarrjes, dy të tretat (66%) e bëjnë këtë sepse mendojnë se fjalëkalimet sigurojnë një siguri të mjaftueshme për këtë lloj informacioni që kompania e tyre duhet të mbrojë (ilustrimi 15).
Megjithatë, metodat e autentifikimit të fortë po bëhen gjithnjë e më të zakonshme. Kjo është kryesisht për shkak të rritjes së disponueshmërisë së tyre. Më shumë e më shumë sisteme të menaxhimit të identitetit dhe aksesit (IAM), shfletuesish dhe sisteme operativash mbështesin autentifikimin përmes tokeneve kriptografike.
Përveç kësaj, autentifikimi i fortë ka një avantazh tjetër. Duke qenë se fjalëkalimi nuk përdoret më (i zëvendësuar me një kod PIN të thjeshtë), nuk ka as kërkesa nga punonjësit për të ndryshuar fjalëkalimin e harruar. Kjo, nga ana tjetër, redukton ngarkesën ndaj departamentit të IT të ndërmarrjes.
Përfundimet dhe konkluzionet
- Drejtuesit shpesh nuk kanë njohuritë e nevojshme për të vlerësuar efektivitetin e vërtetë të varianteve të ndryshme të autentifikimit. Ata janë mësuar të besojnë në metoda të tilla të vjetra
- të mbrojtjes si fjalëkalimet dhe pyetjet sekrete, thjesht për shkak se "më parë ka funksionuar". Përdoruesit kanë këto njohuri edhemë pak se ata, për ta, e rëndësishme është thjeshtësia dhe komoditeti. Ndërsa nuk kanë motive të ngutshme për të zgjedhur zgjidhje më të mbrojtura.
- Zhvilluesit e aplikacioneve përdorues shpeshherë nuk kanë arsye, për të implementuar autenticimin me dy faktorë në vend të fjalëkalimit. Konkurrenca për nivelin e mbrojtjes në aplikacionet përdorues nuk ka.
- Të gjitha përgjegjësi për thyerjen kalon te përdoruesi. Nëse ia tregove fjalëkalimin një të keqi – je fajtor. Nëse ia kapën ose e vunë re fjalëkalimin tënd – je fajtor. Nëse nuk kërkove nga zhvilluesi të përdorë metoda të sigurta të autenticimit në produktin e tij – je fajtor.
- Rregullatori në radhë të parë duhet të kërkojë nga kompanitë implementimin e zgjidhjeve që bllokojnë shkarkimet e të dhënave (veçanërisht autenticimi me dy faktorë), dhe jo të ndëshkojë për shkarkimin e të dhënave që është bërë. Disa zhvillues softueri përpiqen të shesin konsumatorëve produkte të vjetra dhe jo shumë të sigurta
- në një paketim të bukur "produkti inovativ". Për shembull, autenticimi përmes lidhjes me një smartphone të caktuar ose përdorimi i biometrisë. Siç tregohet nga raporti, vetëm zgjidhjen zgjidhja e vërtetë e sigurisë mund të jetë ajo që bazohet në autenticimin e fortë, pra në tokenat kriptografikë. I njëjti token kriptografik mund të përdoret për
- një gamë të gjerë detyrash : për autenticimin e fortënë sistemin operative të ndërmarrjes, në aplikacionin korporativ dhe përdorues, për nënshkrimin elektronik të transaksioneve financiare (e rëndësishme për aplikacionet bankare), dokumenteve dhe e-maileve. 🥇Çfarë do të ndodhë me autenticimin dhe fjalëkalimet? Pjesa e dytë e raportit Javelin "Gjendja e autenticimit të fortë" | ProHoster 🥇 Çfarë do të ndodhë me autentifikimin dhe fjalëkalimet? Pjesa e dytë e raportit Javelin "Gjendja e autentifikimit të fortë" | ProHoster
Burimi: habr.com
