

Disa серверe me nginx vazhdojnë të jenë të ekspozuar ndaj teknikës Nginx Alias Traversal, e cila u propozua në konferencën Blackhat në vitin 2018 dhe lejon qasjen në skedarë dhe katalogë që gjenden jashtë katalogut rrënjor, të caktuar nga direktiva «alias». Problemi shfaqet vetëm në konfigurimet ku direktiva «alias» ndodhet brenda bllokut «location», ku parametri i saj nuk përfundon me simbolin «/», ndërsa «alias» përfundon me «/».
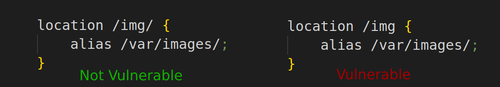
Thelbi i problemit është se skedarët për blloqet me direktivën alias jepen përmes bashkangjitjes së rrugës së kërkuar, pas përputhjes me maskën nga direktiva location dhe prenimit të pjesës së caktuar në këtë maskë të rrugës. Për shembull, në konfigurimin e dobët të ilustruar më lart, një sulmues mund të kërkojë skedarin «/img../test.txt» dhe këtë kërkesë e pranon maska e caktuar në location «/img», pas së cilës pjesa e mbetur «../test.txt» do të bashkëngjitet me rrugën nga direktiva alias «/var/images/» dhe në përfundim do të kërkohet skedari «/var/images/../test.txt». Në këtë mënyrë, sulmuesit mund t'u qasën çdo skedari në katalogun «/var», dhe jo vetëm skedarëve në «/var/images/», për shembull, për të shkarkuar logun e nginx mund të dërgohet kërkesa «/img../log/nginx/access.log».
Në konfigurimet, në të cilat vlera e direktivës alias nuk përfundon me simbolin «/» (për shembull, «alias /var/images;»), sulmuesi nuk mund të kalojë në katalogun prind, por ka mundësinë të kërkojë një katalog tjetër në /var, fillimi i emrit të së cilit përputhet me atë të caktuar në konfigurim. Për shembull, duke kërkuar «/img.old/test.txt» mund të bëhet e mundur të qaset në katalogun «var/images.old/test.txt».
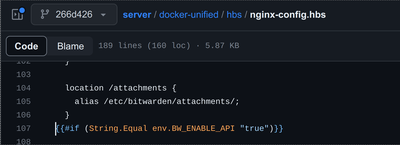
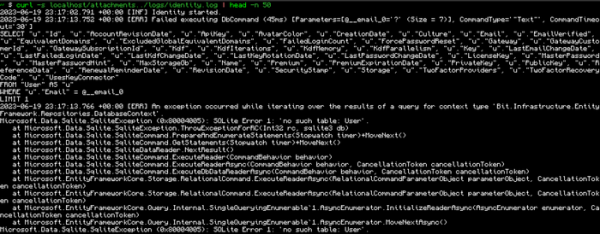
Analiza e depos në GitHub tregoi se gabimet që çojnë në këtë problem në konfigurimin e nginx ende ndodhen në projekte reale. Për shembull, prania e problemit u identifikua në përbërësin server të menaxherit të fjalëkalimeve Bitwarden dhe mund të përdorej për t'u qasur në të gjithë skedarët në katalogun /etc/bitwarden (kërkesat /attachments jepeshin nga /etc/bitwarden/attachments/), duke përfshirë databazën e fjalëkalimeve «vault.db», certifikatën dhe log-et, për të cilat mjaftonte të dërgoheshin kërkesa si «/attachments../vault.db», «/attachments../identity.pfx», «/attachments../logs/api.log» etj.
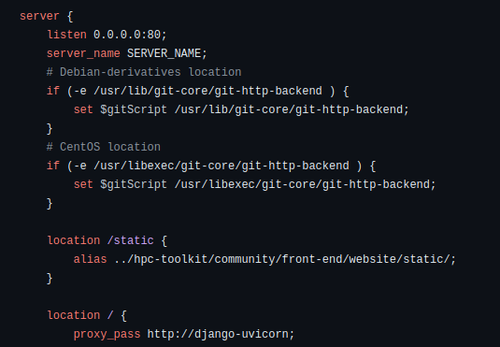
Metoda po ashtu funksionoi me Google HPC Toolkit, ku kërkesat për /static u ridrejtuan në katalogun ".. /hpc-toolkit/community/front-end/website/static/". Për të marrë DB me çelës të mbyllur dhe të dhëna identifikimi, sulmuesi mund të dërgojë kërkesat " /static.. / .secret_key" dhe " /static.. /db.sqlite3".
Burimi: opennet.ru
