

Në platformën Android është zbuluar një vulnerabilitet (CVE-2022-20465), i cili lejon çaktivizimin e bllokimit të ekranit përmes rindërritjes së SIM kartelës dhe shkrimit të kodit PUK. Mundësia e çaktivizimit është demonstruar në pajisjet Google Pixel, por pasi rregullimi prek bazën e kodit të Android, është e mundur që problemi të preki edhe firmware-t nga prodhues të tjerë. Problemi është zgjidhur në paketën e rregullimeve të nëntorit për çështjet e sigurisë për Android. Kërkuesi që vuri re problemin mori një shpërblim prej 70 mijë dollarësh nga kompaninë Google.
Problemi shkaktohet nga përpunimi i gabuar i çeljes pas shkrimit të kodit PUK (Personal Unblocking Key), i cili përdoret për të rikthyer funksionalitetin e SIM kartelës, e cila ishte bllokuar pas shumë tentativave të gabuara për të futur PIN-in. Për të çaktivizuar bllokimin e ekranit, mjafton të vendosni SIM kartelën tuaj në telefon, e cila ka një mbrojtje të bazuar në PIN. Pas ndërrimit të SIM kartelës me mbrojtje PIN, në ekran fillimisht shfaqet kërkesa për PIN. Nëse futet gabim tre herë PIN-i, SIM kartela do të bllokohet, pas së cilës do të ofrohet mundësia për të shkruar kodin PUK për rikthim. Doli se futja e saktë e kodit PUK jo vetëm që çliron SIM kartelën, por çon në kalimin në ndërfaqen kryesore duke anashkaluar ruajtësin e ekranit, pa kërkuar konfirmim të aksesit me fjalëkalimin kryesor ose çelësin grafik.
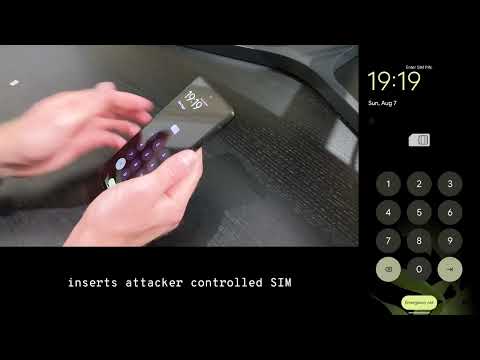
Vulnerabiliteti shkaktohet nga një gabim në logjikën e kontrollit të kodit PUK në menaxherin KeyguardSimPukViewController, i cili është përgjegjës për shfaqjen e ekranit të shtesës së autentifikimit. Në Android përdoren disa lloje ekranesh autentifikimi (për PIN, PUK, fjalëkalim, çelës grafik, autentifikim biometrik) dhe këta ekrane thirren njëri pas tjetrit kur kërkohen disa kontrolla, për shembull, kur kërkohet PIN-i dhe çelësi grafik.
Kur përfshihet në mënyrë korrekte kodin PIN, aktivizohet faza e dytë e verifikimit, e cila kërkon hyrjen e kodit të përgjithshëm të çeljes, por kur futet kodi PUK, një fazë e tillë bootimi anashkalohet dhe aksesit i jepet pa kërkuar fjalëkalimin kryesor ose çelësin grafik. Anashkalimi i fazës së ardhshme të çeljes bëhet pasi kur thirret KeyguardSecurityContainerController#dismiss(), nuk bëhet krahasimi i metodës së pritur dhe metodës së kaluar të verifikimit, dmth. procesori mendon se nuk ka ndodhur ndërrimi i metodës së verifikimit dhe përfundimi i verifikimit të kodit PUK tregon se autorizimi është konfirmuar me sukses.
Dobësia u zbulua rastësisht — përdoruesi kishte shkarkuar telefonin dhe pas ngarkimit dhe ndezjes, ai gaboi disa herë gjatë futjes së kodit PIN, pas së cilës e hoqi bllokimin me kodin PUK dhe u çudit kur sistemi nuk kërkoi fjalëkalimin kryesor, që është përdorur për deshifrim të të dhënave, pas së cilës ngeci me mesazhin "Pixel is starting…". Përdoruesi ishte kureshtar, vendosi të kuptojë se çfarë po ndodhte dhe filloi të eksperimentojë në mënyra të ndryshme me futjen e kodet PIN dhe PUK derisa rastësisht harroi të rinisë pajisjen pas ndërrimit të kartës SIM dhe nuk mori akses në ambientin tuaj në vend të ngecjes.
Reagimi i Google ndaj raportit për dobësinë është veçanërisht interesant. Informacioni mbi problemin u dërgua në qershor, por deri në shtator, hulumtuesi nuk arriti të merrte një përgjigje të kuptueshme. Ai mendoi se një sjellje e tillë shpjegohet nga fakti se ai nuk ishte i pari që raportoi këtë gabim. Dyshimet se diçka po shkon keq u shfaqën në shtator, kur problemi mbeti i pazbuluar pas instalimit të një azhurnimi, i cili u lëshua pas 90 ditëve, kur ndodhi që periudha e shpallur e mos-shpalljes ishte përfunduar.
Pasi që përpjekjet për të mësuar statusin e mesazhit të dërguar mbi probleme ishin të pashpresë dhe përfunduan me përgjigje automatike dhe shabllone, hulumtuesi përpiqi të lidhej personalisht me punonjësit e Google për të sqaruar situatën mbi përgatitjen e një rregullimi dhe madje demonstroi dobësinë në zyrën e Google në Londër. Vetëm pas kësaj, puna për të eliminuar dobësinë mori një hov. Gjatë shqyrtimit doli se dikush kishte raportuar më parë për problemin, por Google vendosi të bënte një përjashtim dhe të paguante shpërblimin për raportimin e dytë të problemit, pasi falë insistencës së autorit të tij, problemi u vuri në dukje.
Burimi: opennet.ru
