

Një grup studiuesish nga Universiteti Tsinghua (Kina) dhe Universiteti George Mason (SHBA) shpalli informacionin mbi një të metë (CVE-2022-25667) në pikat e aksesit pa kabllo, e cila lejon organizimin e përhapjes së trafikut (MITM) në rrjetet pa kabllo, të mbrojtura me protokollet WPA, WPA2 dhe WPA3. Nëpërmjet manipulimit të paketave ICMP me flag 'redirect', sulmuesi mund të arrijë të drejtojë trafikun e viktimës brenda rrjetit pa kabllo përmes sistemit të tij, çka mund të përdoret për të kapur dhe zëvendësuar seancat e pa-koduara (për shembull, kërkesat për faqe pa HTTPS).
Të meta shkaktohet nga mungesa e filtrimit të duhur të mesazheve ICMP të rreme me adresë dërguesi të ndryshuar (spoofing) në procesorët e rrjetit (NPU, Njësia e Procesimit të Rrjetit), të cilët sigurojnë trajtimin e nivelit të ulët të paketave në rrjetin pa kabllo. Ndër të tjera, NPU ridrejtonte pa kontrollimin e spoofing paketat ICMP të rreme me flag 'redirect', të cilat mund të përdoren për të ndryshuar parametrat e tabelave të ridrejtimit në anën e përdoruesit viktimë. Sulmi përfshin dërgimin e një pakete ICMP në emër të pikës së aksesit me flag 'redirect' që përmban të dhëna të rreme në titullin e paketës. Për shkak të të metas, mesazhi ridrejtohet nga pika e aksesit dhe përpunimi i tij kryhet nga steka rrjetore e viktimës, e cila beson se mesazhi është dërguar nga pika e aksesit.
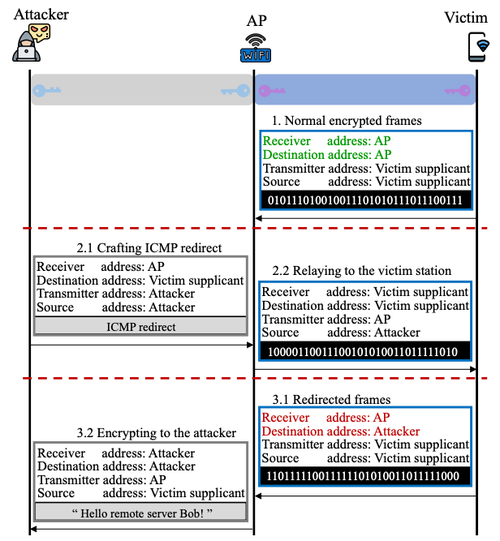
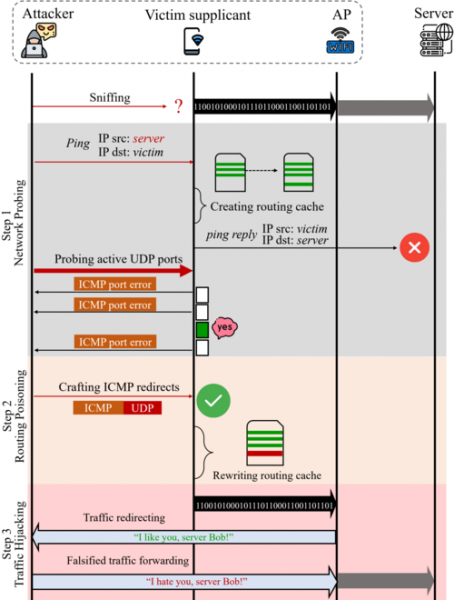
Më tej, studiuesit propozuan një metodë për të anashkaluar kontrollet e paketave ICMP me flag 'redirect' nga ana e përdoruesit të fundit dhe për të ndryshuar tabelën e tij të ridrejtimit. Për të anashkaluar filtrimin, sulmuesi fillimisht përcakton një port UDP aktiv në anën e viktimës. Duke qenë në të njëjtin rrjet pa kabllo, sulmuesi mund të kapë trafikun, por nuk mund ta dekriptojë, për shkak se nuk e di çelësin e seancës të përdorur kur viktima lidhet me pikën e aksesit. Megjithatë, duke dërguar paketa provuese viktimës, sulmuesi, në bazë të analizës së përgjigjeve ICMP që vijnë me flag 'Destination Unreachable', mund të përcaktojë portin aktiv UDP. Më pas, sulmuesi formon një mesazh ICMP me flag 'redirect' dhe një titull të rremë UDP, në të cilin shënohet porti UDP i hapur që është zbuluar. Përpunimi i këtij mesazhi çon në deformimin e tabelës së ridrejtimit në sistemin e viktimës dhe në ridrejton e trafikut me mundësinë e kapjes së tij në formë të hapur në nivelin e kanalit.
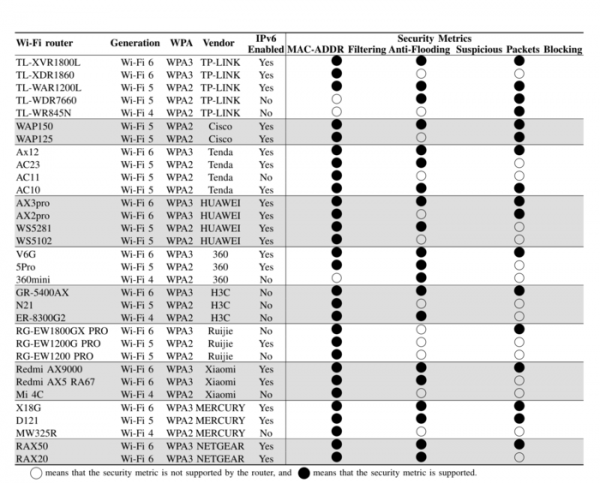
Problemi është konfirmuar në piketat e aksesit që përdorin çipet e prodhimit HiSilicon dhe Qualcomm. Studiimi i 55 modeleve të ndryshme të piketave të aksesit nga 10 prodhues të njohur (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) tregoi se të gjitha ato janë të ndjeshme ndaj cenueshmërisë dhe nuk bllokojnë paketat ICMP të rreme. Për më tepër, analiza e 122 rrjeteve ekzistuese wireless zbuloi mundësinë e kryerjes së një sulmi në 109 rrjete (89%).
Për të shfrytëzuar cenueshmërinë, sulmuesi duhet të ketë mundësinë për t'u lidhur legjitimisht me rrjetin Wi-Fi, dmth. duhet të dijë parametrat e hyrjes në rrjetin wireless (cenueshmëria lejon kalimin e mekanizmave të ndarjes së trafikut të përdoruesve që aplikohet në protokollet WPA*). Ndryshe nga sulmet tradicionale MITM në rrjetet wireless, duke përdorur teknikën e spikimit të paketave ICMP, sulmuesi mund të kalojë pa instaluar pikën e tij të fikcionuar të aksesit për të kapur trafikun dhe të përdorë piketat legjitime të aksesit që shërbejnë për rrjetin për të drejtuar paketat ICMP të përgatitura posaçërisht për viktimën.
Burimi: opennet.ru
