

Në utilitarin sort, që ofrohet si pjesë e paketës GNU Coreutils, është zbuluar një vulnerabilitet (CVE-2025-5278) që çon në qasje në të dhëna jashtë kufijve të tamponit gjatë renditjes duke përdorur sintaksën "+POS1[.C1][OPTS]", e cila përdoret për të theksuar çelqet e renditshme në të dhënat e përpunuara. Problemi shkaktohet nga tejkalimi i numrave të plotë (wraparound) në funksionin begfield(), duke lejuar leximin e përmbajtjes njëbytëshe jashtë tamponit. Vulnerabiliteti mund të përdoret për të shkaktuar përfundimin e papritur të aplikacioneve ose për të organizuar një rrjedhje informacioni nga procesi duke kaluar nga sulmuesit parametra të formatuar posaçërisht për renditjen. Problemi shfaqet që nga versioni 7.2 (2009) dhe deri tani është zgjidhur në formën e një patch.
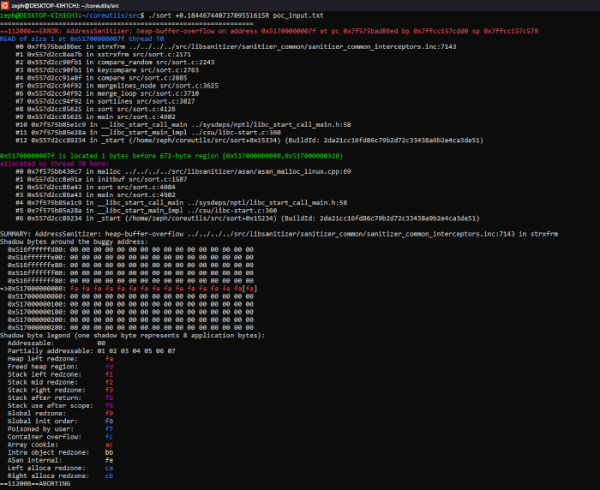
Problemi mund të riprodhohet duke u përpjekur të renditni një skedar që përmban rreshtin "aa\nbb" me komandën "./sort +0.18446744073709551615R poc_input.txt". Në këtë rast, utilitari sort duhet të jetë i kompiluar me aktivizimin e Address Sanitizer (opsioni "-fsanitize=address").
Burimi: opennet.ru
