

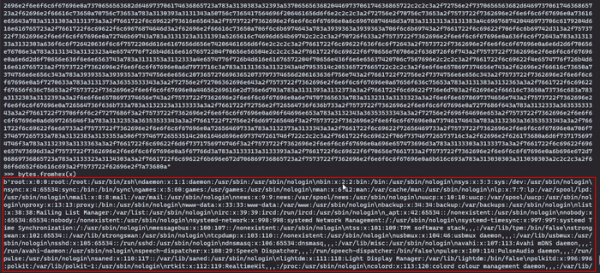
Në paketën ImageMagick, e cila përdoret shpesh nga zhvilluesit web për të transformuar imazhe, është identifikuar një dobësi CVE-2022-44268, e cila mund të çojë në rrjedhjen e përmbajtjes së skedarëve në rastin e transformimit të imazheve PNG të përgatitura nga sulmuesi. Kjo dobësi kërcënon sistemet që trajtojnë imazhe të jashtme dhe pas kësaj lejojnë skedarët e përpunuar të ngarkohen.
Rrezikshmëria shkaktohet nga fakti se gjatë përpunimit të imazheve PNG, ImageMagick përdor përmbajtjen e parametrit "profile" nga blloku i metadata për të përcaktuar emrin e skedarit të profilit, i cili përfshihet në skedarin rezultat. Prandaj, për një sulm mjafton të shtoni në imazhin PNG parametrin "profile" me rrugën e nevojshme të skedarit (p.sh., "/etc/passwd") dhe gjatë përpunimit të këtij imazhi, për shembull, gjatë ndryshimit të madhësisë së imazhit, në skedarin e daljes do të përfshihet përmbajtja e skedarit të nevojshëm. Nëse emri i skedarit përmendet si "-", atëherë procesori do të ngecë duke pritur hyrje nga rrjedha standarde, e cila mund të përdoret për të kryer një sulm të refuzimit të shërbimit (CVE-2022-44267).
Përditësimi me rregullimin e kësaj rrezikshmërie ende nuk është lëshuar, por zhvilluesit e ImageMagick rekomanduan si një zgjidhje për të bllokuar rrjedhjen krijimin e një rregulli në konfigurim që kufizon aksesin në rrugë të caktuara skedari. Për shembull, për të ndaluar qasje në rrugë absolute dhe relative në policy.xml, mund të shtoni:
Një skript për krijimin e imazheve PNG që shfrytëzojnë dobësinë tashmë është publikuar në mënyrë të hapur.
Burimi: opennet.ru
