

Në paketën e zyrës LibreOffice — keyfiyyət idarəçiliyi), e cila mund të përdoret për të ekzekutuar kod të rastësishëm gjatë hapjes së dokumenteve të përgatitura nga sulmuesi.
Vulnerabiliteti shkaktohet nga fakti se komponenti LibreLogo, i destinuar për mësimin e programimit dhe futjen e vizatimeve vektoriale, e përkthejnë veprimet e tij në kod në gjuhën Python. Duke pasur mundësinë për të ekzekutuar udhëzime LibreLogo, sulmuesi mund të arrijë të ekzekutojë çdo kod në gjuhën Python në kontekstin e sesionit aktual të përdoruesit, duke përfituar nga komanda «run» e ofruar në LibreLogo. Nga Python me ndihmën e funksionit system(), gjithashtu mund të thirren komanda të rastit të sistemit.
LibreLogo është një komponent opcional, por në LibreOffice në mënyrë të paracaktuar ofrohen makro që lejojnë thirrjen e LibreLogo dhe nuk kërkojnë konfirmimin e ekzekutimit të operacionit dhe nuk paraqesin një paralajmërim, madje as kur është aktivizuar modaliteti i mbrojtjes maksimale të makros (zgjedhja e nivelit «Very High»).
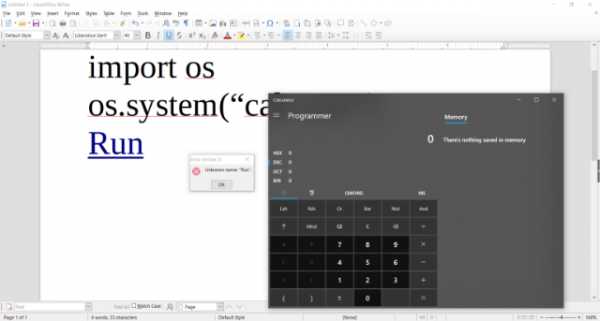
Për sulmin mund të lidhet një makro me një trajtues ngjarjesh, që aktivizohet, për shembull, kur kalon kursori i miut në një zonë të caktuar ose kur aktivizohet foku i hyrjes në dokument (ngjarja onFocus). Si rezultat, gjatë hapjes së dokumentit të përgatitur nga sulmuesi mund të arrihet ekzekutimi i fshehtë i kodit Python, pa e vënë re përdoruesi. Për shembull, në shembullin e demonstruar të eksploatimit, gjatë hapjes së dokumentit, pa paralajmërim, hapet kalkulatori i sistemit.
Vulnerabiliteti u eliminua pa shumë bujë në përditësimin LibreOffice 6.2.5, të lëshuar më 1 korrik, por siç rezulton problemi nuk u zgjidh plotësisht (u bllokua vetëm thirrja LibreLogo nga makrot) dhe disa vectors të tjera për ekzekutimin e sulmeve. Për më tepër, problemi nuk është zgjidhur në versionin 6.1.6, të rekomanduar për përdoruesit korporatë. Eliminimi i plotë i vulnerabilitetit pritet në versionin LibreOffice 6.3, që pritet të dalë javën e ardhshme. Deri në lëshimin e përditësimit të plotë, përdoruesit rekomandohet të çaktivizojnë qartë komponentin LibreLogo, i cili është në dispozicion në mënyrë të paracaktuar në shumë shpërndarje. Pjesërisht, vulnerabiliteti është zgjidhur në , , dhe .
Burimi: opennet.ru
