

Në PackageKit, një ndërfaqe D-Bus që unifikon operacionet e menaxhimit të paketeve, është zbuluar një dobësi Pack2TheRoot (CVE-2026-41651) që i lejon një përdoruesi pa privilegje të instalojë ose fshijë një paketë të caktuar dhe të arrijë qasje root në sistem. Problemi manifeston që nga versioni 1.0.2 (viti 2014) dhe është rregulluar në publikimin e PackageKit 1.3.5.
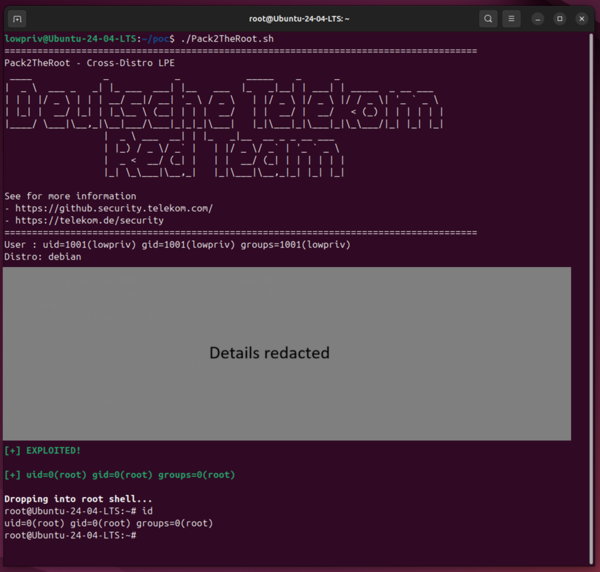
Problemi u zbulua nga hulumtuesit e kompanisë Deutsche Telekom me ndihmën e modelit të AI-t, Claude Opus. Një eksploatues funksional është përgatitur, i cili vepron në shumicën e distribucioneve me PackageKit, por informacioni i detajuar mbi dobësinë do të publikohet më vonë, për t'i dhënë përdoruesve kohë për të azhornuar sistemet e tyre. Mundësia e shfrytëzimit të dobësisë është demonstruar në Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 dhe Fedora 43 Desktop/Server. Statusi i rregullimit të dobësive në distribucione mund të vlerësohet në këto faqe (nëse faqja nuk është e qasshme, atëherë zhvilluesit e distribucionit ende nuk janë angazhuar në shqyrtimin e problemit): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Dobësia shkaktohet nga një gjendje e garës gjatë përpunimit të flamujve të transaksioneve në procesin prapavijë të PackageKit, i cili lejon ndryshimin e parametrave të operacionit në momentin midis kalimit të autorizimit dhe fillimit të operacionit me paketën. Sulmuesi mund të dërgojë një kërkesë D-Bus për të kryer një operacion të lejueshëm për një përdorues pa privilegje, dhe më pas të dërgojë një kërkesë D-Bus të përsëritur. Nëse kërkesa e përsëritur vjen para fillimit të vërtetë të kryerjes së operacionit të lejuar, është e mundur të arrihet mbivendosja e flamujve të transaksionit tashmë të filluar dhe ndryshimi i gjendjes së ruajtur në cache.
Në këtë mënyrë, një transaksion i lejuar që është filluar do të kryhet me parametra të ndryshuar, në vend të atyre origjinale, por me parametra të përmbysur, të dërguar në kërkesën e dytë. Duke ndryshuar informacionin mbi paketën që do të instalohet, mund të instalohet çdo paketë tjetër, përfshirë atë që është ruajtur lokal nga sulmuesi. Instalimi i paketës kryhet me të drejtat root, kështu që për të marrë qasje root në sistem, sulmuesi mund të shtojë një scriptlet të tij në paketë, i cili do të aktivizohet automatikisht para ose pas instalimit.
Burimi: opennet.ru
