

Në platformën e hapur të vizualizimit të të dhënave Grafana është identifikuar një dobësi (CVE-2021-43798), e cila lejon kalimin përtej katalogut të bazës dhe qasjen në skedarë të rastësishëm në sistemin lokal të skedarëve të serverit, sa i lejojnë të drejtat e aksesit të përdoruesit nën të cilin funksionon Grafana. Problemi është shkaktuar nga një funksionim i papërshtatshëm i menaxhuesit të rrugës "/public/plugins//", ku lejohej përdorimi i simboleve ".." për të hyrë në katalogët e poshtëm.
Një dobësi mund të shfrytëzohet përmes kërkesave të URL-ve të plotësimeve të paracaktuar, si «/public/plugins/graph/», «/public/plugins/mysql/» dhe «/public/plugins/prometheus/» (deri tani janë instaluar rreth 40 plotësime). Për shembull, për të aksesuar skedarin /etc/passwd, mund të dërgohej një kërkesë «/public/plugins/prometheus/................etc/passwd». Për të identifikuar provat e shfrytëzimit, rekomandohet të kontrolloni praninë e maskës «..» në log-et e serverit http.
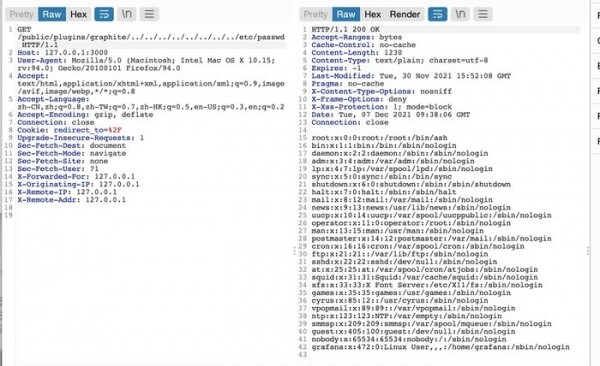
Problemi është shfaqur që nga versioni 8.0.0-beta1 dhe është zgjidhur në lëshimet Grafana 8.3.1, 8.2.7, 8.1.8 dhe 8.0.7, por më pas janë identifikuar dy dobësi të ngjashme (CVE-2021-43813, CVE-2021-43815) që shfaqen që nga versionet Grafana 5.0.0 dhe Grafana 8.0.0-beta3, dhe lejojnë një përdorues të autentikuar të Grafana të ketë qasje në skedarë të rastësishëm në sistem me zgjedhje " .md" dhe ".csv" (me emra skedarësh vetëm në shkronja të vogla ose vetëm në shkronja të mëdha), përmes manipulimit të simboleve ".." në rrugët " /api/plugins/.* /markdown/.*" dhe "/api/ds/query". Për të adresuar këto dobësi, janë formuar përditësimet Grafana 8.3.2 dhe 7.5.12.
Burimi: opennet.ru
