

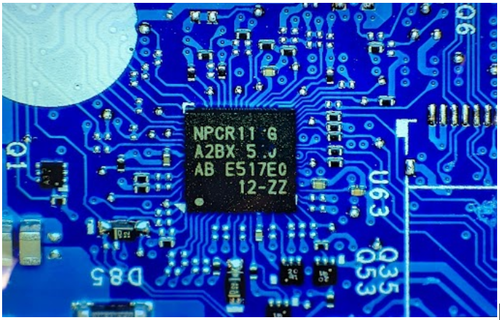
Google ka njoftuar fillimin e përdorimit në pajisjet Chromebook të çipave të ndërtuar mbi platformën e hapur OpenTitan. Chromebook u bënë pajisjet e para komercialisht të disponueshme të pajisura me OpenTitan. Më pas, gjatë këtij viti, Google planifikon të nisë zbatimin e sistemeve serverike me OpenTitan në qendrat e të dhënave. Prodhimi masiv i çipave është organizuar nga kompania Nuvoton. Gjithashtu është bërë e ditur nisja e punës për versionin e dytë të çipit, i cili do të mundësojë përdorimin e algoritmeve post-kuantike të enkriptimit ML-DSA dhe ML-KEM për nisje të sigurt dhe attestim, duke zbatuar metoda kriptografie të bazuara në zgjidhjen e problemeve të teorisë së rrjetave.
Projekti OpenTitan ofron një platformë për krijimin e komponentëve harduerikë të besueshëm (RoT, Root of Trust), që përdoren aty ku duhet garantuar integriteti i gjendjes së elementeve harduerike dhe softuerike të sistemit. OpenTitan u themelua nga Google në vitin 2018, por në vitin 2019 iu transferua organizatës jofitimprurëse lowRISC, pas së cilës zhvillimit të tij iu bashkuan kompani si Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC dhe G+D Mobile Security. Kodi dhe specifikimet e komponentëve harduerikë të lidhur me projektin janë publikuar nën licencën Apache 2.0. Në bazë të zgjidhjeve të përdorura në OpenTitan qëndrojnë teknologji tashmë të përdorura në tokenët kriptografikë USB Google Titan dhe në çipat TPM për sigurimin e nisjes së verifikuar, të instaluara në sistemet infrastrukturën e Google, si dhe në pajisjet Chromebook dhe Pixel.
Në krahasim me realizimet ekzistuese të Root of Trust, OpenTitan zhvillohet sipas konceptit "siguri përmes transparencës", që nënkupton disponueshmërinë e kodit dhe skemave, si dhe përdorimin e një procesi zhvillimi plotësisht të hapur, i cili nuk është i lidhur me furnizues dhe prodhues specifikë çipesh. OpenTitan është bërë realizimi i parë në treg i hapur i Root of Trust, në të cilin ka mbështetje për mekanizmin post-kvant të ngarkesës së sigurt, i bazuar në përdorimin e algoritmit të formimit të nënshkrimeve digjitale SLH-DSA (Sphincs+), i qëndrueshëm ndaj sulmeve nga kompjuterët kuantikë.
Çipat e bazuar në OpenTitan mund të përdoren në pllaka amë serverike, karta rrjeti, pajisje konsumatore, ruterë dhe pajisje të internetit të gjërave për verifikimin e firmware-it dhe komponentëve që ngarkohen (mbrojtje nga modifikimi i pjesëve kritike të sistemit), për gjenerimin e identifikuesve unikë kriptografikë të sistemit (mbrojtje nga zëvendësimi i pajisjes), për ofrimin e shërbimeve të lidhura me sigurinë, për mbrojtjen e çelësave kriptografikë (izolim i çelësave në rast se një sulmues fiton qasje fizike te pajisja) dhe për mbajtjen e një regjistri auditimi të izoluar, i cili nuk mund të redaktohet ose fshihet.
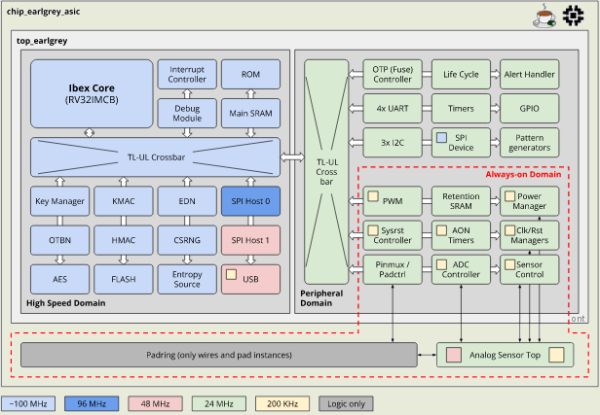
OpenTitan përfshin blloqe logjike, të kërkuara në çipat RoT, si një mikroprocesor i hapur mbi bazën e arkitekturës RISC-V (RV32IMCB Ibex), koprocessorë kriptografikë, një gjenerator harduerësh të numrave të rastit, një menaxher çelësash me mbështetje DICE, një mekanizëm të ruajtjes së sigurt të të dhënave në memorien e përhershme dhe atë operuese, teknologjitë e mbrojtjes, blloqet e input/output dhe komponentet e ngarkimit të sigurt. Pajisja gjithashtu ofron blloqe me realizimin e algoritmeve tipike të enkriptimit, si AES dhe HMAC-SHA256, dhe një akcelerator për operacionet matematikore të përdorura në algoritme për punën me nënshkrime digjitale mbi bazën e çelësave publikë.
Burimi: opennet.ru
