

Anëtarët e komunitetit Kernal kanë zbuluar një indiferencë të jashtëzakonshme ndaj sigurisë në distribucionin Linuxfx, i cili ofron një version të Ubuntu me një ndërfaqe KDE e stilizuar si ajo e Windows 11. Sipas të dhënave nga faqja e projektit, distribucioni përdoret nga më shumë se një milion përdorues dhe gjatë kësaj jave janë regjistruar rreth 15,000 shkarkime. Distribucioni ofron aktivizimin e funksioneve shtesë me pagesë, i cili kryhet nëpërmjet futjes së një çelësi licencë në një aplikacion grafik të veçantë.
Studimi i aplikacionit për aktivizimin e licencës (/usr/bin/windowsfx-register) tregoi se përfshin një emër përdoruesi dhe fjalëkalim të integruar për qasje në një DB të jashtme MySQL, në të cilën shtohen të dhënat e përdoruesve të rinj. Në këtë rast, kredencialet e përdorura lejojnë qasje të plotë në DB, përfshirë tabelën «machines» e cila tregon informacion rreth të gjitha instalimeve të distribucionit, duke përfshirë Adresa IP përdoruesit. Po ashtu është e disponueshme përmbajtja e tabelës «fxkeys» me çelësa licencash dhe adresat e e-mailit të të gjitha përdoruesve komercialë të regjistruar. Është e rëndësishme të theksohet se, ndryshe nga pretendimet për një milion përdorues, në DB ka vetëm 20,000 regjistrime. Aplikacioni është shkruar në gjuhën Visual Basic dhe ekzekutohet duke përdorur interpretorin Gambas.
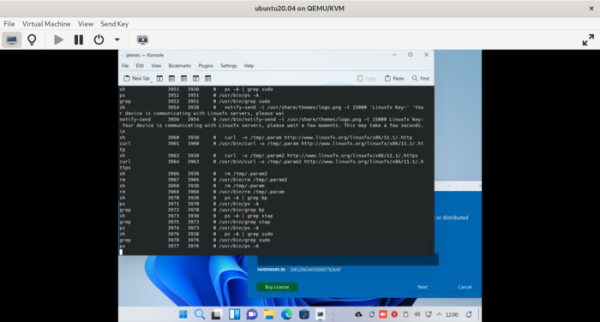
Reagimi i zhvilluesve të distribucionit meriton gjithashtu vëmendje të veçantë. Pas publikimit të informacioneve mbi problemet e sigurisë, ata lëshuan një përditësim, në të cilin nuk e zgjidhën problemin vetë, por ndryshuan vetëm emrin e DB, emrin e përdoruesit dhe fjalëkalimin, si dhe ndryshuan logjikën e marrjes së kredencialeve dhe përpiqen të luftojnë me gjurmimin e programit. Në vend të kredencialeve të integruara në aplikacion, zhvilluesit e Linuxfx shtuan ngarkimin e parametrave të lidhjes me DB nga një furnizues i jashtëm serverë, duke përdorur utilitarin curl. Për mbrojtjen e pas ekzekutimit është realizuar një kërkim dhe fshirje e të gjithë proceseve të ekzekutuara «sudo», «stapbp» dhe «*-bpfcc» në sistem, duke menduar qartë se kështu do të mund të pengonin punën e programeve për gjurmim.
Burimi: opennet.ru
