

Kompania Sysdig, që zhvillon mjetin e saj të hapur për analizën e sistemit, publikoi rezultatet e një studimi mbi më shumë se 250 mijë imazhe Linux-kontejnerësh, të vendosura në katalogun Docker Hub pa ndonjë shenjë verifikimi ose imazhi të zyrtarizuar. Si rezultat, 1652 imazhe u klasifikuan si të dëmshme.
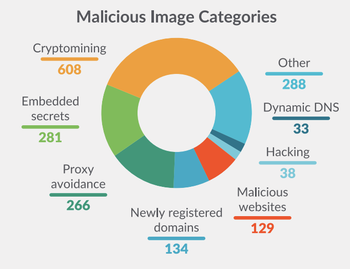
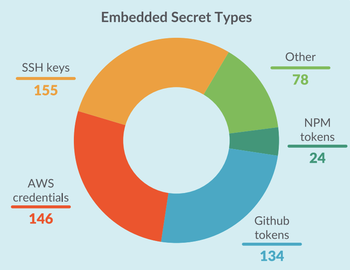
Në 608 imazhe u identifikuan komponentë për minimin e kriptovalutave, në 288 u lanë tokena aksesimi (në 155 çelësa SSH, në 146 tokena për AWS, në 134 tokena për GitHub, në 24 tokena për API NPM), në 266 ishin mjete për kalimin përmes firewalleve përmes proxy, në 134 figuronin emra domainesh të regjistruara së fundmi, në 129 kishte kërkesa për faqe, të njohura si të dëmshme.
Disa imazhe me minues kriptovalutash për të tërhequr përdoruesit përdornin emra që përfshinin titujt e projekteve të njohura të hapura, si ubuntu, golang, joomla, liferay dhe drupal, ose përdornin metodën e type-squatting (përcaktimi i emrave të ngjashëm, të ndryshuar me simbole të veçanta). Nga imazhet më të njohura të dëmshme u veçuan vibersastra/ubuntu dhe vibersastra/golang, të cilat u shkarkuan më shumë se 10 mijë dhe 6900 herë përkatësisht.
Burimi: opennet.ru
