

Kompania Mozilla shpalli se ka përfshirë për përdoruesit e degës stabile të Firefox mbështetje për mekanizmin ECH (Encrypted Client Hello), që vazhdon zhvillimin e teknologjisë ESNI (Encrypted Server Name Indication) dhe është e destinuar për të enkriptuar informacionin mbi parametrat e seancave TLS, si emri i domain-it të kërkuar. Në fillim, kodi për funksionimin me ECH u shtua në versionin Firefox 85, por u çaktivizua si sa i përket parazgjedhjes. Në Chrome, mbështetja për ECH filloi të aktivizohet gradualisht, duke filluar nga versioni Chrome 115.
Duke qenë se përveç lidhjes me server rrjedhja e informacionit mbi domain-et e kërkuara ndodh përmes DNS, për mbrojtje të plotë përveç ECH është e nevojshme përdorimi i teknologjisë DNS over HTTPS ose DNS over TLS për të enkriptuar trafikun DNS. Firefox nuk do të përdorë ECH pa aktivizimin e DNS over HTTPS në cilësimet. Të kontrolloni mbështetjen e ECH në shfletues mund të bëhet në këtë faqe.
Një prej faktorëve që aktivizoi parazgjedhjen e mbështetjes për ECH në Firefox ishte aktivizimi disa ditë më parë nga kompania Cloudflare i mbështetjes për ECH në rrjetin e saj të shpërndarjes së përmbajtjes. Nga një këndvështrim praktik, duke qenë se të dhënat mbi hostet e kërkuara janë të fshehura nga analiza kur përdoret ECH, për filtrimin dhe bllokimin e faqeve të padëshiruara që përdorin CDN Cloudflare, tani do të kërkohet bllokimi i të gjithë rrjetit Cloudflare, bllokimi i të gjitha kërkesave me ECH ose organizimi i interceptimit të HTTPS përmes certifikatave të rrenjtë të rrënjës në sistemin e përdoruesit.
Fillimisht, për të organizuar funksionimin e disa faqeve HTTPS në një adresë IP të vetme, u përdor zgjerimi TLS SNI, ku emri i hostit të kërkuar u shfaq në mesazhin ClientHello, i dërguar para vendosjes së kanali të enkriptuar të komunikimit. Ky veçori lejon të shpërndahen kërkesat në hostet virtualë në një fazë të hershme të përpunimit të lidhjes, por gjithashtu i lejon ofruesit të internetit të filtrojë në mënyrë selektive trafikun HTTPS dhe të analizohet se cilat faqe hapi përdoruesi, çka nuk lejonte arritjen e privatësisë së plotë gjatë përdorimit të HTTPS.
Për të zgjidhur këtë problem dhe për të parandaluar rrjedhjen e të dhënave rreth faqes në internet të kërkuar, më vonë u propozua një zgjerim i quajtur ESNI, që realizon enkriptimin e të dhënave me emrin e hostit. Gjatë implementimit të ESNI, u zbulua se mekanizmi i propozuar nuk mbulon të gjitha burimet e mundshme të rrjedhjes së të dhënave rreth hostit dhe aplikimi i tij nuk është i mjaftueshëm për të siguruar konfidencialitetin e plotë të seancave HTTPS. Sidomos, gjatë rinovimit të një seance të mëparshme, emri i domainit në formë të hapur vazhdoi të shfaqej në mes të parametrave të zgjerimit TLS PSK (Pre-Shared Key). Për më tepër, përpjekjet për të implementuar ESNI zbuluan probleme me keqësi dhe shkallëzim, të cilat penguan përhapjen universale të ESNI.
Duke marrë parasysh mangësitë e identifikuara, u zhvillua një mekanizëm i ri universal ECH, që lejon enkriptimin e parametrave të çdo zgjerimi TLS. Në mënyrë teknike, dallimi kryesor midis ECH dhe ESNI është se në vend të fushave të veçanta, mblidhet menjëherë e gjithë mesazhi ClientHello. ECH nënkupton ndarjen e ClientHello në dy mesazhe të veçanta — mesazhi i enkriptuar ClientHelloInner (SNI Inner) dhe mesazhi bazë i paenkriptuar ClientHelloOuter (SNI Outer). Në SNI Outer të paenkriptuar kalohen të dhëna që nuk prekin konfidencialitetin, si versioni TLS dhe lista e cipherëve të përdorur, si dhe emri i përgjithshëm i domainit, i cili nuk përputhet me emrin aktual të kërkuar të domainit. Për shembull, për të gjithë klientët e Cloudflare, në SNI Outer të paenkriptuar shfaqet hosti i përbashkët "cloudflare-ech.com", ndërsa emri aktual i hostit të kërkuar përcillet në SNI Inner të enkriptuar dhe nuk është i disponueshëm për analizë.
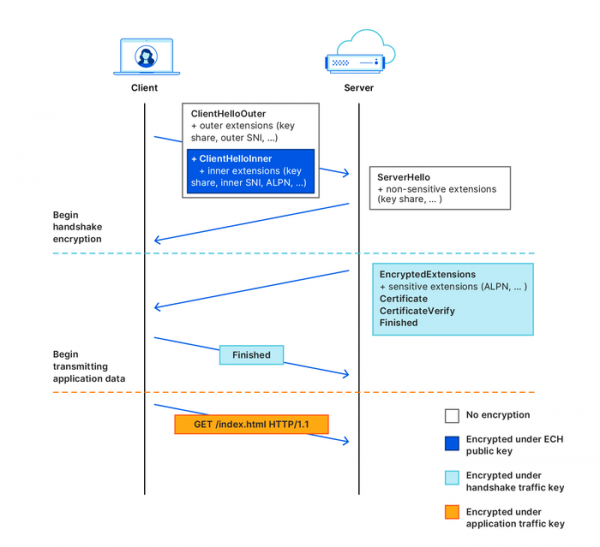
ECH gjithashtu përdor një skemë tjetër të shpërndarjes së çelësit për enkriptimin — informacioni mbi çelësin publik kalon në DNS regjistrat HTTPSSVC, e jo në regjistrin e tipit TXT. Për të marrë dhe enkriptuar çelësin përdoret enkriptimi i autentifikuar i endosur mbi mekanizmin HPKE (Hybrid Public Key Encryption). ECH gjithashtu mbështet transmetimin e sigurt të ricikluar të çelësit nga serveri, që mund të përdoret në rastin e rotacionit të çelësave në server dhe për të zgjidhur problemet gjatë marrjes së çelësave të vjetruar nga cache DNS.
Burimi: opennet.ru
