

Kompania ESET njofton se në dyqanin Google Play janë shfaqur aplikacione keqdashëse që synojnë të aksesojnë kodet e një përdorimi për të anashkaluar autentifikimin me dy faktorë.
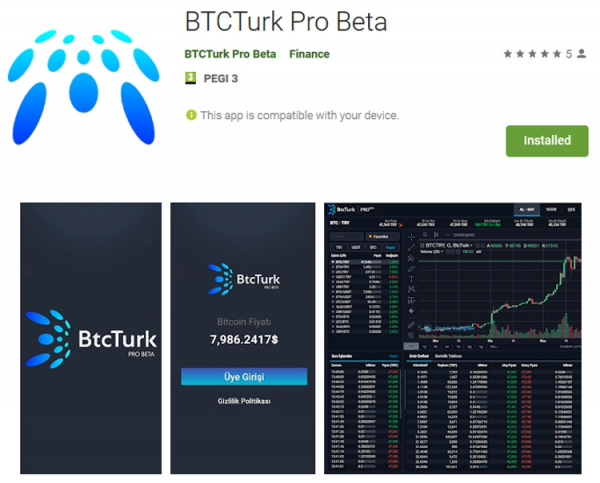
Ekspertët e ESET kanë zbuluar se këto malware janë maskuar si një bursa legjitime e kriptovalutave BtcTurk. Në veçanti, janë identifikuar programe keqdashëse me emrat BTCTurk Pro Beta, BtcTurk Pro Beta dhe BTCTURK PRO.
Pas shkarkimit dhe instalimit të njërit prej këtyre aplikacioneve, përdoruesi merr një kërkesë për akses në njoftimet. Më pas shfaqet një dritare për të futur të dhënat e identifikimit në sistemin BtcTurk.
Futja e të dhënave autentikuese përfundon me një mesazh gabimi për viktimën. Ndërkohë, informacionet e ofruara dhe njoftimet me kodin e autentikimit dërgohen në një server të përbashkët server të kibernetikëve.
ESET vëren se zbulimi i aplikacioneve keqdashëse me funksione të tilla është rasti i parë i njohur që nga vendosja e kufizimeve në qasjen e aplikacioneve Android në regjistrin e thirrjeve dhe SMS.
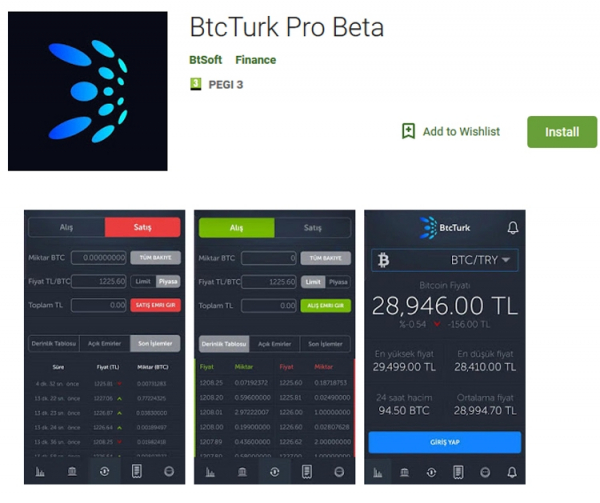
Aplikacionet false për kriptovaluta janë ngarkuar në Google Play gjatë këtij muaji. Aktualisht, programet e identifikuara janë fshirë, por sulmuesit mund të ngarkojnë aplikacione keqdashëse në Google Play me funksione të përshkruara nën emra të tjerë.
Burimi: 3dnews.ru
