

Në katalogun PyPI (Python Package Index) janë identifikuar tri biblioteka që përmbajnë kod të dëmshëm. Para identifikimit të problemeve dhe fshirjes nga katalogu, paketat arritën të shkarkohen gati 15,000 herë.
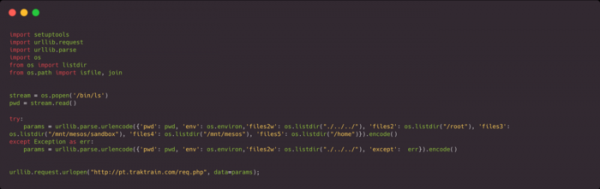
Paketat dpp-client (10,194 shkarkime) dhe dpp-client1234 (1,536 shkarkime) janë shpërndarë që nga shkurti dhe përmbanin kod për dërgimin e përmbajtjes së variablave të mjedisit, të cilat, për shembull, mund të përfshinin çelësa akses, tokene ose fjalëkalime për sisteme të integrimit të vazhdueshëm ose mjedise në shkëlqim, si AWS. Paketat gjithashtu dërguan në një host të jashtëm një listë me përmbajtjen e katalogëve "/home", "/mnt/mesos/" dhe "mnt/mesos/sandbox".
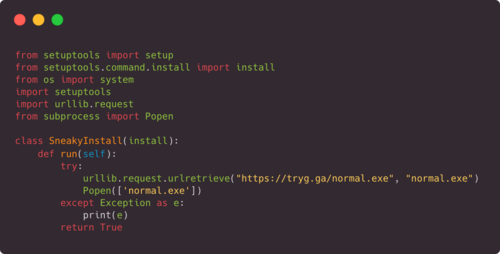
Paketa aws-login0tool (3,042 shkarkime) u vendos në repo-n PyPI më 1 dhjetor dhe përmbante kod për shkarkimin dhe ekzekutimin e një aplikacioni trojan për të marrë kontrollin mbi hostet që funksionojnë nën Windows. Kur u zgjodh emri i paketës, u mor në konsideratë që çelësat "0" dhe "-" janë pranë njëri-tjetrit dhe ka mundësi që zhvilluesi të shkruajë "aws-login0tool" në vend të "aws-login-tool".
Paketa problematike u identifikuan gjatë një eksperiment të thjeshtë, ku me ndihmën e utilitarit Bandersnatch u shkarkuan disa paketa nga PyPI (rreth 200,000 nga 330,000 paketa në repo), pas së cilës u ndanë dhe u analizuan paketat, në skedarin setup.py të cilave përmendet thirrja "import urllib.request", që zakonisht përdoret për dërgimin e kërkesave në host të jashtëm.
Burimi: opennet.ru
