

Në kernin e Linux janë identifikuar disa dobësi të rrezikshme që lejojnë përdoruesin lokal të rrisë privilegjet e tij në sistem. Janë përgatitur prototipa funksionalë të eksploitëve për të gjitha problemet e shqyrtuara.
- Dobësia (CVE-2022-0995) në nën-sistemin e ndjekjes së ngjarjeve watch_queue, që çon në shkrimin e të dhënave në zonat e memories së kernit jashtë buffers së ndarë. Sulmi mund të kryhet nga çdo përdorues pa privilegje dhe të çojë në ekzekutimin e kodit të tij me të drejtat e kernit. Dobësia është prezente në funksionin watch_queue_set_size() dhe është e lidhur me përpjekjen për të pastruar të gjitha treguesit në listë, edhe nëse nuk është ndarë memorje për ta. Problemi shfaqet kur kernel është ndërtuar me opsionin "CONFIG_WATCH_QUEUE=y", i cili përdoret në shumicën e distribuimeve të Linux.
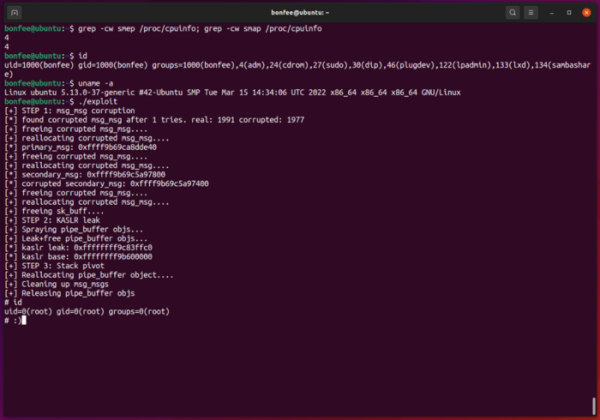
Dobësia është eliminuar në një ndryshim të shtuar në kernel më 11 mars. Mund të ndiqni publikimin e përditësimeve të paketave në distribuimet në këto faqe: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. Prototipi i eksploitit tashmë është në dispozicion publik dhe lejon marrjen e aksesit root kur ekzekutohet në Ubuntu 21.10 me kernel 5.13.0-37.

- Dobësia (CVE-2022-27666) në modulet e kernit esp4 dhe esp6 me implementimin e transformimeve ESP (Encapsulating Security Payload) për IPsec, që përdoren gjatë përdorimit të IPv4 dhe IPv6. Dobësia lejon një përdorues lokal me privilegje të zakonshme të rinovojë objektet në memorjen e kernit dhe të rrisë privilegjet e tij në sistem. Problemi shkaktohet nga mungesa e verifikimit të madhësisë së ndarë të memorjes dhe të dhënave faktike të marra, në atë që madhësia maksimale e mesazhit mund të tejkalojë madhësinë maksimale të memorjes të ndarë për strukturën skb_page_frag_refill.
Dobësia është eliminuar në kernel më 7 mars (e rregulluar në 5.17, 5.16.15 etj.). Mund të ndiqni publikimin e përditësimeve të paketave në distribuimet në këto faqe: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. Prototipi funksional i eksploitit, i cili lejon një përdorues të zakonshëm të marrë akses root në Ubuntu Desktop 21.10 në konfigurimin e paracaktuar, tashmë është publikuar në GitHub. Raportohet se me disa ndryshime të vogla eksploitit do të jetë gjithashtu funksional në Fedora dhe Debian. Vlen të theksohet se eksploitit ishte fillimisht përgatitur për garat pwn2own 2022, por zhvilluesit e kernit zbuluan dhe rregulluan gabimin lidhur me të, prandaj u vendos të zbuloheshin detajet e dobësisë.
- Dy dy, dy dyshime (CVE-2022-1015, CVE-2022-1016) në nën-sistemin netfilter në modulit nf_tables, i cili siguron funksionimin e filtrit të paketave nftables. Problemi i parë lejon një përdorues lokal pa privilegje të arrijë shkrimin jashtë buffer-it të alokuar në stok. Shkarkimi ndodh gjatë përpunimit të shprehjeve nftables të formuara një mënyrë të caktuar, të përpunuara në fazën e verifikimit të indekseve të vendosur nga përdoruesi, i cili ka qasje në rregullat nftables.
Kjo dobësi është shkaktuar nga supozimi i zhvilluesve që vlera "enum nft_registers reg" është një bajt, ndërsa kur aktivizohen optimizimet e caktuara, kompajleri sipas specifikimit C89 mund të përdorë një vlerë 32-bit. Për shkak të këtij veçorii, madhësia e përdorur në verifikim dhe alokim të memories nuk përputhet me madhësinë reale të të dhënave në strukturë, çka rezulton në mbivendosjen e bishtit të strukturës mbi treguesit në stok.
Problemi mund të shfrytëzohet për të ekzekutuar kodin e përdoruesit në nivelin e bërthamës, por për një sulm të suksesshëm kërkohet qasje në nftables, e cila mund të arrihet në një hapësirë të veçantë rrjeti (network namespaces) nëse ekzistojnë të drejtat CLONE_NEWUSER ose CLONE_NEWNET (p.sh., nëse lejohet ekzekutimi i një konteineri të izoluar). Dobësia gjithashtu është ngushtë e lidhur me optimizimet që përdor kompajleri, të cilat, për shembull, aktivizohen gjatë ndërtimit në modalitetin "CONFIG_CC_OPTIMIZE_FOR_PERFORMANCE=y". Shfrytëzimi i dobësisë është i mundur duke filluar nga bërthama Linux 5.12.
Dobësia e dytë në netfilter është shkaktuar nga referimi në një zonë të lirë memorjeje (use-after-free) në menaxherin nft_do_chain dhe mund të çojë në rrjedhje të zonave të pa inicializuara të memories së bërthamës, të cilat mund të lexohen përmes manipulimeve me shprehjet nftables dhe të përdoren, për shembull, për të përcaktuar adresat e treguesve gjatë zhvillimit të eksploitëve për dobësi të tjera. Shfrytëzimi i dobësisë është i mundur duke filluar nga bërthama Linux 5.13.
Dobitë janë eliminuar në përditësimet korective të sotme të bërthamës 5.17.1, 5.16.18, 5.15.32, 5.10.109, 5.4.188, 4.19.237, 4.14.274 dhe 4.9.309. Mund të ndiqni publikimet e përditësimeve të paketave në distribuimet e mësipërme në këto faqe: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. Hulumtuesi që zbuloj problemet deklaroi se ka përgatitur eksploitë funksionalë për të dy dobtësitë, të cilat pritet të publikohen pas disa ditësh, pasi distribuimet të lëshojnë përditësimet e paketave me bërthamën.
Burimi: opennet.ru
