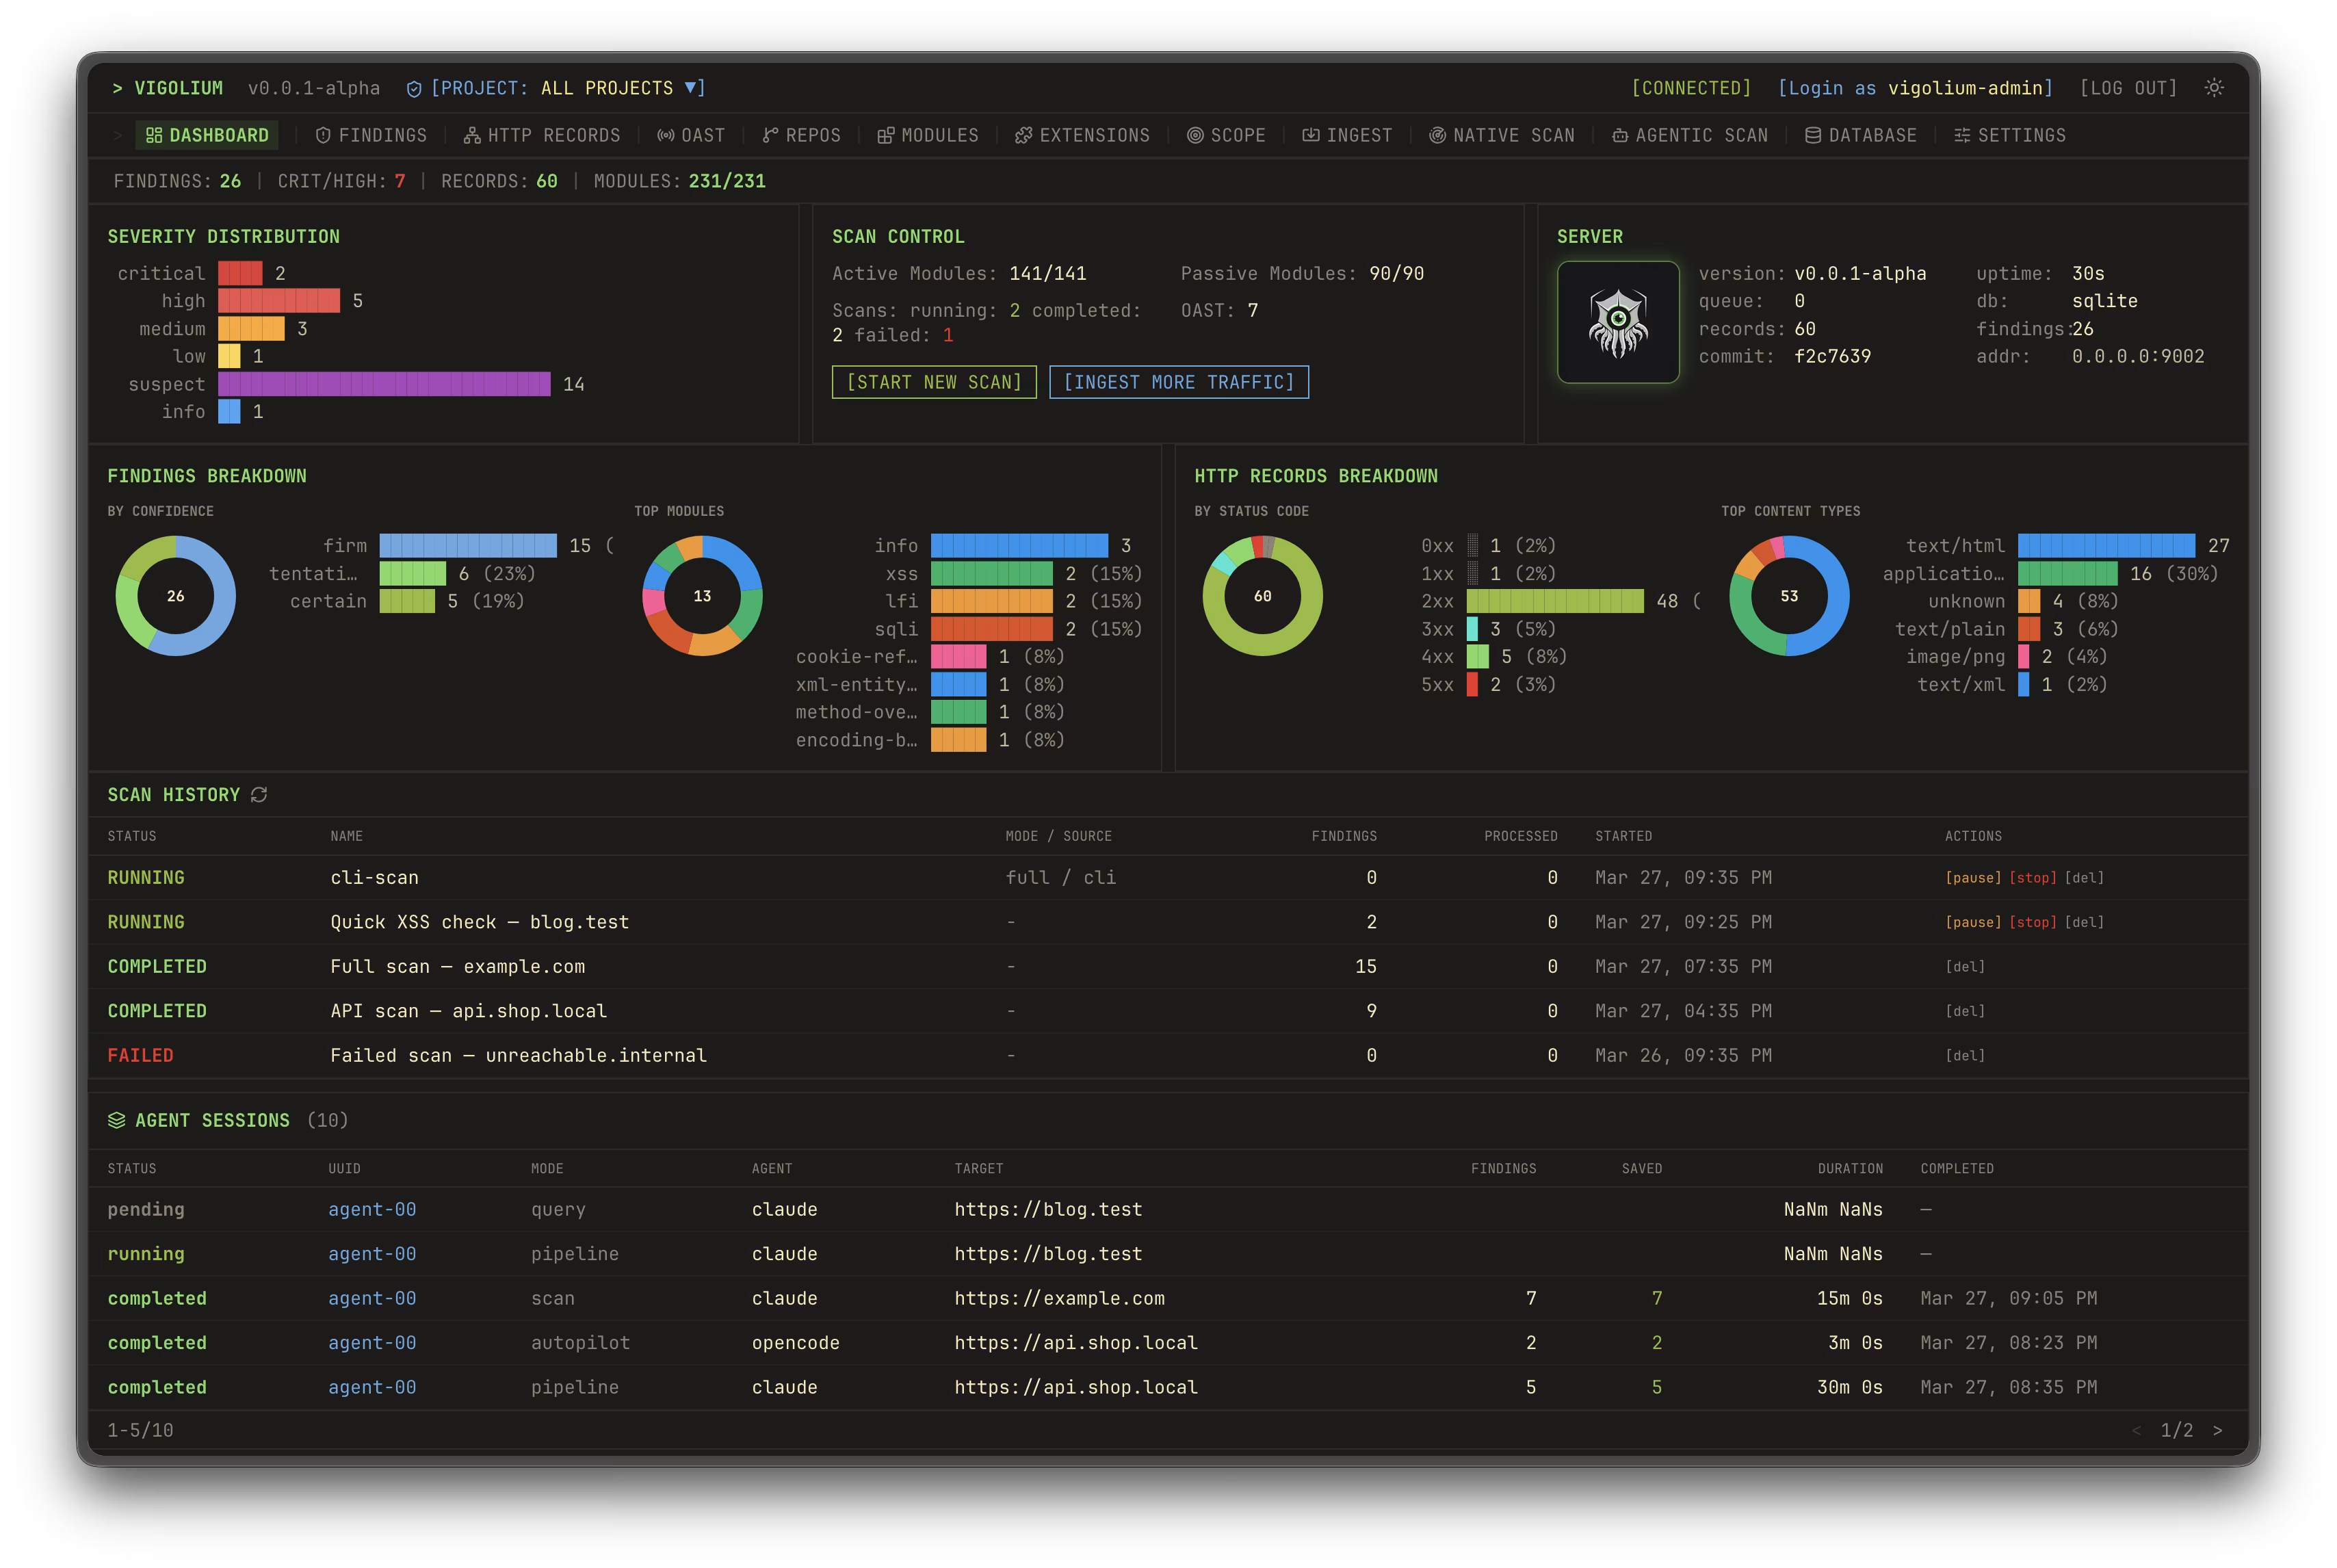
Lëshimi i versionit të parë të hapur është publikuar Vigolium v0.1.13-beta — skaneri i dobësive për aplikacionet në web, i cili kombinon skanimin klasik të përcaktuar me auditimin me agjent në bazë të LLM. Projekti është në dispozicion në GitHub dhe shpërndahet nën licencë GNU AGPLv3; pjesa tregtare është e bazuar në re Cloud Console, ndërsa bërthama e skanerit është shpallur si e hapur.
Vigolium ofron dy mënyra kryesore operimi: vigolium scan — skanimi normal me shumë etapa me kërkim përmbajtjeje, spidering përmes shfletuesit, audit aktiv dhe pasiv; dhe vigolium agent — moda e agjentit, ku LLM zgjedh modulet, planifikon sulmet, gjeneron zgjerime JavaScript të personalizuara dhe kombinon testimin dinamik me auditimin e kodit burimor.
Sipas treguesi aktual i modulet, Vigolium përfshin 251 modulet e kontrollit, prej të cilave 154 janë aktive dhe 97 janë pasive. Modulet aktive dërgojnë kërkesa të ndryshuara dhe aplikojnë fuzzing, injeksione dhe analizë sjelljeje, ndërsa ato pasive analizojnë çiftet ekzistuese kërkesë/ përgjigje pa gjeneruar trafikun shtesë.
Mundësitë
Native Scan — skanimi normal i përcaktuar.
Mënyra vigolium scan është e dizajnuar për verifikime të shpejta dhe të ripërsëritshme. Ai kalon nëpër disa faza: mbledhje e të dhënave të jashtme, zbulimi i përmbajtjes, browser/SPA-spidering dhe auditim. Kjo mënyrë është e përshtatshme për CI, kontrolle të rregullta dhe raste kur është e rëndësishme të marrësh një rezultat të parashikueshëm pa përfshirjen e LLM.Agentic Scan — auditi me agjent me LLM.
Mënyra vigolium agent përdor runtime-in e integruar olium. Agjenti mund të kërkojë vetë endpointet, të zgjedhë modulet, të nisë kontrollin, të analizojë kodin, të kryejë SAST dhe të rishqyrtojë gjetjet. Mbështeten skenarët Autopilot, Swarm dhe Query mode: nga skanimi autonom i objektivave deri te kërkesat e rastësishme për rishikimin e kodit, kërkimin e endpoint-ëve dhe zbulimin e sekreteve.Kontrolli i XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE dhe SSRF.
Në treguesin e moduleve përfshihen kontrollet e XSS të reflektuara, SQL-injeksioneve përmes gabimeve dhe SQLi me verbë boolean, injeksioneve NoSQL, injeksionit të templatit anësor të serverit, përfshirjes së skedarëve lokalë, injeksionit të komandës, XXE, SSRF dhe dobësive jashtë bandës. Për gjetjet përdoret një shkallë serioziteti nga kritike deri në info dhe një shkallë besimi certain, firm, tentative.Kontrollet OAST për dobësi "verbë".
Vigolium mund të verifikojë blind XSS, blind SSRF, blind XXE dhe blind RCE përmes mekanizmave të callback, përfshirë interactsh. Kjo është e nevojshme në rastet kur vulnerabiliteti nuk shfaqet drejtpërdrejt në përgjigjen HTTP, por serveri bën një kërkesë të jashtme DNS/HTTP ose ekzekuton një veprim të vonuar.Mutacioni që është i ndërgjegjshëm për vlerën — mutacioni i parametrave duke marrë parasysh kuptimin e vlerës.
Skeneri klasifikon parametrat sipas tipit semantik: numër, UUID, JWT, email dhe variante të tjera, dhe më pas përshtat mutacionet sipas kontekstit. Kjo duhet të zvogëlojë zhurmën për krahasim me vendosjen e thjeshtë të payload-eve identike në të gjitha fushat një pas një.Mbështetje për formate hyrëse të ndryshme.
Si hyrje mund të jepen URL, specifikime OpenAPI/Swagger, koleksione Postman, të dhëna nga Burp Suite, cURL dhe Nuclei JSONL. Gjithashtu, mbështetet kalimi i URL-së përmes stdin dhe ekzekutimi i fazave të veçanta të skanimit.Skanimi i autentifikuar dhe verifikimet IDOR/BOLA.
Vigolium mbështet disa seanca njëkohësisht: seancat mund të kalohen inline, të ngarkohen nga skedarët ose të përshkruhen flukse të plota hyrjeje me nxjerrjen e tokeneve. Kjo përdoret për verifikimet e kontrollit horizontal dhe vertical të qasjes, duke përfshirë IDOR/BOLA dhe rritjen e privilegjeve.Verifikimet e kornizave dhe rrjedhjeve tipike.
Në listën e moduleve ka verifikime për Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express dhe ASP.NET/IIS. Për shembull, për Spring verifikohen endpoint-et e hapura Actuator, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia dhe konsolat e serverëve të aplikacioneve Java; për Next.js — rrjedhjet përmes /_next/data, SSRF në Image Optimizer dhe anashkalimet e middleware.Zgjerimet JavaScript.
Përdoruesi mund të shkruajë modulet e tij dhe hooks në JavaScript përmes një motorit të integruar JS me API HTTP, duke marrë parasysh seancat. Një kufizim i rëndësishëm: këto zgjerime mund të ekzekutojnë komanda të rastit dhe nuk janë të izoluara në sandboxes, prandaj duhet t'i trajtojmë si kod të zakonshëm ekzekutues.Një fazë e veçantë triage për rezultatet.
Në testimin e sigurisë të ndihmuar nga LLM shpesh paraqitet problemi i gjetjeve të besueshme, por të pakthyeshme. Autori i Vigolium e përshkruan triage si një kalim të veçantë: së pari skeneri mbledh kandidatët, pastaj një verifikim i veçantë ribashkon çdo gjetje me provat.Kufizimet e buxhetit për modin agjent.
Për skanimin agjent, mund të kufizoni tokenët, numrin e thirrjeve të mjeteve, numrin e iteracioneve të triage dhe kohën totale të ekzekutimit. Kjo është e rëndësishme për CI dhe testet e penetrimit me një kohë fikse: agjenti nuk duhet të "gërmojë" pandërprerë në një qëllim dhe të shpenzojë buxhetin në hipoteza të pakëndshme.Raportet, radhët dhe shkallëzimi.
Në Native Scan janë deklaruar një pool punëtorësh konkurrues, kufizimi i normës për çdo host, një radhë hibrid në memorie, në disk ose në Redis, si dhe raporte HTML të vetë-mjaftueshme. Për dalje janë të disponueshme console, JSONL dhe HTML.Rejimi i serverit, API dhe integrimi me Burp Suite.
Vigolium mund të funksionojë si një server API, të pranojë trafik, të përfshijë një proxy HTTP të transparencës dhe të skanojë automatikisht të dhënat e marra. Për Burp Suite përmendet një zgjerim të veçantë burp-vigolium, që mundëson dërgimin e trafikut në kohë reale në server Vigolium.Workbench dhe Console.
Përveç CLI, projekti përshkruan Workbench — një panel të vetë-hostuar për vizualizimin e rezultateve, menaxhimin e projekteve dhe ndjekjen e gjetjeve. Console — një shtresë tregtare në cloud për skanimin e menaxhuar, raportimin e centralizuar, bashkëpunimin dhe planifikimin e kontrolleve.
Instalimi
Projekti ofron instalim përmes një skripti shell, npm, Docker, Homebrew, Bun dhe ndërtim nga burimi. Për ndërtim nga burimi, në README janë treguar kërkesat Go 1.26+ dhe bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Zhvilluesit tërheqin veçanërisht vëmendjen se Vigolium është një mjet sigurie ofensive: regjimi agjent niset pa një sandbox dhe merr qasje të plotë në shell, sistemin e skedarëve dhe rrjetin e host-it, dhe zgjerimet gjithashtu mund të ekzekutojnë komanda të rastit. Prandaj, është e rekomanduar që kontrollimet agjente të nisohen në një enë njëherësh ose një makinë virtuale të kufizuar brenda kornizave të testimit specifik.
Burimi: linux.org.ru