

Një grup kërkuesish nga Universiteti i Kalifornisë në San Diego demonstroi mundësinë e rikrijimit të çelësave RSA të mbyllur të serverit SSH duke përdorur analizën pasive të trafikut SSH. Sulmi mund të kryhet ndaj serverëve, ku për shkak të rrethanave ose veprimeve të sulmuesit, ndodhin dështime gjatë llogaritjes së nënshkrimit digjital gjatë krijimit të lidhjes SSH. Dështimet mund të jenë si programore (ekzekutim i pasaktë i operacioneve matematike, dëmtim i memories) ashtu edhe harduerike (gabime gjatë punës në NVRAM dhe DRAM ose dështime gjatë ndërprerjeve të energjisë).
Një nga mënyrat për të stimuluar dështimet mund të jenë sulmet e llojit RowHammer, të cilat mes të tjerash lejojnë që në mënyrë të largët ose gjatë përpunimit të kodit JavaScript në shfletues të arrihet deformimi i përmbajtjes së bitave të veçantë të memories gjatë leximeve intensive ciklike të të dhënave nga qelitë përkatëse të memories. Një mënyrë tjetër për të shkaktuar dështime mund të jetë shfrytëzimi i vulnerabiliteteve që çojnë në mbushjen e tamponit dhe dëmtimin e të dhënave me çelësa në memory.
Në studimin e publikuar është treguar se gjatë përdorimit të nënshkrimeve digjitale në SSH bazuar në algoritmin RSA, parametrat e nënshkrimit digjital i nënshtrohen sulmeve për rikrijimin e çelësave të mbyllur RSA përmes metodës Lattice (Fault Attack), në rastin e dështimeve programore ose harduerike gjatë procesit të llogaritjes së nënshkrimit. Thelbi i metodës është që, duke krahasuar nënshkrimet digjitale RSA të sakta dhe ato të dështuar, mund të përcaktohet faktor i madh i përbashkët për të nxjerrë një nga numrat primarë të përdorur gjatë formimit të çelësit.
Në themel të enkriptimit RSA qëndron operacioni i ngritjes në një potencë modulo një numri të madh. Në çelësin publik gjendet moduli dhe potencia. Moduli krijohet mbi bazën e dy numrave të rastësishëm primarë, të cilët janë të njohur vetëm pronarit të çelësit të mbyllur. Sulmi mund të aplikohet në implementime RSA që përdorin Teoremën Kineze të mbetjeve dhe skemat e caktuara të mbushjes shtesë, siç është PKCS#1 v1.5.
Për të kryer një sulm, mjafton një vëzhgim pasiv të lidhjeve legjitime me serverin SSH derisa të identifikohet një nënshkrim digjital i prishur në trafikun, i cili mund të përdoret si burim informacioni për të krijuar ponosi RSA të mbyllura. Pasi të krijohet ponosi RSA i hostit, sulmuesi mund, gjatë një sulmi MITM, të drejtojë në mënyrë të padukshme kërkesat në një host që pretendon të jetë serveri SSH i komprometuar dhe të organizojë kapjen e të dhënave të dërguara në këtë. server të dhënave.
Si rezultat i studimit të koleksionit të të dhënave të rrjetit të kapura, duke përfshirë rreth 5.2 miliardë regjistrime të lidhura me përdorimin e protokollit SSH, studiuesit zbuluan rreth 3.2 miliardë çelësa të hapur të hostit dhe nënshkrime digjitale që përdoren gjatë negociatave të sesioneve SSH. Prej tyre, 1.2 miliard (39.1%) ishin formuar me anë të algoritmit RSA. Në 593671 raste (0.048%) nënshkrimi RSA ishte i dëmtuar dhe nuk kalonte verifikimin. Për 4962 nënshkrime të prishura, metoda e faktorizimit Lattice u aplikua për të përcaktuar çelësin e mbyllur nga çelësi i njohur i hapur, e cila përfundimisht lejoj krijimin e 189 çifteve unike të çelësave RSA (në shumë raste, të njëjtat çelësa dhe pajisje të prishura janë përdorur për të gjeneruar nënshkrime të prishura të ndryshme). Krijimi i çelësave kërkoi rreth 26 orë kohë procesori.
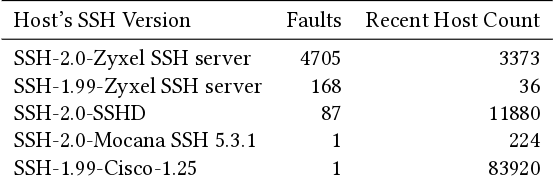
Problemi preku vetëm implementime specifike të protokollit SSH, të cilat përdoren kryesisht në pajisje të integruara. Si shembuj të pajisjeve me implementime problematike të SSH përmenden produktet Zyxel, Cisco, Mocana dhe Hillstone Networks. OpenSSH nuk është i prekur nga problemi, pasi përdor për krijimin e çelësave bibliotekën OpenSSL (ose LibreSSL), në të cilën mbrojtja nga sulmet e bazuara në analizën e dështimeve është e pranishme që nga viti 2001. Për më tepër, në OpenSSH, skema e nënshkrimeve digjitale ssh-rsa (e bazuar në sha1) u shpall e vjetruar dhe u çaktivizua në versionin 8.8 (përkrahja për skemat rsa-sha2-256 dhe rsa-sha2-512 mbahet). Potencialisht, sulmi mund të jetë i aplikueshëm edhe për protokollin IPsec, por studiuesit nuk kishin të dhëna eksperimentale të mjaftueshme për të konfirmuar një sulm të tillë në praktikë.
Burimi: opennet.ru
