

Kompania Google publikoi versionin e shfletuesit web Chrome 145. Njëkohësisht, është në dispozicion një version stabil i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome ndryshon nga Chromium për shkak të përdorimit të logove të Google, sistemit për dërgimin e njoftimeve në rast të crashes, moduleve për riprodhimin e përmbajtjes së mbrojtur nga kopjimi (DRM), sistemit të automatizuar të instalimit të përditësimeve, aktivizimit të vazhdueshëm të izolimit Sandbox, ofrimit të çelësave për Google API dhe transmetimit të parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet veçmas dega Extended Stable, e shoqëruar me 8 javë. Versioni i ardhshëm i Chrome 146 është planifikuar për më 10 Mars.
Ndryshimet kryesore në Chrome 145:
- Është shtuar mbështetje për formatin e imazheve JPEG XL, për dekodimin e të cilit përdoret biblioteka jxl-rs me implementimin e JPEG-XL në gjuhën Rust. Mbështetje për JPEG XL është ende e çaktivizuar si parazgjedhje dhe kërkon aktivizimin e parametrin «chrome://flags/#enable-jxl-image-format».
- Është vazhduar zhvillimi i modit AI, i cili lejon ndërveprimin me agjentin AI nga barra e adresës ose nga faqja që shfaqet kur hapet një skedë e re. Modi AI i jep mundësinë për të bërë pyetje të komplikuara në gjuhën e natyrshme dhe për të marrë përgjigje duke agreguar informacion nga faqet më relevante mbi një temë të caktuar. Nëse është e nevojshme, përdoruesi mund të saktësojë informacionin me pyetje ndihmëse. Ky mod gjithashtu lejon të bëhen pyetje mbi përmbajtjen e faqes drejtpërdrejt nga barra e adresës. Në Chrome 145, moda AI është implementuar në versionet për platformat Android dhe iOS. Përdoruesit nga Kanadaja, India dhe Zelanda e Re po nisin të aktivizohen automatikisht me chatbot-in Gemini (kur përdorin gjuhën angleze).
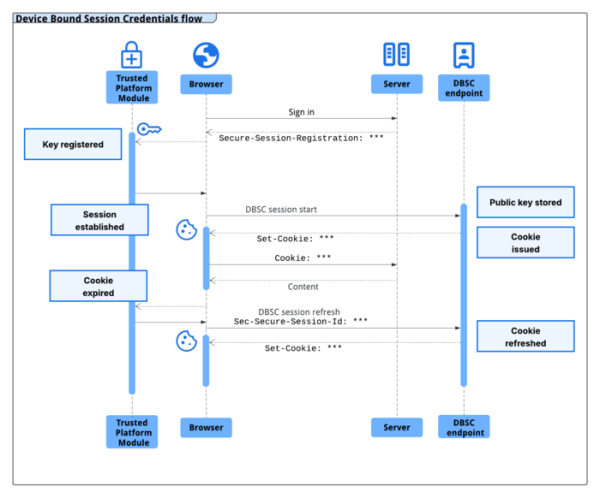
- Shtimi i mekanizmit DBSC (Device Bound Session Credentials) i lejon lidhjen e sesionit të autentifikimit në faqe me një pajisje të caktuar, për të bërë më të vështirë kryerjen e sulmeve nga sisteme të tjera duke përdorur Cookie sesionesh të kapura. Për të krijuar një sesion të lidhur me pajisjen, propozohet headeri HTTP "Secure-Session-Registration". Metoda e mbrojtjes reduktohet në ofrimin e një çifti çelësash kriptografikë, të lidhur me pajisjen aktuale, të gjeneruara gjatë lidhjes dhe të ruajtura në TPM (Trusted Platform Module). Në sesion përdoren Cookie me kohë të shkurtër jetese, që përditësohen periodikisht duke përdorur çelësin e mbyllur dhe mund të verifikohen me çelësin publik.

- Shtesa e parametrave që lejonin çaktivizimin e bllokimit të shtesave të instaluara nga shfletuesi, të cilat kanë identifikuar shkelje të parëndësishme të rregullave të katalogut të Chrome Web Store, është hequr. Shkeljet e parëndësishme përfshijnë prani të dobësive të mundshme, imponimin e shtesës pa dijeninë e përdoruesit, manipulimet me metadatën, shkeljet e rregullave të punës me të dhënat e përdoruesve dhe të mashtrohet mbi funksionalitetin.
- Në versionin për platformën Android, gjatë aktivizimit të modit të mbrojtjes së zgjeruar (AAPM, Android Advanced Protection Mode), është çaktivizuar Javascript API WebGPU. Situs që përdorin WebGPU për renditjen e përmbajtjes 3D (p.sh., Google Maps) mund të përdorin alternativa më të ngadalta, siç është WebGL (në testime 5.78% më e ngadaltë). Për të përcaktuar çaktivizimin e WebGPU, mund të përdoret pronësia navigator.gpu.
- Në versionin për Android, gjatë aktivizimit të modit të mbrojtjes së zgjeruar të shfletuesit (Enhanced Safe Browsing), është realizuar një analizë lokale e pamjes së faqeve për të identifikuar shenjat e mashtrimit. Nëse verifikimi lokal identifikon dyshime mbi përmbajtjen e dyshimtë, bëhet një kontroll shtesë në serverat e Google dhe në rastin e konfirmimit, paraqitet një paralajmërim për përdoruesin.
- Shto API Origin, duke ofruar objektin Origin, e cila zbatohet konceptin Web Origin dhe ofron metoda për krahasimin, serializimin dhe analizimin e Web Origin. Termi "Web Origin" është përcaktuar në RFC 6454 për të ndarë kufijtë e izolimit dhe besnikërisë së përmbajtjes. Web Origin përfshin një pjesë të URL me emrin e protokollit, emrin e hostit dhe numrin e portit (p.sh., https://opennet.ru). Ky API i ri është futur për të unifikuar operacionet me Web Origin për të eliminuar dobësitë që vijnë nga krahasimet e pasakta të prezantimeve seriale ASCII të Web Origin gjatë përcaktimit të përkatësisë së burimeve në një faqe të vetme.
- Të drejtat e aksesit në sistemin lokal janë ndarë kur ndërveprohet me faqet publike. Kërkesat nga faqja në IP adresat rrjetin lokal (intranet ose adresat e brendshme) dhe ndërfaqen loopback (127.0.0.0/8) tani trajtohen me kompetenca të ndryshme (local-network dhe loopback-network), duke kërkuar nga përdoruesi konfirmimin e veprimit në një dialog të veçantë. Nën masat mbrojtëse bien përpjekjet për të ngarkuar burime, kërkesat fetch() dhe iframe-të e ngjitura. Kërkesa për burime të brendshme përdoret nga sulmuesit për të realizuar sulme CSRF ndaj router-ave, pikave të aksesit, printerëve, ndërfaqeve të korporatave web dhe pajisjeve dhe shërbimeve të tjera që pranojnë kërkesa vetëm nga rrjeti lokal. Për më tepër, skanimi i burimeve të brendshme mund të përdoret për identifikimin e tërthortë ose mbledhjen e informacioneve në lidhje me rrjetin lokal.
- Caktoja UserAgentReduction është hequr, e cila lejonte dërgimin e informacionit të plote në header-in HTTP User-Agent dhe parametrat JavaScript navigator.userAgent, navigator.appVersion dhe navigator.platform. Tani, shfletuesi gjithmonë dërgon një version të shkurtruar të User-Agent pa informacion të detajuar mbi platformën (p.sh., "Android 16; S" në vend të "Android 16; SM-A205U").
- Në shikuesin e integruar PDF është shtuar mundësia për të ruajtur dokumentin në hapësirën e ruajtjes Google Drive. Në Google Drive, dokumentet nga Chrome ruhen në dosjen "Saved from Chrome".
- API LayoutShift, që lejon ndjekjen e ndryshimit të pozicionit të elementeve DOM në ekran, është kaluar në të dhëna në pixel CSS në vend të pixel-eve të ekranit. Pixel-i CSS merr parasysh DPI-në e ekranit dhe duket vizualisht i njëjtë në çdo ekran, përfshirë monitorët me densitet të lartë pixel. Ky ndryshim është bërë për të sjellë Chrome në sjelljen e shfletuesve të tjerë.
- Për API Controlled Frame është realizuar metoda WebRequest.SecurityInfo, e cila lejon aplikacionin web të kapë një kërkesë HTTPS, WSS ose WebTransport në server, duke marrë një kopje të certifikatës. serverë dhe ta përdorë atë për verifikimin manual të certifikatës që është përdorur për lidhjen direkte me të njëjtin server përmes TCP/UDP.
- Shtuar mbështetje për pronat CSS column-wrap dhe column-height, të përcaktuara në specifikimin CSS Multi-column Layout 2. Prona column-wrap lejon zhvendosjen e kolovnave në një rresht të ri në vend të skrollimit horizontal, nëse kolona nuk arrijnë lartësinë e caktuar përmes pronës column-height.
- Shtuar prona CSS text-justify, e cila lejon përcaktimin e tipit të justifikimit të tekstit kur përdoret «text-align: justify»;
- Në pronat CSS letter-spacing dhe word-spacing lejohet përcaktimi i madhësisë së distancës në përqindje.
- Në objektet JavaScript Map dhe WeakMap është realizuar specifikimi «upsert», i cili thjeshton punën me koleksionet e çiftave çelës/vlerë. Janë shtuar metodat getOrInsert dhe getOrInsertComputed, të cilat kthejnë vlerën që tashmë ekziston në koleksion e lidhur me çelësin e caktuar, ose krijojnë një regjistrim të ri nëse çelësi nuk u gjet.
- Implementimi i API IndexedDB është rilexuar duke përdorur DBMS SQLite si backend (implementimi i kaluar ishte bazuar në LevelDB në skedarë të veçantë). Versioni i ri përdoret për momentin vetëm në kontekste të ruajtura në memorjen e përkohshme, për shembull, aplikohet në modalitetin incognito.
- Janë bërë përmirësime në mjetet për zhvilluesit web. Në ndërfaqen e inspektimit të rrjetit në panelin «Kushtet e kërkesës» është aktivizuar si parazgjedhje mundësia për të kufizuar shpejtësinë e kërkesave të veçanta rrjetit.
Përveç risive dhe rregullimeve të gabimeve, në versionin e ri janë eliminuar 11 vulnerabilitete. Shumica e vulnerabiliteteve u identifikuan përmes testimeve automatike me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë gjetur probleme kritike që lejojnë kalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë ambientit sandbox. Në kuadër të programit për shpërblimin e shpikësve të vulnerabiliteteve për lëshimin aktual, kompania Google ka ndarë 11 çmime dhe ka shpërblyer 18.5 mijë dollarë (një shpërblim prej $8000, $5000, $2000 dhe $500, tre shpërblime prej $1000). Vlera e 4 shpërblimeve ende nuk është përcaktuar.
Burimi: opennet.ru
