Ka është në dispozicion versioni i sistemit operativ Chrome OS 121, i bazuar në bërthamën Linux, menaxherin e sistemit upstart, mjetet e ndërtimit ebuild/portage, komponentët e hapur dhe shfletuesin e internetit Chrome 121. Mjedisi i përdoruesit të Chrome OS përqendrohet në shfletuesin e internetit, ndërsa aplikacionet standarde zëvendësohen me aplikacione web; megjithatë, Chrome OS përfshin një ndërfaqe të plotë me shumë dritarja, një desktop dhe një panel detyrash. Kodet burimor shpërndahen nën licencën e lirë Apache 2.0. Ndërtimi i Chrome OS 120 është në dispozicion për shumicën e modele të reja Chromebook. Për përdorim në kompjuterë të zakonshëm, ofrohet edicioni Chrome OS Flex.
Ndryshimet kryesore në Chrome OS 121:
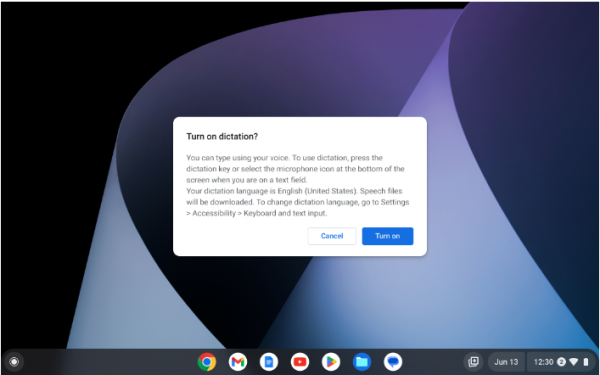
- Shtohet mbështetje për aktivizimin e hyrjes me zë duke përdorur kombinimin e çelësave Search + D ose një butoni të veçantë, i cili është i pranishëm në disa tastiera Logitech.

- Ofron mundësinë e përdorimit të lexuesit të ekranit ChromeVox për ndërveprimin me aplikacionet që ekzekutohen në modalitetin e Streaming të Aplikacioneve (lejon punimin në distancë me aplikacione Android që shfaqin ndërfaqen e smartphone-ve në një dritare të veçantë).
- Në fillimin e parë, Google Assistant ka ndaluar shfaqjen e mesazheve përshëndetëse për përdoruesin.
- Shtohet një veprim i ri që lejon mbylljen e njoftimeve të përkohshme duke përdorur tastierën.
- Shtohet mbështetje për modalitetin e printimit pa skaj, i cili, për shembull, mund të përdoret për të printuar fotografi që mbulojnë tërë sipërfaqen e letër fotografike.
- Në ChromeOS Flex, është ndërprerë mbështetja për pajisjet HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 dhe Dell Optiplex 980.
- Janë eliminuar 7 vulnerabilitete, nga të cilat 6 kanë një nivel rreziku të mesëm:
- Vulnerabilitetet CVE-2024-25556, CVE-2024-1280 dhe CVE-2024-1281 shkaktojnë shkrimin e të dhënave jashtë tamponit të caktuar dhe prekin driverin CAMX, funksionin cam_lrme_mgr_hw_prepare_update dhe funksionin PhysmemCreateNewDmaBufBackedPMR.
- Vulnerabiliteti CVE-2024-25557 shkaktohet nga qasja në faqe fizikë të kujtesës që janë çliruar (Physical Pages use-after-free) në anën e GPU PowerVR dhe lejon leximin dhe shkrimin në kujtesën fizike nga hapësira e përdoruesit.
- Vulnerabiliteti CVE-2024-25558 shkaktohet nga mbushja e numrave në driverin GPU PowerVR dhe lejon shkrimin e të dhënave në një zonë jashtë kufijve të tamponit.
- CVE-2023-6817 dhe CVE-2023-6932 janë vulnerabilitete në bërthamën Linux.
- Një dobësi (aktualisht pa CVE, me nivel të lartë rreziku) në menaxherin e dritareve Ash, e shkaktuar nga qasja në memorial pas lirimit të tij.
Burimi: opennet.ru