

Është publikuar versioni 3.4 i projektit Kata Containers, i cili zhvillon një paketë për organizimin e ekzekutimit të kontejnerëve duke përdorur izolimin mbi baza të mekanizmave të plotë të virtualizimit. Projekti është krijuar nga kompanitë Intel dhe Hyper përmes bashkimit të teknikave Clear Containers dhe runV. Kodi i projektit është shkruar në gjuhët Go dhe Rust dhe shpërndahet nën licencën Apache 2.0. Zhvillimi i projektit mbikëqyret nga një grup pune i krijuar nën mbikëqyrjen e organizatës së pavarur OpenInfra Foundation, ku marrin pjesë kompani si Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE dhe ZTE.
Baza e Kata është një runtime që lejon krijimin e makinave virtuale kompakte, të cilat ekzekutohen duke përdorur një hypervizor të plotë, në vend të aplikimit të kontejnerëve tradicionalë, të cilët përdorin një kernel të përbashkët Linux dhe janë izoluar përmes hapësirave të emrave dhe cgroups. Përdorimi i makinat virtuale siguron një nivel më të lartë të sigurisë, duke mbrojtur nga sulmet që shkaktohen nga shfrytëzimi i dobësive në kernel-in Linux.
Kata Containers është orientuar për integrimin në infrastrukturat ekzistuese të izolimit të kontejnerëve me mundësinë e përdorimit të këtij lloji të makinave virtuale për forcimin e mbrojtjes së kontejnerëve tradicionalë. Projekti ofron mekanizma për të siguruar përputhshmërinë e makinave virtuale të lehta me infrastrukturat e ndryshme të izolimit të kontejnerëve, platformat e orkestrimit të kontejnerëve dhe specifikimet si OCI (Open Container Initiative), CRI (Container Runtime Interface) dhe CNI (Container Networking Interface). Janë në dispozicion mjete për integrim me Docker, Kubernetes, QEMU dhe OpenStack.
Integrimi me sistemet e menaxhimit të kontejnerëve arrihet përmes një shtrese që simulon menaxhimin e kontejnerëve, e cila përmes një interface gRPC dhe një proxy të veçantë i drejtohet agentit menaxhues në makinën virtuale. Brenda mjedisit virtual, i cili ndizet nga hypervizori, përdoret një kernel i optimizuar posaçërisht që përmban vetëm grupin minimal të mundësive të nevojshme.
Si përdorues i hipervizorit, mund të përdoret Dragonball Sandbox (edita KVM, e optimizuar për konteinerët) me mjetet QEMU, si dhe Firecracker dhe Cloud Hypervisor. Mjedisi i sistemit përfshin një demon të inicializimit dhe një agjent (Agent). Agjenti siguron ekzekutimin e imazheve të konteinerëve të përcaktuar nga përdoruesi në formatin OCI për Docker dhe CRI për Kubernetes. Kur përdoret së bashku me Docker, për çdo konteiner krijohet një makina virtuale, pra, mjedisi i nisjes mbi hipervizorin aplikohet për nisjen e brendshme të konteinerëve.
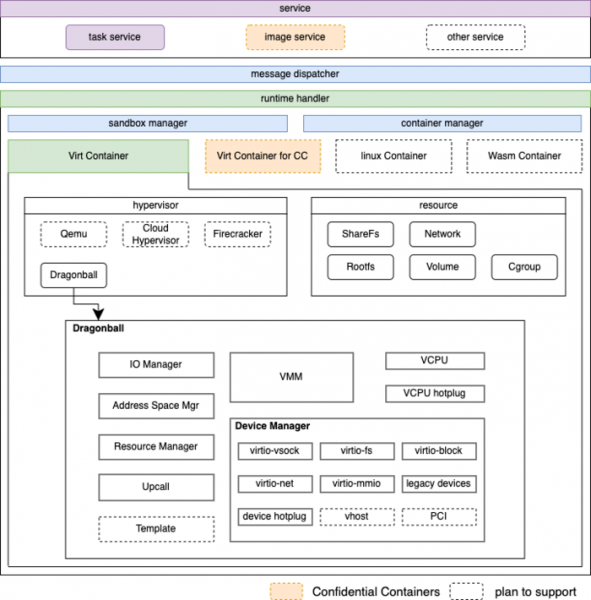
Për të reduktuar konsumin e memories, aplikohet mekanizmi DAX (qasje e drejtpërdrejtë në FS anashkalon cachen e faqeve pa përdorimin e nivelit të pajisjeve me bllok), dhe për deduplication e zonave të njëjta të memories aplikohet teknologjia KSM (Kernel Samepage Merging), e cila lejon organizimin e ndarjes së burimeve të sistemit host dhe lidhjen e një shablloni të zakonshëm të mjedisit të sistemit me sisteme të ndryshme mysafir.
Për organizimin e qasjes në imazhet e konteinerëve, është angazhuar sistemi i skedarëve Nydus, i cili përdor adresimin sipas përmbajtjes për bashkëpunim efikas me imazhet tipike. Nydus mbështet ngarkimin e imazheve në fluks (ngarkohet vetëm kur është e nevojshme), siguron deduplication e të dhënave të përsëritura dhe mund të përdorë backend të ndryshëm për ruajtjen efektive. Ofron kompatibilitet me POSIX (në mënyrë të ngjashme me Composefs, implementimi i Nydus kombinon mundësitë e OverlayFS me EROFS ose modul FUSE).
Në versionin e ri:
- Tek menaxheri i makinave virtuale Dragonball është shtuar mbështetje për lidhjen e nxehtë të GPU dhe mundësia e përdorimit të regjistrave MTRR (Memory-Type Range Registers) për organizimin e qasjes në zonat e memories fizike.
- Në runtime-rs, implementimi i runtime në gjuhën Rust, sigurohet përpunim i plotë i proceseve, pid dhe tid, si dhe është ripunuar drejtuesi qemu, i cili përdoreshin në sistemet me arkitekturë s390 (IBM Z).
- Përditësimi i shërbimit për krijimin e snapshots duke përdorur FS Nydus.
- Në shërbimin e menaxhimit të imazheve të konteinerëve është rritur efikasiteti i punës me memorien.
- Mundësia për të montuar hierarkinë e cgroups-v2 është përfshirë si e paracaktuar gjatë ngarkimit me systemd.
- Është shtuar mundësia për të përcaktuar një kohëlimit për kufizimin e kohës së marrjes së imazheve shumë të mëdha në sistemet mysafir.
- Është shtuar mbështetje për ndërtimin e agentit OPA (Open Policy Agent) për arkitekturave ppc64le dhe s390x.
Burimi: opennet.ru
