

Pas një vit zhvillimi, u publikua dega e re stabile e serverit HTTP me përformancë të lartë dhe proxy-serverit të shumëprotokollit nginx 1.30.0, e cila përfshin ndryshimet e grumbulluar në degën kryesore 1.29.x. Në të ardhmen, të gjitha ndryshimet në degën e stabilizuar 1.30 do të lidhen me eliminimin e gabimeve serioze dhe dobësive të sigurisë. Së shpejti do të formohet dega kryesore nginx 1.31, ku do të vazhdojë zhvillimi i mundësive të reja. Për përdoruesit e zakonshëm, të cilët nuk kanë për qëllim të sigurojnë kompatibilitet me module të jashtme, rekomandohet të përdorin degën kryesore, mbi të cilën çdo tre muaj formohen lëshime të produktit tregtar Nginx Plus. Kodi nginx është shkruar në gjuhën C dhe shpërndahet nën licencën BSD.
Sipas raportit të shkurtit të kompanisë Netcraft, nën menaxhimin e nginx operojnë rreth 321 milion faqe (një vit më parë 245 milion, dy vite më parë — 243 milion, tre vite më parë 289 milion). Nginx përdoret në 16.08% të të gjitha faqeve aktive (një vit më parë 17.89%, dy vite më parë 18.15%, tre vite më parë 18.94%), që përfaqëson vendin e dytë në popullaritet në këtë kategori (pjesa e Apache është 13.27% (një vit më parë 16.03%, dy vite më parë 20.09%, tre vite më parë 20.52%), Cloudflare — 20.62% (17.81%, 14.12%, 11.32%), Google — 10.65% (9.89%, 10.41%, 9.89%).
Duke shqyrtuar të gjitha faqet, nginx ruan udhëheqjen dhe përbën 22.65% të tregut (një vit më parë 20.48%, dy vite më parë — 22.31%, tre vite më parë — 25.94%), ndërsa pjesa e Apache është 12.19% (16.03%, 20.17%, 20.58%), Cloudflare — 15.27% (12.87%, 11.24%, 10.17%), OpenResty (platforma e bazuar në nginx dhe LuaJIT) — 8.01% (9.36%, 7.93%, 7.94%).
Mes një milion faqeve më të vizituara në botë, nginx mban vendin e dytë me një pjesë të tregut prej 19.85% (një vit më parë 20.37%, dy vite më parë 20.63%, tre vite më parë 21.37%). Vendi i parë mbahet nga Cloudflare — 26.84% (22.32%, 22.59%, 21.62%). Pjesa e Apache httpd — 15.84% (17.95%, 20.09%, 21.18%). 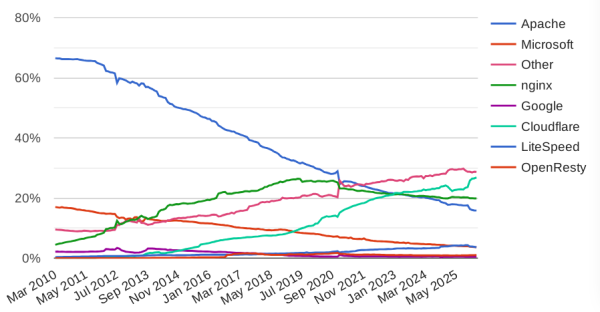
Sipas W3Techs, nginx përdoret në 32.8% të faqeve nga një milion faqet më të vizituara (në prillin e vitit të kaluar ky tregues ishte 33.8%, në vitin e mëparshëm - 34.3%). Pjesa e Apache ka rënë nga 26.3% në 23.9% në një vit, pjesa e Microsoft IIS ka rënë nga 4% në 3.4%, dhe pjesa e Caddy nga 0.3% në 0.2%. Pjesa e Node.js është rritur nga 4.4% në 6.0%, dhe pjesa e LiteSpeed nga 14.6% në 15.2%.
Përmirësimet më të dukshme të shtuara gjatë formimit të degës kryesore 1.29.x:
- Shto u shtua mbështetje për TLS-zhgjidhjen ECH (Encrypted ClientHello), e cila vazhdon zhvillimin e zgjidhjes ESNI (Encrypted Server Name Indication) dhe përdoret për të enkriptuar informacionin mbi parametrat e seancave TLS, siç është emri i domainit të kërkuar. Diferenca kryesore ndërmjet ECH dhe ESNI është se në ECH në vend të enkriptimit në nivelin e fushave individuale, të gjithë mesazhi TLS ClientHello enkriptohet krejtësisht, duke lejuar parandalimin e rrjedhave përmes fushave që nuk përfshihen nga ESNI, siç është fusha PSK (Pre-Shared Key). Përdorimi i ECH aktivizohet përmes specifikimit në direktivën "ssl_ech_file" të skedarit të konfigurimit ECHConfig në formatin PEM. Mbështetje është e disponueshme me ndihmën e ndërtimeve OpenSSL me ECH.
- Shtohet mbështetje për protokollin Multipath TCP (MPTCP), duke lejuar dërgimin e paketave në të njëjtën kohë përmes disa rrugëve përmes ndërfaqeve të ndryshme të rrjetit. Për aktivizimin në direktivën "listen", është shtuar një parametr "multipath".
- Shtohet mundësia e lidhjes së seancave të klientëve me serverët e njëjtë në grup. Janë të disponueshme tre metoda: "cookie" — transmetimi i të dhënave mbi zgjedhjen përmes një Cookie të caktuar; "route" — serveri i prokurorëve cakton një rrugë për klientin pasi të marrë kërkesën e parë; "learn" — nginx analizon përgjigjet nga serveri upstream dhe kujton seancat e filluara nga serveri. Për konfigurimin e lidhjes është shtuar direktiva "sticky" në bllokun "upstream" të modulit "http", dhe në direktivën "server" janë shtuar parametrat "route" dhe "drain". server Shtohet direktiva "early_hints" dhe është realizuar mbështetje për kodin HTTP 103 në përgjigjet nga backend-et proxy dhe gRPC. Kodi 103 lejon informimin e klientit mbi përmbajtjen e disa titujve HTTP menjëherë pas kërkesës, pa pritur që serveri të përfundojë të gjitha operacionet e lidhura me kërkesën dhe të fillojë dorëzimin e përmbajtjes. Në të njëjtën mënyrë, mund të jepen sugjerime mbi elementët e lidhur me faqen që po dorëzohet, të cilët mund të parashikohen për ngarkim (p.sh., mund të jepen lidhje për CSS dhe JavaScript të përdorura në faqe). Pas marrjes së informacionit mbi burimet e tilla, shfletuesi fillon ngarkimin e tyre pa pritur përfundimin e dorëzimit të faqes kryesore, duke lejuar të shkurtimi i kohës totale të përpunimit të kërkesës.
- Shtohet direktiva max_headers, e cila kufizon numrin maksimal të titujve HTTP në kërkesë. Në rast se kufiri kalon, kthehet një gabim 400 (Bad Request). Kjo mundësi është transferuar nga FreeNginx.
- Shtohen drejtat add_header_inherit dhe add_trailer_inherit, të cilat lejojnë të ndryshojnë rregullat e trashëgimisë së vlerave të caktuara në drejtat add_header dhe add_trailer. Parametri "off" anullon trashëgiminë e vlerave, ndërsa parametri "merge" përfshin shtimin e vlerave nga niveli i mëparshëm në vlerat në nivelin aktual.
- Është shtuar direktiva 'ssl_certificate_compression' për menaxhimin e kompresimit TLS-sertifikata.
- Shtohet direktiva "max_headers", e cila kufizon numrin maksimal të titujve HTTP në kërkesë. Në rast se kufiri kalon, kthehet një gabim 400 (Bad Request). Kjo mundësi është transferuar nga FreeNginx.
- Shtohen variablat $request_port dhe $is_request_port. Variabli i parë përmban numrin e portit nga komponenti i URI-së ose nga header-i "Host", ndërsa i dyti përmban ":" nëse variabli $request_port nuk është bosh.
- Shtohen variablat $ssl_sigalg dhe $ssl_client_sigalg, të cilët përmbajnë emrin e algoritmit të krijimit të nënshkrimit digjital për lidhjen TLS.
- Në direktivën «geo» është shtuar parametrin «volatile», i cili çaktivizon cache-në e variablit. Është e lejuar të përdoren maska në direktivën «include», e cila është caktuar brenda bllokut «geo».
- Në bllokun «upstream» është aktivizuar si parazgjedhje direktiva «keepalive». Në direktivën «keepalive», e cila përdoret në bllokun «upstream», është shtuar parametri «local». Nëse përcaktohet ky parametër, në vend të ndarjes së një lidhjeje të përbashkët me serverin upstream të përmendur në blloqe të ndryshme location dhe server, mbështetet një lidhje e veçantë për çdo bllok me upstream.
- Kur përdoret në mënyrën proxy, parazgjedhja është vendosur në versionin e protokollit HTTP/1.1 me aktivizimin e mënyrës keep-alive (në moduln ngx_http_proxy_module, mbështetje për keep-alive është aktivizuar si parazgjedhje dhe është vendosur vlera «1.1» në direktivën «proxy_http_version» dhe dërgimi i titullit «Connection» është ndaluar si parazgjedhje).
- Në moduln ngx_http_proxy është shtuar mbështetje për protokollin HTTP/2, që e lejon përdorimin e HTTP/2 kur kontaktohet me backend-et.
- Është ofruar mundësia e ngarkimit të çelësave kriptografikë nga tokenët e harduerit, duke përdorur bibliotekën OpenSSL si ofrues.
- Në realizimin e protokollit QUIC është shtuar mbështetje për modin 0-RTT, i disponueshëm në sisteme me OpenSSL 3.5.1 dhe lëshime më të reja.
- Është shtuar mundësia e ndërtimit me bibliotekën kriptografike AWS-LC, e zhvilluar nga kompania Amazon.
- Në mënyrë default, është e çaktivizuar kompresimi i certifikatave TLSv1.3.
- Është siguruar përputhshmëria me bibliotekën OpenSSL 4.0.
Në veçanti, mund të veçohet publikimi i versionit të projektit FreeNginx 1.30.0, që zhvillon fork-in e Nginx. Zhvillimi i fork-ut po drejtohet nga Maksim Dunin, një nga zhvilluesit kyç të Nginx. FreeNginx pozicionohet si një projekt jo-fitimprurës që siguron zhvillimin e bazës së kodit të Nginx pa ndërhyrje korporatash. Kodi i FreeNginx vazhdon të ofrohet nën licencën BSD. Mes ndryshimeve në degën FreeNginx 1.30: është shtuar mbështetje për zgjerimin e TLS ECH (Encrypted Client Hello); është përmirësuar përpunimi i direktivës limit_rate; janë shtuar direktivat send_min_rate dhe client_body_min_rate; është realizuar mundësia e kufizimit të numrit të lidhjeve dhe intensitetit të kërkesave në proxy-n e postës; është shtuar mbështetje për DB GeoIP2 në moduln GeoIP; është forcuar mbrojtja e modulit XSLT.
Burimi: opennet.ru
