

È publikuar versioni Proxmox Virtual Environment 9.1, një distribucion i specializuar Linux bazuar në Debian GNU/Linux, i destinuar për implementimin dhe mirëmbajtjen e serverëve virtualë duke përdorur LXC dhe KVM, dhe që mund të shërbejë si një zëvendësim për produkte të tilla si VMware vSphere, Microsoft Hyper-V dhe Citrix Hypervisor. Madhësia e imazhit të instalimit iso është 1.7 GB.
Proxmox VE ofron mjete për vendosjen e një sistemi të plotë të gatshëm për serverë virtualë industrialë me menaxhim përmes një ndërfaqeje web, e cila është e dizajnuar për menaxhimin e qindra apo edhe mijëra makinave virtuale. Shpërndarja ka mjete të integruara për organizimin e kopjeve rezervë të ambienteve virtuale dhe mbështetje për klasterizimin që vjen e gatshme nga kutia, duke përfshirë mundësinë e migrimit të ambienteve virtuale nga një nyje në tjetrën pa ndaluar punën. Disa nga tiparet e ndërfaqes web përfshijnë: mbështetje për konsolën e sigurt VNC; menaxhimi i qasjes në të gjitha objektet e disponueshme (VM, ruajtje, nyje etj.) mbi bazën e roleve; mbështetje për mekanizma të ndryshëm autentifikimi (MS ADS, LDAP, Linux PAM, Proxmox VE authentication).
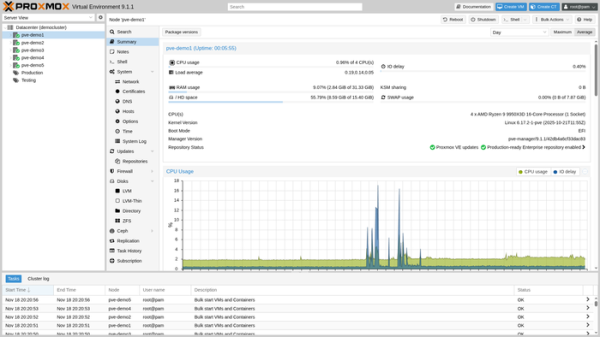
Në versionin e ri:
- Është realizuar sinkronizimi me bazën e paketave Debian 13.2. Bërthama Linux është përditësuar në versionin 6.17. Janë aktivizuar lëshime të reja QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4. Është e disponueshme mbështetje për krijimin e ruajtjeve bazuar në Ceph 19.2.3 (Squid).
- Është shtuar mundësia e krijimit të konteinerëve LXC nga imazhet në formatin OCI (Open Container Initiative), të ngarkuara manualisht ose nga depo. Mbështetet krijimi nga OCI i shablloneve të konteinerëve, konteinerëve me një ambient të plotë sistemor dhe konteinerëve për të ekzekutuar aplikacione të veçanta.
- Për konteinerët që kërkojnë lidhjen e një moduli virtual TPM (Trusted Platform Module), është realizuar mundësia e ruajtjes së gjendjes së vTPM në formatin qcow2. Kjo mundësi lejon krijimin e snapshots makinat virtuale me vTPM, për shembull, që përdoren për të drejtuar sisteme mysafirësh me versionet e reja të Windows, duke përdorur ruajtjen e skedarëve në bazën NFS dhe CIFS.
- Janë ofruar mjete për menaxhimin fleksibël të virtualizimit të brendshëm në sistemet mysafire. Është shtuar një flamur i ri vCPU "nested-virt", që lejon aktivizimin e virtualizimit të brendshëm mbi llojin e vCPU, plotësisht ose pjesërisht i përshtatshëm me parametrat (prodhuesi dhe gjenerata) e CPU-së host. Si shembuj të përdorimit të virtualizimit të brendshëm përmenden ekzekutimi i hipervizorëve të brendshëm dhe përdorimi në sistemet mysafire të mekanizmave të mbrojtjes të Windows bazuar në virtualizim.
- Në GUI është realizuar mundësia e gjenerimit të raporteve më të detajuara për stakun e rrjeteve të përcaktuara nga programi (SDN, Software-Defined Networking). Për shembull, mund të shihni se në cilat urat rrugore dhe rrjete virtuale janë lidhur sistemet mysafire, cilat adresa IP dhe MAC përdoren në zonat EVPN.
- Është shtuar mbështetje fillestare për mekanizmin Intel TDX (Trusted Domain Extensions) për enkriptimin e kujtesës operative të sistemeve mysafire.
- Është shtuar mundësia e çaktivizimit selektiv për disa makina virtuale të mekanizmit KSM (Kernel Samepage Merging), që siguron deduplikimin e fushave të njëjta të kujtesës.
Burimi: opennet.ru
