

Rreth është publikuar versioni i shfletuesit të specializuar Tor Browser 11.0.2, i fokusuar në siguri, anonimitet dhe privatësi. Kur përdorni Tor Browser, të gjitha trafiku redirektohet vetëm përmes rrjetit Tor, dhe aksesimi direkt përmes lidhjes aktuale të sistemit është i pamundur, çka e bën të pamundur ndjekjen e adresës IP reale të përdoruesit (në rastin e një sulmi në shfletues, sulmuesit mund të kenë qasje në parametrat e sistemit të rrjetit, ndaj për të bllokuar plotësisht mundësitë e rrjedhjeve, duhet të përdoren produkte si Whonix). Ndërtimet e Tor Browser janë përgatitur për Linux, Windows dhe macOS.
Për të ofruar mbrojtje shtesë, Tor Browser përfshin zgjatjen HTTPS Everywhere, e cila lejon përdorimin e enkriptimit të trafikut në të gjitha faqet ku është e mundur. Për të zvogëluar kërcënimin nga sulmet që përdorin JavaScript dhe për të bllokuar në mënyrë të paracaktuar zgjatjet, përfshihet zgjatja NoScript. Për të luftuar bllokimin dhe inspektimin e trafikut, aplikohen transportet alternative. Për të parandaluar identifikimin e veçorive specifike për përdoruesin, janë çaktivizuar ose ndikuar API-të WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices dhe screen.orientation, si dhe janë çaktivizuar mjetet për dërgimin e telemetrisë, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect", dhe modifikuar libmdns.
Në versionin e ri është realizuar sinkronizimi me kodin e lëshuar të Firefox 91.4.0, në të cilin janë korrigjuar 15 dobësi, nga të cilat 10 janë etiketuar si të rrezikshme. 7 dobësi janë shkaktuar nga probleme me kujtesën, siç janë mbingarkesat dhe qasja në zona të tretura të kujtesës, dhe potencialisht mund të çojnë në ekzekutimin e kodit nga një sulmues kur hapen faqe të dizajnuara posaçërisht. Nga versioni për platformën Linux janë përjashtuar disa fonta ttf, përdorimi i të cilave shkaktonte probleme në renderimin e tekstit në elementët e ndërfaqes në Fedora Linux. Është çaktivizuar cilësimi "network.proxy.allow_bypass", që menaxhon aktivitetin e mbrojtjes për përdorimin e papërshtatshëm të API Proxy në zgjatjet. Për transportin obfs4, është aktivizuar një gateway i ri "deusexmachina" si parazgjedhje.
Ndërkohë, vazhdon historia e bllokimit të Tor në RF. Roskomnadzor ka ndryshuar maskën e bllokimit në regjistrin e faqeve të ndaluara. të domenëve nga "www.torproject.org" në "*.torproject.org" dhe zgjeroi listën e IP-ve që do të bllokoheshin. Si rezultat i ndryshimit, shumica e subdomenëve të projektit Tor u bllokuan, duke përfshirë blog.torproject.org, gettor.torproject.org dhe support.torproject.org. Forum.torproject.net, i vendosur në infrastrukturën Discourse, mbetet i aksesueshëm. Gitlab.torproject.org dhe lists.torproject.org janë pjesërisht të aksesueshëm, pasi që fillimisht u humbëm aksesin, por më pas u rikuperuan, ndoshta pas ndryshimit të IP-ve (gitlab tani është drejtuar në hostin gitlab-02.torproject.org).
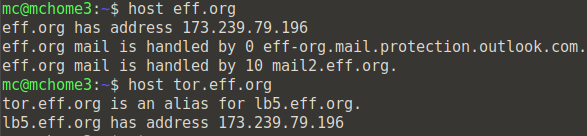
Gjithashtu, bllokimi i porteve dhe nyjeve të rrjetit Tor, si dhe i hostit ajax.aspnetcdn.com (CDN Microsoft), i përdorur në transportin meek-asure, nuk është më i shënuar. Më duket se eksperimet për bllokimin e nyjeve të rrjetit Tor pas bllokimit të faqes së Tor janë ndaluar. Situata është e komplikuar me pasqyren tor.eff.org, e cila vazhdon të funksionojë. Arsyeja është se pasqyra tor.eff.org është lidhur me të njëjtin adresë IP, që përdoret për domainin eff.org të organizatës EFF (Electronic Frontier Foundation), kështu që bllokimi i tor.eff.org do të çonte në një bllokim të pjesshëm të faqes së njohur të organizatës së të drejtave të njeriut.
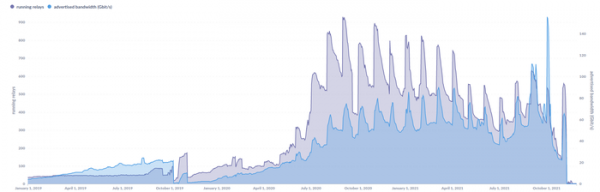
Për më tepër, mund të përmendet publikimi i një raporti të ri mbi përpjekjet e mundshme për të kryer sulme për de-anonimizimin e përdoruesve të Tor, të lidhura me grupin KAX17, i cili identifikohet përmes një emaili të veçantë të rremë në parametrat e nyjeve. Gjatë shtatorit dhe tetorit, projekti Tor bllokoi 570 nyje potencialisht të dëmshme. Në pikun e saj, grupi KAX17 arriti të rrisë numrin e nyjeve të kontrolluara në rrjetin Tor në 900, të vendosura në 50 ofrues të ndryshëm, që përfaqëson rreth 14% të numrit total të rrezeve (për krahasim, në vitin 2014, sulmuesit arritën të merrnin kontrollin mbi pothuajse gjysmën e rrezeve Tor, dhe në vitin 2020 mbi 23.95% të nyjeve dalëse).
Vendosja e një numri të madh të node-ve të kontrolluara nga një operator mundëson deanonimizimin e përdoruesve përmes një sulmi të klasës Sybil, i cili mund të realizohet nëse keqbërësit kanë kontroll mbi nodin e parë dhe të fundit në zinxhirin e anonimizimit. Nodi i parë në zinxhirin Tor e di IP adresën e përdoruesit, ndërsa i fundit e di IP adresën e burimit të kërkuar, çka lejon deanonimizimin e kërkesës përmes shtimit në anën e nodit hyrës të një etikete të fshehtë të caktuar në headers e paketave, që mbeten të pandryshuara gjatë gjithë zinxhirit të anonimizimit, dhe analizimin e kësaj etikete në anën e nodit dalës. Nëse ka nod të kontrolluara dalëse, sulmuesit gjithashtu mund të bëjnë ndryshime në trafikun e paenkriptuar, për shembull, duke hequr ridrejtime në versionet HTTPS të faqeve dhe duke kapur përmbajtjen e paenkriptuar.
Sipas përfaqësuesve të rrjetit Tor, shumica e node-ve të fshira gjatë vjeshtës u përdorën vetëm si node të ndërmjetëm, që nuk përdoren për trajtimin e kërkesave hyrëse dhe dalëse. Disa studiues theksojnë se node-t përfshinin të gjitha kategoritë dhe probabiliteti i përfundimit në një nod hyrës të kontrolluar nga grupi KAX17 ishte 16%, ndërsa për një nod dalës ishte 5%. Por edhe nëse është kështu, probabiliteti i përgjithshëm i përfundimit të një përdoruesi në të njëjtën kohë në një nod hyrës dhe dalës të grupit prej 900 node-ve të kontrolluara KAX17 vlerësohet në 0.8%. Dëshmitë direkte të përdorimit të node-ve KAX17 për kryerjen e sulmeve mungojnë, por sulme të tilla potencialisht nuk përjashtohen.
Burimi: opennet.ru
