

Kompania Google publikoi lëshimin e shfletuesit web Chrome 123. Njëkohësisht, është në dispozicion lëshimi stabil i projektit të lirë Chromium, i cili formon bazën për Chrome. Shfletuesi Chrome dallon nga Chromium me përdorimin e logos së Google, praninë e sistemit të dërgimit të njoftimeve në rast crash, module për riprodhimin e videove të mbrojtura nga kopjimi (DRM), sistemin automatik të instalimit të përditësimeve, përfshirjen e vazhdueshme të izolimit Sandbox, furnizimin e çelësave për API-në e Google dhe dërgimin e parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet veçmas dega Extended Stable, e cila shoqërohet me 8 javë. Lëshimi i ardhshëm i Chrome 124 është planifikuar për 16 prill.
Ndryshimet kryesore në Chrome 123:
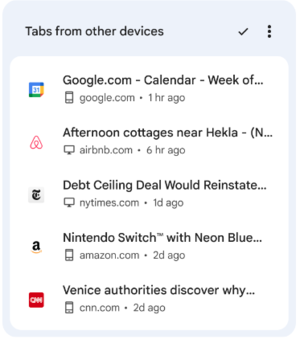
- Në faqen që shfaqet kur hapet një skedë e re, është ofruar një seksion i ri, në të cilin shfaqen lidhjet nga skedat e hapura kohët e fundit në pajisje të tjera, të lidhura me një llogari të njëjtë në Google.

- Është shtuar mbështetje për kodimin e përmbajtjes duke përdorur algoritmin e kompresimit Zstandard (zstd), përveç algoritmeve të mbështetur më parë gzip, brotli dhe deflate.
- Është hequr zbatimi i kodekëve të lirë të videos Theora, i krijuar nga Xiph.org Foundation mbi bazën e kodekëve VP3 dhe mbështetur në Firefox dhe Chrome që nga viti 2009, por që nuk mbështetet në Chrome për Android dhe në shfletuesit e bazuar në WebKit, si Safari. Arsyeja për përfundimin e mbështetjes për Theora është frika se në zbatimin e Theora, ku ka një logjikë mjaft të komplikuar për analizimin e të dhënave binare dhe dekodimin e rrjedhave, mund të ketë vulnerabilitete, të ngjashme me problemet kritike të kohëve të fundit me kodekët VP8. Sipas zhvilluesve, për shkak të sulmeve të zakonshme 0-day ndaj kodekëve mediatikë, lidhur me sigurinë, rreziqet e sigurisë mbizotërojnë mbështetjen e kodekëve Theora, që përdoret gati aspak në praktikë, por mbetet një target i rëndësishëm për sulme potenciale.
- Kjo është vazhdimësi në rritjen e përqindjes së përdoruesve për të cilët suporti për Cookie-t e palëve të treta është çaktivizuar, të cilat vendosen kur vizitojnë faqe të ndryshme nga dominio i faqes aktuale. Këto Cookie përdoren për të ndjekur lëvizjen e përdoruesve midis faqeve në kodin e rrjeteve reklamuese, widget-eve të mediave sociale dhe sistemeve të web-analitikës. Ndryshimet po përparojnë në kuadër të iniciativës Privacy Sandbox, e cila ka si qëllim arritjen e një kompromisi midis nevojës së përdoruesve për të ruajtur privatësinë dhe dëshirës së rrjeteve reklamuese dhe faqeve për të ndjekur preferencat e vizitorëve. Çaktivizimi i Cookie-ve të palëve të treta planifikohet të zgjerohet gradualisht dhe deri në tremujorin e tretë të vitit 2024 të arrijë deri në 100%. Për çaktivizim, pa pritur ndryshime të jashtme, është parashikuar një konfigurim në "chrome://flags/#test-third-party-cookie-phaseout".
- Për një përqindje të vogël përdoruesish nga SHBA, është aktivizuar mbështetje për funksionalitete që përdorin mësimin makinerik — mënyrën e grupimit inteligjent të tabeve, gjeneratorin e temave dhe asistencën interaktive, të cilat u përmendën në njoftimin e lëshimit të Chrome 121. për sistemet me menaxhim të centralizuar të konfigurimeve, administratori mund të aktivizojë mjetet e AI në nivel politikash, pa nevojën për të aktivizuar modin eksperimental.
- Në shërbimin për sinkronizimin e cilësimeve, historisë dhe shënimeve (Chrome Sync) ka përfunduar mbështetja për lëshimet para versionit Chrome 82.
- Kur aktivizohet mbrojtja e zgjeruar të shfletuesit (Safe Browsing > Mbrojtje e zgjeruar), është realizuar dërgimi në Google i të dhënave me informacion mbi kërkesat e zgjeruara të autorizimeve nga faqet (këto faqe kontrollohen sipas një baze të jashtme të përmbajtjes së dëmshme dhe në rast se ka përputhje, përdoruesi menjëherë informohet). Po ashtu, është aktivizuar dërgimi i telemetrisë mbi anulimin nga përdoruesi të paralajmërimeve, të cilat shfaqen para hapjes së faqeve të cilat janë listuar si të dëmshme nga Google.
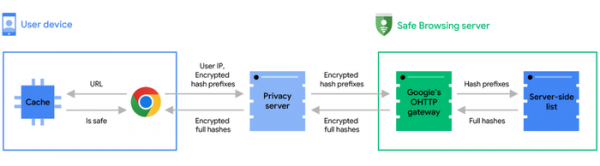
- Google publikoi një artikull me shpjegimin e metodave që përdoren për të kontrolluar sigurinë e faqeve që përdoruesi hap mbi bazën e përmbajtjes së dëmshme, e cila është e vendosur në një burim të jashtëm. serverPër ruajtjen e privatësisë gjatë kontrollit të URL-ve që përdoruesi hap, në anën e Google dërgohen jo të plota hash-e nga URL-të, por vetëm prefiksi me 4 bajt të parë të hash-it. Në server Ky kyç kontrollohet në bazën e faqeve të dëmshme dhe, në rast të një përputhje, lista e hash-eve të plota që i përkasin kyçit kthehet në shfletuesin e përdoruesit, ku tashmë po kryhet verifikimi përfundimtar me hash-in e plotë 32-bitësh të URL-së. Për të përjashtuar përputhjen e kërkesës me adresën IP të përdoruesit, kyçi i hash-it fillimisht dergohet në një proxy ndërmjetës, i cili dërgon kërkesën në emrin e tij në serverin e sistemit Safe Browsing.

- Janë implementuar paralajmërime në konsolën e mjeteve për zhvilluesit web kur një faqe dërgon një kërkesë në rrjetin e brendshëm (192.168.x.x, 10.x.x.x, etj.), nëse këto kërkesa janë realizuar jashtë një konteksti të sigurt dhe nuk kanë kaluar kontrollin paraprak. Para dërgimit real të kërkesës të nismuar nga faqja në burimin në rrjetin e brendshëm, shfletuesi fillimisht do të dërgojë një kërkesë testuese paraprake dhe do të kontrollojë nëse serveri kthen titullin HTTP "Access-Control-Allow-Private-Network: true", i cili lejon aksesin në rrjetin intranet. Nëse nuk lejohet qasja, ka një përpjekje për t'u qasur në shërbimin e brendshëm, që mund të tregojë një përpjekje për sulm përmes shfletuesit në burimet në rrjetin lokal (p.sh., sulmuesi mund të injektojë në iframe një kërkesë në ndërfaqen web të router-it shtëpiak, si ""). Në versionin Chrome 130, paralajmërimi planifikohet të zëvendësohet me një gabim dhe të bllokojë kërkesat që nuk kanë kaluar kontrollin.
- Në Chrome për Android dhe iOS është shtuar mundësia për të vazhduar shikimin e faqeve të internetit, të cilat ishin hapur më parë në pajisje të tjera të lidhura me të njëjtin llogari në Google.
- Në Chrome për Android është ndryshuar metoda e ruajtjes së fjalëkalimeve lokale, të cilat nuk sinkronizohen me pajisje të tjera. Më parë, fjalëkalimet lokale ruheshin në profilin e Chrome, ndërsa tani do të transferohen në magazinën e fjalëkalimeve të siguruar nga shërbimet Google Play, e cila tashmë përdoret për ruajtjen e fjalëkalimit të llogarisë në Google. Në Chrome 123, mënyra e re e ruajtjes do të aktivizohet për përdoruesit pa fjalëkalime lokale, dhe në versionin Chrome 124 do të zbatohet për përdoruesit me fjalëkalime lokale.
- Është shtuar API për ruter statik të ServiceWorker-ave (Service Worker Static Routing), i cili lejon përjashtimin e ekzekutimit të JavaScript dhe kapjen e kërkesave nga ServiceWorker për burimet që i përmbahen kushteve të caktuara. Me fjalë të tjera, API-ja lejon përcaktimin se si duhet të ngarkohen disa burime dhe çaktivizimin e thirrjes së ServiceWorker për burimet që mund të nxirren nga cache ose të ngarkohen drejtpërdrejt. Si kriterë për marrjen e vendimeve mund të përdoren modelet e URL-së, metodat e kërkesës, lloji i përmbajtjes (document, embed, font, video, etj.) dhe statusi i ekzekutimit ("running", "not-running"). Për shembull, për të dërguar një kërkesë post me të dhënat e formularit në internet direkt, pa thirrjen e ServiceWorker, mund të specifikohet: addEventListener(‘install’, (event) => { event.addRoutes({ condition: { urlPattern: "\/form\/*", requestMethod: "post" }, source: "network" }); });
- Në CSS është shtuar funksioni light-dark() për adaptimin e skemës së ngjyrave në përputhje me cilësimet e modit të ndriçuar ose të errët. Në funksion mund të specifikohen dy vlera, të cilat do të zgjidhen në varësi të modit të ndriçuar ose të errët. Për shembull "background-color: light-dark(lime, green);".
- Është shtuar API Long Animation Frames për diagnostikimin e përgjigjes së ndërfaqes së faqes dhe identifikimin e ngushticave gjatë vizatimit.
- Në media query "display-mode" është shtuar mbështetje për vlerën "picture-in-picture", e cila lejon krijimin e rregullave CSS që zbatohen vetëm kur shfaqet aplikacioni web në modin "imazh në imazh". @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- Në pronën CSS "align-content" është realizuar mundësia e punës në konteinerë bllokues dhe qeliza tavoline. Për shembull "display: block", "display: list-item", "display: table-cell" tani mund të rreshtohen me ndihmën e "align-content".
- Është shtuar prona CSS "field-sizing", e cila lejon që madhësia e elementeve të formularit të varet nga përmbajtja e tyre, për shembull, për të rritur automatikisht madhësinë e fushës së tekstit gjatë shkruarjes së të dhënave.
- Në ndërfaqen JavaScript të NavigationActivation është shtuar parametri navigation.activation, i cili reflekton statusin e aktivizimit të dokumentit (p.sh., mund të përcaktohet se dokumenti është rikuperuar nga cache pas shtypjes së butonave të navigimit «përpara» ose «mbrapa»). Parametri mund të përdoret për të përshtatur përmbajtjen e faqes në varësi të vendit nga i cili ka ardhur përdoruesi, për shembull, mund të shfaqet një animacion tjetër nëse përdoruesi ka ardhur nga faqja kryesore.
- Janë bërë përmirësime në mjetet për zhvilluesit web.
Përveç novacioneve dhe rregullimeve të gabimeve, në versionin e ri janë eliminuar 12 vulnerabilitete. Shumica e vulnerabiliteteve janë identifikuar si rezultat i testimit automatizuar me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë identifikuar probleme kritike që lejojnë kalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem përtej mjedisit sandbox. Në kuadër të programit për shpërblimin e zbulueseve të vulnerabiliteteve, kompania Google ka dhënë 7 shpërblime me një total prej 22 mijë dollarësh amerikanë (një shpërblim prej 10,000 $ dhe një nga 4,000 $, 3,000 $, 1,000 $ dhe dy shpërblime prej 2,000 $). Shuma e një shpërblimi ende nuk është përcaktuar.
Burimi: opennet.ru
