

Kompania Google publikoi versionin e ri të shfletuesit web Chrome 131. Njëkohësisht, është në dispozicion një version i stabil i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome dallon nga Chromium për përdorimin e logove të Google, sistemi i dërgimit të njoftimeve në rast të një dështimi, modulet për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemi automatik i instalimit të përditësimeve, gjithmonë aktivizimi i Sandbox-it, ofrimi i çelësve për Google API dhe transmetimi i parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet një degë e veçantë Extended Stable, e cila shoqërohet me 8 javë mbështetje. Lëshimi i ardhshëm i Chrome 132 është planifikuar për 14 janar.
Ndryshimet kryesore në Chrome 131:
- Në shfletuesin e integruar PDF, është zgjeruar mundësia e njohjes së tekstit në dokumentet PDF të skanuara, ku teksti është vendosur si imazh. Teksti njihet në sistemin lokal me ndihmën e motorit të integruar të njohjes optike të karaktereve (OCR), i ndërtuar mbi një bazë të mësimit të makinerive. Ndryshe nga versionet e kaluara, dokumentet e skanuara tani automatizohen për t'u shndërruar në një përfaqësim tekstual, për të cilin janë në dispozicion funksione si përzgjedhja, kërkimi dhe kopjimi në clipboard.
- Është paraqitur mundësia e aktivizimit të kontrolleve të avancuara në sistemin e shpërndarjes së memories PartitionAlloc, të cilat lejojnë bllokimin e vulnerabiliteteve të shkaktuara nga qasja në zona të memories së çliruara (use-after-free). Si rregull, këto kontrolle janë të çaktivizuara për shkak të ndikimit të mundshëm negativ në performancë. Megjithatë, për zbatimet ku siguria është më e rëndësishme se performanca, tani ofrohen politika të veçanta enterprise për aktivizimin e mbrojtjes shtesë.
- Në depozitat e integruara të certifikatave rrënjësore (Chrome Root Store), është ndërprerë besimi ndaj autoritetit të certifikimit Entrust për shkak të shkeljeve të shumta të kërkesave për autoritetet e certifikimit, mosrespektimit të afateve për reagimin ndaj certifikatave problematike, vonesave në revokimin e certifikatave, raportimit të papërshtatshëm të incidenteve dhe mosrespektimit të rregullave gjatë lëshimit. TLS-sertifikata Në nivelin EV (Kërkesa e Zgjeruar për Verifikim), që kërkojnë verifikimin e dokumenteve mbi pronësinë e domainit dhe konfirmimin e pronarëve të burimeve. Meqenëse nuk ka veprime për të parandaluar mangësitë e identifikuara, çertifikatat TLS, të lëshuara nga Entrust pas 11 nëntorit 2024, perceptohen në Chrome si të pasigurta. Çertifikatat e lëshuara para 11 nëntorit vazhdojnë të perceptohen si normale.
- Në versionin për Android është përfshirë mundësia për të lidhur ofrues të palëve të treta për plotësimin automatike të formave dhe ruajtjen e fjalëkalimeve, të pa lidhura me API-në Accessible.
- Në versionin për Android është lehtësuar lidhja me llogarinë Google dhe menaxhimi i sinkronizimit të të dhënave midis shfletuesve të ndryshëm. Sinkronizimi nuk paraqitet më si një funksion i veçantë në cilësime, por është bashkuar me funksionin e lidhjes me llogarinë Google, duke lejuar përdorimin dhe ruajtjen në Google Account informacioni si fjalëkalime dhe shënime.
- Ka filluar aktivizimi gradual midis përdoruesve të modit të ri të kursimit të energjisë (Energy saver), ku automatikisht ftohen skedat që konsumojnë shumë burime CPU, por që nuk lëshojnë tinguj dhe janë të fshehura për më shumë se 5 minuta. Përjashtim bëhet vetëm për skedat që lidhen me menaxhimin e pajisjeve të jashtme ose zhvillimin e videove dhe audios konferencave (këto skeda përcaktohen në bazë të aksesit në API për punën me USB, Bluetooth, kamerë, pajisje hyrjeje dhe mikrofon, si dhe organizimin e kanaleve të komunikimit duke përdorur RTCDataChannel ose MediaStreamTrack). Për menaxhimin e aktivizimit të auto-ftohjes, mund të përdoret cilësimi "chrome://flags/#freezing-on-energy-saver".
- Janë shtuar mënyra eksperimentale të kursimit të memories (Memory saver) - Moderate, Balanced dhe Maximum, që lejojnë zgjedhjen e metodës për çlirim të memories nga skedat joaktive. Në modalitetin Moderate, skedat deaktivizohen vetëm kur ka mungesë memorjeje në sistem, në modalitetin Maximum, skedat deaktivizohen pas një kohe të vogël pasi bëhen joaktive, ndërsa në modalitetin Balanced, skedat joaktive deaktivizohen duke marrë parasysh memorjen e lirë në sistem.
- Janë shtuar cilësime të tjera në lidhje me performancën, për shembull, tani është e mundur të tregohen faqet që mbeten gjithmonë aktive (pa ngadalësuar punën pas skenës), të zgjidhet mënyra e visualizimit të skedave të çaktivizuara dhe të shfaqet konsumimi i memories në pamjet ngjyrës së hapësirave të skedave.
- Është shtuar mjeti "Detection Performance", i cili identifikon probleme potenciale me performancën e faqeve të shikuara dhe ofron një njoftim me rekomandime për zgjidhjen e problemit me një klikim. Për shembull, për të përshpejtuar skedën aktuale, shfletuesi mund të propozojë të çaktivizojë skedat e tjera që konsumojnë shumë burime.
- Në TLS 1.3 dhe QUIC, algoritmi i inkapsulimit të çelësave (KEM, Key Encapsulation Mechanism) "X25519Kyber768", i qëndrueshëm ndaj përpjekjeve për t'u zhvilluar nga kompjuterët kuantikë, është përkthyer në përdorimin e specifikacionit përfundimtar ML-KEM (CRYSTALS-Kyber), i standardizuar nga Instituti Kombëtar i Standardeve dhe Teknologjisë i SHBA (NIST). X25519Kyber768 përbën një kombinim të X25519 ECDH dhe algoritmit ML-KEM, i cili përdor metoda kriptografike të bazuara në zgjidhjen e problemeve të teorisë së réticules, koha e zgjidhjes së të cilave nuk ndryshon midis kompjuterëve të zakonshëm dhe atyre kuantikë.
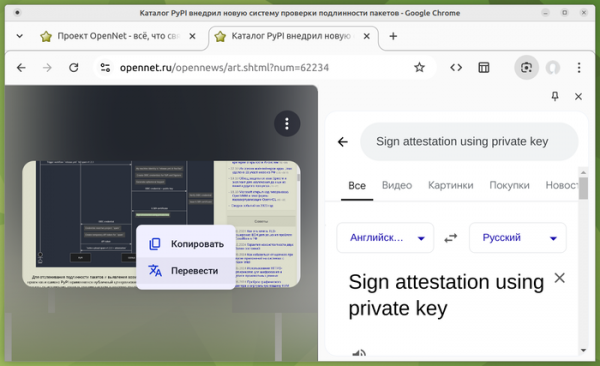
- Funksioni i kërkimit përmes imazhit duke përdorur shërbimin Google Lens, i disponueshëm përmes menusë kontekstuale, ka fituar mbështetje për të vendosur përkthime në një gjuhë tjetër (teksti i përkthyer shfaqet mbi tekstin origjinal në imazh).

- Është shtuar API Direct Sockets, i cili lejon krijimin e lidhjeve direkte TCP dhe UDP me sisteme të jashtme, si dhe krijimin e socket-ve dëgjues për pranimin e lidhjeve. Në përpjekjen e parë për t'u lidhur me një host të ri, përdoruesit u shfaqet një kërkesë për të konfirmuar operacionin. Nevoja për shtimin e API të ri e shpjegohet nga ofrimi i mundësisë për ndërveprimin me pajisje rrjetesh që përdorin protokolle të veta, punojnë mbi TCP dhe UDP, dhe nuk mbështesin ndërveprimin përmes HTTPS ose WebSockets.
- Në modalitetin "Origin trials" është realizuar API Summarizer për përmbledhjen e tekstit (përmbledhje të thelbit), duke përdorur një model gjuhësor të madh.
- Në modalitetin "Origin trials" është shtuar API Playout Statistics, i cili përcakton ndërfaqen AudioContext.playoutStats për të marrë statistikat mbi cilësinë dhe vonesat gjatë riprodhimit të zërit përmes API WebAudio.
- Për të mbrojtur nga abuzimet, është shtuar një shfaqje e kërkesës për konfirmimin e autorizimeve gjatë përdorimit të API-së Keyboard Lock dhe Pointer Lock, të cilat ofrojnë kontroll shtesë mbi tastierën dhe mausin (p.sh., mund të fshihni treguesin standard të mausit dhe të siguroheni që të keni përpunimin tuaj të lëvizjes së mausit). Statusi i autorizimeve mund të kontrollohet përmes API Permissions.
- Ështe e lejuar caktimi i etiketave shtesë në elementin HTML "<select>" përveç etiketave standarde "<option>», «<optgroup>» dhe "<hr>". Ndryshimi është bërë si përgatitje për realizimin në versionet e ardhshme të variantit të personalizuar "<select>", që zgjeron mundësitë e formatimit të menusë.
- Në pronësitë CSS «clip-path», «fill», «stroke» dhe «marker-*» është shtuar mbështetje për specifikimin e burimeve të jashtme SVG. Për shembull, tani mund të specifikoni ‘clip-path: url(«resources.svg#myPath»)’.
- Modeli i trashëgimisë së stileve të seleksionit të tekstit, të përcaktuar nga pseudoklasa «::selection» dhe «::target-text», është ndryshuar për t'u përshtatur me modelin e trashëgimisë së pseudoklasave «::highlight», «::spelling-error» dhe «::grammar-error», dhe tani varet jo nga struktura e dokumentit (zinxhiri i elementeve HTML), por nga mënyra se si selektohet teksti (zinxhiri i seleksionit). Në shembullin më poshtë, ngjyra e elementeve të thella me tekst në paragrafin «<p class="»blue»">» tani do të zgjidhet në përputhje me stilin e pseudoklasës «::selection», e jo me stilin e ngjyrës që është përcaktuar për paragrafi. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Ky është <em>theksi</em> tekstit. </p>
- Janë hequr kufizimet që nuk lejonin vendosjen e pronësive CSS «display» për elementët HTML «» dhe «
». Në CSS është shtuar pseudo-elementi «::details-content» për të personalizuar dizajnin e bllokut që mund të vendoset dhe të hapet.
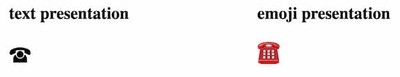
- Èshtë shtuar prona CSS «font-variant-emoji» për të personalizuar stilin e shfaqjes së Emoji. Për shembull, mund të zgjidhni një paraqitje tekstuale ose grafike.

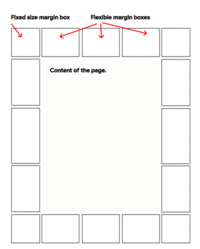
- Në rregullin CSS @page, i cili ka për qëllim të ndryshojë dizajnin e faqes para printimit ose eksportit në formatin PDF, është shtuar mundësia për të përcaktuar zona për vendosjen e përmbajtjes në zonat e marginave të faqes, për shembull, për të shtuar titullin tuaj, një shënim nga ana ose një fund.

- Prona CSS «inset-area» e cila është shpallur e vjetëruar, ka qenë në përdorim për të menaxhuar shfaqjen e elementeve të lidhura me pozicionin e elementeve të tjerë (CSS Anchor Positioning). Në përputhje me rekomandimin e grupit të punës për standardizimin e CSS, «inset-area» është zëvendësuar me pronën tërësisht analoge «position-area».
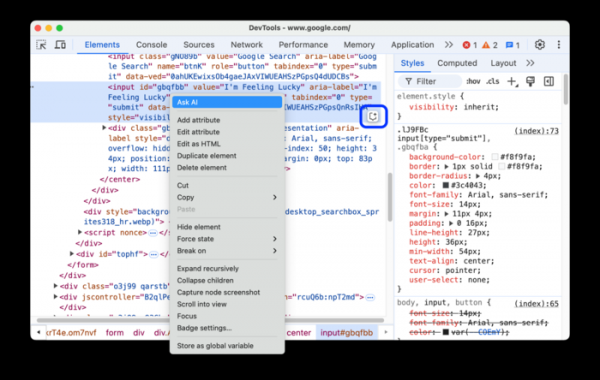
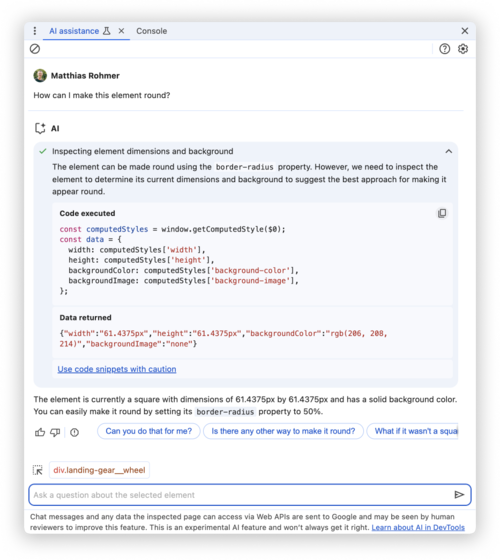
- Janë zgjeruar mundësitë e mjeteve për zhvilluesit e webit. Në panelin Performance janë shtuar mundësi të reja për analizimin e shkallës së performancës. Është propozuar një panel eksperimental me asistent AI, ku në formën e një bisedimi mund të merrni përgjigje rreth problemesh që dalin gjatë depurimit ose të sqaroni disa çështje që lidhen me CSS.


Përveç risi dhe rregullimeve të gabimeve në versionin e ri, janë zgjidhur 12 vulnerabilitete. Shumica e vulnerabiliteteve janë identifikuar si rezultat i testimeve automatike me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Një problemi i është caktuar një nivel i lartë rreziku (problemi në kodin për punën me shtesat në motorin Blink). Nuk janë zbuluar probleme kritike që lejojnë kalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem përtej mjedisit sandbox. Në kuadër të programit të shpërblimit për identifikimin e vulnerabiliteteve për versionin aktual, kompania Google ka paguar 8 shpërblime me vlerë 1 mijë dollarë amerikanë (një shpërblim $1000). Vlera e 7 shpërblimeve nuk është përcaktuar ende.
Burimi: opennet.ru
