

Kompania Google publikoi një version të ri të shfletuesit web Chrome 142. Njëkohësisht është në dispozicion versioni stabil i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome dallon nga Chromium për shkak të përdorimit të logove të Google, pranisë së sistemit të dërgimit të njoftimeve në rast crash, moduleve për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemit të përditësimit automatik, aktivizimit të vazhdueshëm të izolimit Sandbox, ofrimit të çelësave për API-të e Google dhe transferimit të parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet veçmas dega Extended Stable, e shoqëruar me 8 javë. Nxjerrja e ardhshme e Chrome 143 është e planifikuar për më 2 dhjetor.
Ndryshimet kryesore në Chrome 142:
- Është përfshirë mbrojtja nga aksesimi i sistemit lokal gjatë ndërveprimit me faqet publike. Gjatë kërkesave nga një faqe në një rrjet publik ose të brendshëm (intranet) në IP adresat sistemin lokal ose ndërfaqen loopback (127.0.0.0/8), shfletuesi do t'i japë përdoruesit një dialog për të kërkuar konfirmimin e operacionit. Mbrojtja prek përpjekjet për të shkarkuar burime, kërkesat fetch() dhe injektimet iframe. Mbrojtja aktualisht nuk aplikohet për lidhjet përmes WebSockets, WebTransport dhe WebRTC, por do të shtohet për këto teknologji më vonë.
Aksesimi i burimeve të brendshme përdoret nga sulmuesit për të kryer sulme CSRF mbi routerët, pikat e qasjes, printerët, ndërfaqet web korporative dhe pajisje të tjera dhe shërbime që pranojnë kërkesa vetëm nga rrjeti lokal. Përveç kësaj, skanimi i burimeve të brendshme mund të përdoret për identifikim të tërthortë ose mbledhjen e informacionit mbi rrjetin lokal.
- Është propozuar një ndërfaqe e thjeshtuar për lidhjen me llogarinë në Google dhe sinkronizimin e të dhënave, si fjalëkalimet dhe shenjat e ruajtura. Sinkronizimi është i integruar me hyrjen në llogari dhe nuk paraqitet si një funksion veçmas në cilësimet. Përdoruesit mund të lidhin Chrome me llogarinë e Google dhe ta përdorin atë për ruajtjen e fjalëkalimeve, shenjave, historisë së vizitave dhe skedave. Ky funksion aktualisht është aktivizuar për disa përdorues, ndërsa pranimi do të rritet gradualisht.
- Është aktivizuar një model i ri i izolimit të proceseve — "Origin Isolation", sipas të cilit çdo burim përmbajtjeje (origin — një lidhje e protokollit, e domenit dhe portit, për shembull, "https://foo.example.com"), izolohet në një proces të veçantë të renderimit. Duke qenë se rritja e shpërndarjes së izolimit mund të çojë në rritje të konsumit të memories dhe rritje të ngarkesës në CPU, regjimi i ri i izolimit aktivizohet vetëm në sisteme me më shumë se 4 GB RAM. Në pajisje me kapacitet të ulët, do të vazhdojë të përdoret qasja e vjetër të izolimit, ku në një proces të veçantë izolohet tërë përmbajtja nga burime të ndryshme lidhur me një faqe (për shembull, foo.example.com dhe bar.example.com).
- Në sistemet Windows dhe macOS, ku nuk aplikohet menaxhimi i centralizuar i Chrome, është implementuar çaktivizimi automatike i pajisjeve të shfletuesit që janë instaluar me forcë dhe që kanë shkelje të papërfillshme të rregullave të katalogut të Chrome Web Store. Shkeljet e papërfillshme përfshijnë ekzistencën e dobësive të mundshme, imponimin e pajisjes pa dijeninë e përdoruesit, manipulimin e metadatat, shkeljen e rregullave për trajtimin e të dhënave të përdoruesve dhe mashtrimin mbi funksionalitetin. Nëse dëshiron, përdoruesi mund të rikthejë pajisjen e çaktivizuar.
- Në versionin për Android, në përputhje me ndërtimet për sisteme desktop, është implementuar një paralajmërim për faqet mashtruese që janë identifikuar nga një model i madh gjuhësor bazuar në analizën e përmbajtjes. Përdorimi i AI-së aplikohet në modalitetin e mbrojtjes së zgjeruar të shfletuesit (Enhanced Safe Browsing). Modeli AI ekzekutohet në anën e klientit, por në rast se identifikohen dyshime mbi përmbajtjen e dyshimtë, bëhet një kontroll shtesë në serverat e Google.
- Në implementimin e protokollit DTLS (Datagram Transport Layer Security, analog i TLS për UDP), i aplikuar për lidhjet WebRTC, është përfshirë përdorimi i algoritmeve të enkriptimit post-kvant.
- Është realizuar ruajtja e statusit të aktivizimit, i caktuar gjatë aktivitetit të përdoruesit në faqe, pas kalimit në një faqe tjetër me të njëjtin domen. Ruajtja e aktivizimit do të thjeshtojë zhvillimin e aplikacioneve web shumëfaqëshe dhe do të zgjidhë probleme të tilla si caktimi i fokusit të inputit kur faqja shfaq tastierën e saj virtuale.
- Në CSS janë shtuar pseudo-klasat ":target-before" dhe ":target-after" për të përcaktuar shenjat para dhe pas, në lidhje me pozicionin aktual të rrotullimit (":target-current").
- Në kontenierët e stileve («@container») dhe funksioni «if()» lejohet përdorimi i sintaksës së intervaleve (Range Syntax), e cila është përcaktuar në specifikimin e Media Queries Level 4 dhe lejon përdorimin e operatorëve matematikorë të krahasimit dhe operatorëve logjikë për të përcaktuar intervale vlerash. Për shembull, tani mund të specifikoni «@container style(—inner-padding > 1em)» dhe «background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);»
- Në elementët «<button>" dhe "<a>» është shtuar mbështetje për atributin «interestfor», i cili mundëson organizimin e thirrjeve për veprime, për shembull, për të treguar një pop-up në situatat kur përdoruesi shfaq interes për elementin. Shkaqet që browseri konsideron si shfaqje interesi përfshijnë situata të tilla si kalimi dhe mbajtja e treguesit mbi elementin, shtypja e çelësave të shpejtë ose mbajtja e prekjeve në ekranin prekur. Kur identifikohet interesi në një element me atributin «interestfor», browseri gjeneron një ngjarje InterestEvent.
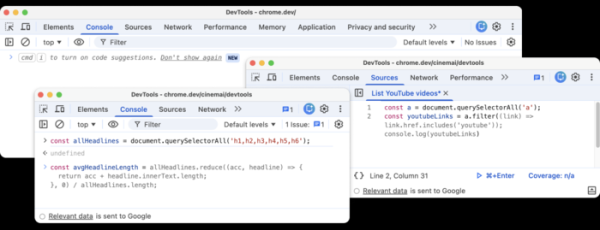
- Janë bërë përmirësime në mjetet për zhvilluesit e webit. Në këndin e sipërm të djathtë është shtuar një buton për thirrjen e shpejtë të asistentit AI. Elementi i menusë kontekstuale «Ask AI» është riemëruar në «Debug with AI» dhe është zgjeruar me mundësinë e ekzekutimit të veprimeve të menjëhershme në varësi të kontekstit. Në konsolën web dhe panelin me kod, asistenti AI Gemini tani mund të gjenerojë rekomandime me kod.

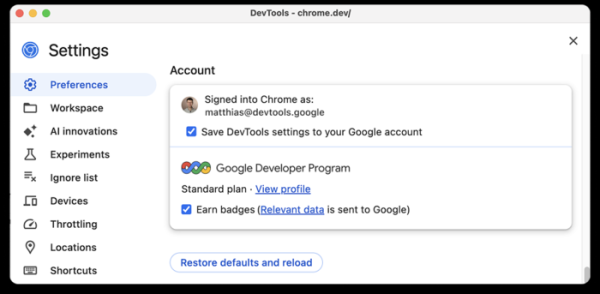
Në mjetet për zhvilluesit e webit është realizuar integrimi me shërbimin GDP (Google Developer Program). Zhvilluesi tani mund të lidhet me profilin e tij në GDP direkt nga Chrome DevTools dhe të marrë shpërblime për kryerjen e detyrave të caktuara në këtë ndërfaqe.

Përveç risive dhe korrigjimit të defekteve, në këtë version janë eliminuar 20 vunerabilitete. Shumica e vunerabiliteteve janë zbuluar si rezultat i testimit automatizuar me mjete të tilla si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë identifikuar probleme kritike që lejojnë kalimin përmes të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë mjedisit sandbox. Në kuadër të programit të shpërblimit financiar për zbulimin e vunerabiliteteve për këtë version, kompania Google ka vendosur 20 çmime me vlerë totale prej 130 mijë dollarësh amerikanë (dy çmime prej 50 mijë dollarësh, një çmim prej 10 mijë dollarësh dhe tre çmime prej 3 mijë dollarësh, dy çmime prej 2 mijë dollarësh dhe tre çmime prej 1 mijë dollarësh). Shuma e 8 shpërblimeve ende nuk është përcaktuar.
Gjithashtu, mund të theksohet se është identifikuar një vulnerabilitet ende të pa riparuar në motorin Blink, i cili çon në dështimin dhe ngrirjen e shfletuesit gjatë ekzekutimit të një kodi të caktuar JavaScript. Vulnerabiliteti është shkaktuar nga probleme arkitektonike në motorin e renderimit, të lidhura me mungesën e kufizimeve për intensitetin e operacioneve të përditësimit të pronës "document.title". Mungesa e kufizimeve lejon përdorimin e "document.title" për të bërë dhjetëra milionë ndryshime në DOM çdo sekondë, gjë që pas disa sekondash çon në ngrirjen e ndërfaqes për shkak të bllokimit të rrjetit kryesor dhe konsumit të konsiderueshëm të memories, dhe pas 15-60 sekondash shfletuesi përfundon dështimin.
Burimi: opennet.ru
