

Kompania GitLab i ka paralajmëruar përdoruesit për rritjen e aktivitetit të sulmuesve, i lidhur me shfrytëzimin e një vulnerabiliteti kritik CVE-2021-22205, i cili lejon ekzekutimin e kodit të tyre në serverin ku përdoret plataforma për zhvillimin e bashkuar GitLab, pa nevojën e autentifikimit.
Problemi shfaqet në GitLab duke filluar nga versioni 11.9 dhe është zgjidhur që në prill në versionet GitLab 13.10.3, 13.9.6 dhe 13.8.8. Megjithatë, sipas një skanimi të kryer më 31 tetor në rrjetin global nga 60 mijë instanca publike të GitLab, 50% e sistemeve vazhdojnë të përdorin versione të vjetra GitLab, të ekspozuara ndaj vulnerabilitetit. Azhornimet e nevojshme janë instaluar vetëm në 21% të të kontrolluara. serverësh, ndërsa në 29% të sistemeve nuk arritëm të përcaktojmë numrin e versionit të përdorur.
Sjellja e papërgjegjshme e administratorëve të serverëve me GitLab që kërkojnë të instalojnë azhornimet ka bërë që vulnerabiliteti të fillojë të shfrytëzohet aktivisht nga sulmuesit, të cilët kanë filluar të vendosin në sistemet softuer të dëmshëm dhe t’i lidhin ato me një botnet që merr pjesë në realizimin e sulmeve DDoS. Në pikun e tij, volumi i trafik në procesin e sulmit DDoS, i gjeneruar nga botneti i bazuar në serverët e prekshëm GitLab, arriti deri në 1 terabit në sekondë.
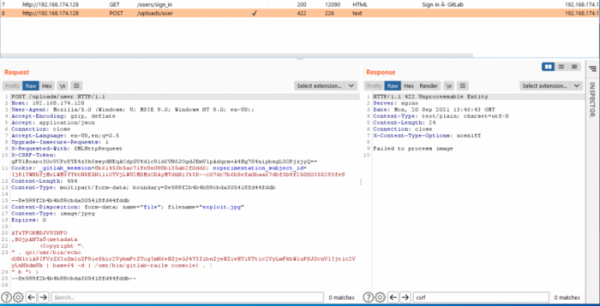
Vulnerabiliteti shkaktohet nga trajtimi i gabuar i skedarëve të ngarkuar me imazhe nga një parser i jashtëm që bazohet në bibliotekën ExifTool. Vulnerabiliteti në ExifTool (CVE-2021-22204) lejonte ekzekutimin e komandave arbitrare në sistem gjatë analizës së metadatanes nga skedarët në formatin DjVu: (metadata (Copyright «\ » . qx{echo test >\/tmp\/test} . \ » b «)
Në të njëjtën kohë, pasi formati faktik u përcaktua në ExifTool sipas MIME-tipit të përmbajtjes, e jo sipas zgjatjes së skedarit, sulmuesi mund të ngarkonte një dokument DjVu me eksploitin nën petkun e një imazhi të zakonshëm JPG- ose TIFF (GitLab thërret ExifTool për të gjithë skedarët me zgjatjet jpg, jpeg dhe tiff për pastrimin e etiketave të panevojshme). Shembulli i eksploitit. Në konfigurimin e GitLab CE, në mënyrë të paracaktuar, sulmi mund të realizohet nëpërmjet dërgimit të dy kërkesave që nuk kërkojnë autentifikim.
Korrectë, përdoruesit e GitLab-it duhet të sigurohen që po përdorin versionin më të fundit dhe, në rast se po përdorin një version të vjetruar, të vendosin menjëherë përditësimet. Nëse për ndonjë arsye kjo është e pamundur, është e rekomanduar të aplikoni përzgjedhjen e një patch-i që ndalon shfaqjen e dobësisë. Përdoruesit e sistemeve të pandryshuara gjithashtu duhet të sigurohen që sistemi i tyre nuk është kompromituar duke analizuar log-et dhe duke kontrolluar për llogari të dyshimta të sulmuesve (p.sh., dexbcx, dexbcx818, dexbcxh, dexbcxi dhe dexbcxa99).
Burimi: opennet.ru
