

Kërkuesit nga Shkolla Politeknike e Cyrihut në Zvicër kanë zhvilluar një metodë sulmi të quajtur ZenHammer, që është një variant i sulmeve të klasës RowHammer për të ndryshuar përmbajtjen e bitëve të veçantë në memorien dinamike të aksesit të rastësishëm (DRAM), e përshtatur për t'u përdorur në platformat me procesorë AMD. Metodat e mëparshme të sulmeve të klasës RowHammer ishin të kufizuara në sistemet e bazuara në procesorët Intel, por hulumtimi i kryer tregoi se edhe shkeljet e qelizave të memories mund të arrihen në platformat me kontrollet joori nga kompania AMD.
Funksionimi i metodës është demonstruar në sistemet AMD Zen 2 dhe Zen 3 me memorien DDR4 nga tre prodhues kryesorë (Samsung, Micron dhe SK Hynix). Sulmi lejon me sukses shmangien e mekanizmit TRR (Target Row Refresh), i implementuar në çipat e memories, i cili është i dedikuar për mbrojtjen nga shkeljet e qelizave të memories në rreshtat fqinj. Sipas vlerësimeve të kërkuesve, sistemet e bazuara në CPU AMD Zen 3 janë më të pambrojtura se sistemet me procesorët Intel Coffee Lake, dhe sulmi ndaj tyre është më i lehtë dhe më efektiv. Në sistemet AMD Zen 2, shkeljet e qelizave u arritën për 7 nga 10 çipat e testuar DDR4, ndërsa në sistemet Zen 3 për 6 nga 10. Kërkuesit gjithashtu analizuan mundësinë e sulmit në sistemet AMD Zen 4 me memorien DDR5, por metodat e zhvilluara për DDR4 u reprodukuan me sukses vetëm në 1 nga 10 çipat e testuar të memories DDR5, megjithatë, vetë mundësia e sulmit nuk përjashtohet, por kërkon zhvillimin e skemave më efektive të leximit, të përshtatshme për pajisjet DDR5.
Për të punuar me çipat AMD, është arritur të adaptohen më parë zhvilluar eksploitat, të cilët ndryshojnë përmbajtjen e regjistrimeve në tabelën e faqeve të memories (PTE, page table entry) për të fituar privilegjin e bërthamës, duke shmangur verifikimin e passwordit/autoritetit përmes modifikimit të memories së procesit sudo dhe duke dëmtuar çelësin publik RSA-2048 të ruajtur në memorien OpenSSH për të rikrijuar çelësin privat. Sulmi në faqet e memories arriti të riprodhohet në 7 nga 10 çipat e testuar DDR4, sulmi në çelësin RSA në 6 çipave, dhe sulmi në sudo në 4 çipa, me kohët e sulmit përkatësisht 164, 267 dhe 209 sekonda.
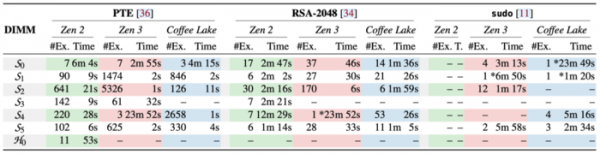
Metoda gjithashtu mund të përdoret për sulm ndaj sistemit përmes shfletuesve, për të bërë ndryshime nga makinat virtuale ose për organizimin e një sulmi në rrjet. Në GitHub, nën licencën MIT, është publikuar kodi burimor i mjetit DARE për inxhinierinë e kundërt të hartimit të adresave në memorjen DRAM, si dhe dy grupe utilitarësh për testimin e fuzzing-ut të deformimit të biteve në memorje — ddr4_zen2_zen3_pub për çipat DDR4 (Zen 2 dhe Zen 3) dhe ddr5_zen4_pub për çipat DDR5 (Zen 4), të cilat mund të përdoren për të kontrolluar sistemet e tyre për ndjeshmërinë ndaj sulmeve.
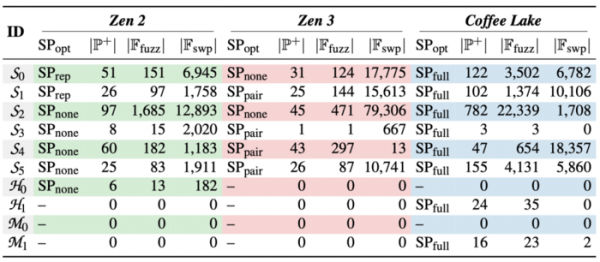
Për deformimin e biteve përdoret metoda RowHammer, e cila bazohet në atë që memorja DRAM, e cila përbën një matrice dy-dimensionale të qelizave të përbatura nga një kondensator dhe një transistor, ekzekutimi i leximit të vazhdueshëm të të njëjtit rajon memorjeje çon në fluktuacione tensioni dhe anomalitë, duke shkaktuar humbje të vogla të ngarkesës në qelizat fqinj. Nëse intensiteti i leximit është i lartë, atëherë qeliza fqinj mund të humbasë një sasi të konsiderueshme ngarkese dhe cikli i ardhshëm i rikuperimit nuk arrin të rindërtojë gjendjen e saj fillestare, çka do të çojë në ndryshimin e vlerës së të dhënave të ruajtur në qelizë. Gjatë studimeve janë zbuluar karakteristikat e mekanizmave të hartimit të memorjes nga procesorët AMD dhe të sinkronizimit me përditësimin e memorjes, që kanë lejuar riprodhimin e adresimit të nivelit të ulët në DRAM, përcaktimin e adresave të qelizave fqinj, zhvillimin e metodave për të anashkaluar kešimin, përllogaritjen e modeleve dhe frekuencave të operacioneve që çojnë në humbje ngarkese.
Për të mbrojtur kundër RowHammer, prodhuesit e çipave përdorin mekanizmin TRR (Target Row Refresh), i cili bllokon deformimin e qelizave në raste specifike, por nuk mbron nga të gjitha variantet e mundshme të sulmit. Metoda më efikase e mbrojtjes mbetet përdorimi i memorjes me kodet e korrigjimit të gabimeve (ECC), të cilat e përngjasen ndjeshëm procesin, por nuk e përjashtojnë plotësisht kryerjen e sulmeve të klasës RowHammer. Rritja e frekuencës së rikuperimit të memorjes gjithashtu ndihmon në uljen e probabilitetit të një sulmi të suksesshëm.
Kompania AMD publikoi një raport mbi një problem, në të cilin thuhet se në procesorët AMD përdoren kontrollet e memories që përputhen me specifikimet DDR, dhe pasi suksesi i sulmit varet kryesisht nga konfigurimi i sistemit dhe memorja DRAM, për çështjet e zgjidhjes së problemit duhet kontaktuar prodhuesit e memories dhe sistemeve. Nga mënyrat e ekzistuese për të komplikuar kryerjen e sulmeve të klasës Rowhammer përmendet përdorimi i memories ECC, rritja e frekuencës së rigjenerimit të memories, fikja e modit të rigjenerimit të vonuar dhe përdorimi i procesorëve me kontrollet që mbështesin modin MAC (Maximum Activate Count) për DDR4 (gjenet 1, 2 dhe 3 të AMD EPYC «Naple», «Rome» dhe «Milan») dhe RFM (Refresh Management) për DDR5 (gjena 4 të AMD EPYC).
Burimi: opennet.ru
