

Specialistët e ESET zbuluan një kampanjë të re keqdashëse, të fokusuar te përdoruesit rusishtfolës të Internetit.
Kriminelët kibernetikë kanë shpërndarë për disa vite një shfletues të infektuar Tor, duke e përdorur atë për të spiunuar viktimat dhe vjedhur bitcoinët e tyre. Shfletuesi i infektuar është shpërndarë përmes forumeve të ndryshme nën pretekstin e versionit zyrtar rusishtfolës të Tor Browser.
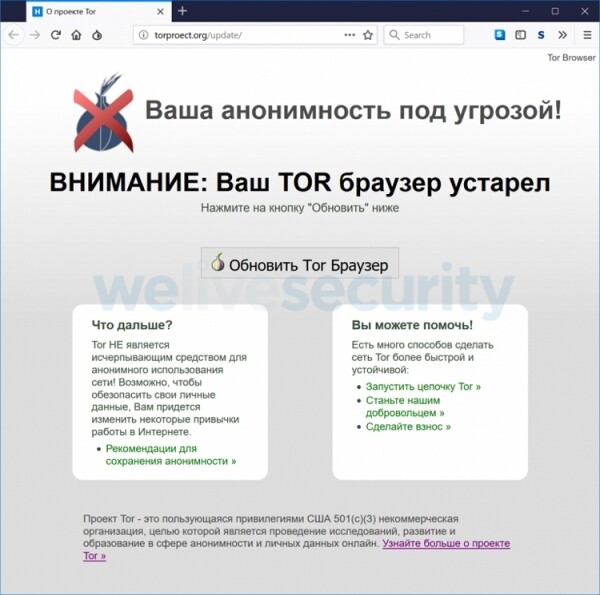
Malware-i u jep mundësinë keqbërësve të shohin cilat faqe po viziton viktima në atë moment. Teorikisht, ata gjithashtu mund të ndryshojnë përmbajtjen e faqes që po vizitohet, të kapin të dhënat e futura dhe të tregojnë mesazhe të rreme në faqet.
«Kriminelët nuk e ndërruan skedarin binar të shfletuesit. Në vend të kësaj, ata bënë ndryshime në cilësimet dhe zgjerimet, kështu që përdoruesit e zakonshëm mund të mos vërejnë asnjë ndryshim midis versioneve origjinale dhe të infektuara», thonë ekspertët e ESET.
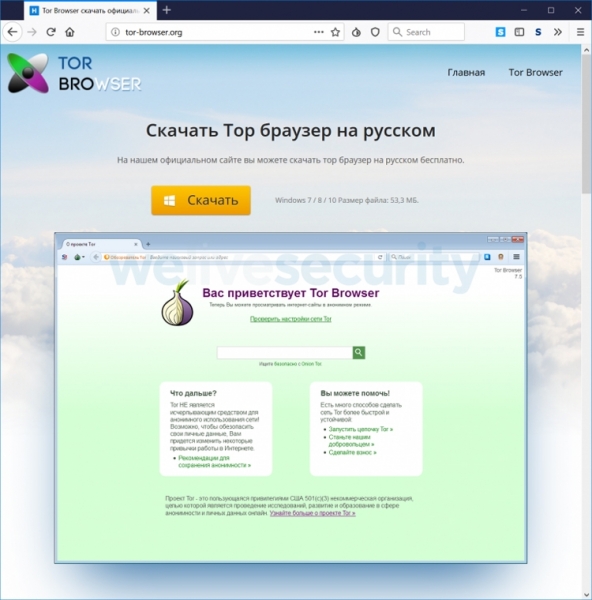
Skema e sulmit gjithashtu parashikon ndryshimin e adresave të portofolëve të sistemit të pagesave QIWI. Versioni i keq i Tor-it automatikisht zëvendëson adresën origjinale të portofolit bitcoin me adresën e kriminelëve, kur viktima përpiqet të paguajë blerjen me bitcoin.
Dëmi nga veprimet e keqbërësve ka arritur të paktën 2.5 milion rubla. Megjithatë, shuma e vërtetë e vjedhjeve mund të jetë shumë më e madhe.
Burimi: 3dnews.ru
