

Ndonjëherë kam lexuar mendimin se mbajtja e portit RDP (Remote Desktop Protocol) të hapur në Internet është mjaft e pasigurt, dhe nuk duhet ta bësh atë. Në fakt, duhet të ofrosh qasje në RDP ose përmes VPN, ose vetëm nga adresa "të bardha" të IP-ve të caktuara.
Unë administroj disa Windows Server për kompani të vogla, ku më është dhënë detyra të siguroj qasje të largët në Windows Server për kontabilistët. Ky është një trend modern - punë nga shtëpia. Më shpjet e kuptova se të torturosh kontabilistët me VPN është një aktivitet jo produktiv, dhe të mbledhësh të gjitha IP-të për listën e bardhë nuk do të funksionojë, sepse adresat IP të njerëzve janë dinamike.
Prandaj, ndoqa rrugën më të thjeshtë - hapja e portit RDP nga jashtë. Tani, për të pasur qasje, kontabilistët duhet të nisin RDP dhe të futin emrin e hostit (duke përfshirë portin), emrin e përdoruesit dhe fjalëkalimin.
Në këtë artikull do të ndaj përvojën time (pozitive dhe jo shumë) dhe rekomandimet.
Rreziqet
Çfarë rrezikoni duke hapur portin RDP?
1) Qasje e paautorizuar në të dhëna të ndjeshme
Nëse dikush arrin të gjejë fjalëkalimin për RDP, ai do të mund të qaset në të dhëna që dëshironi t'i mbani private: gjendjen e llogarive, balancat, të dhënat e klientëve, …
2) Humbje të të dhënave
Për shembull, si pasojë e veprimeve të një virusi-kriptues.
Ose veprimi i qëllimshëm i një sulmuesi.
3) Humbje e stacionit të punës
Punonjësit duhet të punojnë, ndërsa sistemi është i komprometuar, duhet të rinovohet / rikuperohet / konfiguroni.
4) Komprometimi i rrjetit lokal
Nëse një sulmues ka arritur të qaset në një kompjuter Windows, ai tashmë mund të ketë qasje në sisteme që nuk janë të qasshme nga jashtë, nga Interneti. Për shembull, në ndarjet e skedarëve, në printerët rrjetë, etj.
Kam pasur një rast kur Windows Server u kap nga një kriptues
dhe ky kriptues fillimisht kodoi shumicën e skedarëve në diskun C:, dhe më pas filloi të kodonte skedarët në NAS përmes rrjetit. Duke qenë se NAS ishte Synology, me snapshots të konfiguruara, e rigjenerova NAS-in për në 5 minuta, ndërsa Windows Server e rigjenerova nga fillimi.
Vëzhgimet dhe Rekomandimet
Unë monitoroj Windows Servers me anë të , të cilat dërgojnë loget në ElasticSearch. Në Kibana ka disa vizualizime, dhe unë gjithashtu kam konfiguruar një tabelë të personalizuar.
Monitorimi i vetë nuk mbron, por ndihmon në përcaktimin e masave të nevojshme.
Ja disa vëzhgime:
a) RDP do të bëhet objekt i brute-forcing.
Në një nga serverët e mi e kam vendosur RDP jo në portin standard 3389, por në 443 — për të u maskuar si HTTPS. Ndoshta ja vlen të ndryshohet porti nga ai standard, por nuk ka shumë përdorim. Këtu është statistika nga ky server:
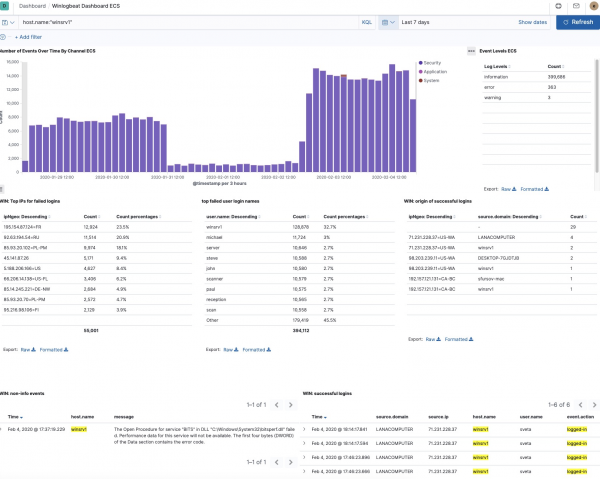
E dukshme është se për një javë ka pasur pothuajse 400,000 përpjekje të dështuara për të hyrë përmes RDP.
E dukshme është se përpjekjet për të hyrë kanë ardhur nga 55,001 adresa IP (disa adresa IP tashmë ishin bllokuar nga unë).
Këtu del qartë se duhet vendosur fail2ban, por
për Windows nuk ekziston një utilitar i tillë.
Ka disa projekte të braktisura në GitHub, të cilat duket se e bëjnë këtë, por as që i kam provuar ato:
Përveç kësaj, ka disa utilitarë me pagesë, por unë nuk i kam shqyrtuar.
Nëse dini një utilitar të hapur për këtë qëllim — ndani në komentet.
Përditëso: Në komentet më sugjeruan se porta 443 — është një zgjedhje e keqe, dhe është më mirë të zgjidhen porta të larta (32000+), sepse 443 skanohet shpesh, dhe të identifikosh RDP në këtë port — nuk është problem.
Përditësim: Në komentet më njoftuan se një utilitar i tillë ekziston:
b) Ka disa emra përdoruesish, të cilët hakerat preferojnë
E dukshme është se përbërja po bëhet përmes një fjalori me emra të ndryshëm.
Por ajo që vura re: një numër i konsiderueshëm përpjekjesh — është përdorimi i emrit të serverit si emër përdoruesi. Rekomandimi: mos përdorni të njëjtin emër për kompjuterin dhe për përdoruesin. Për më tepër, nganjëherë duket se emri i serverit përpiqet të analizohet: për shembull, për sistemin me emrin DESKTOP-DFTHD7C, më së shumti përpjekje për të hyrë janë me emrin DFTHD7C:
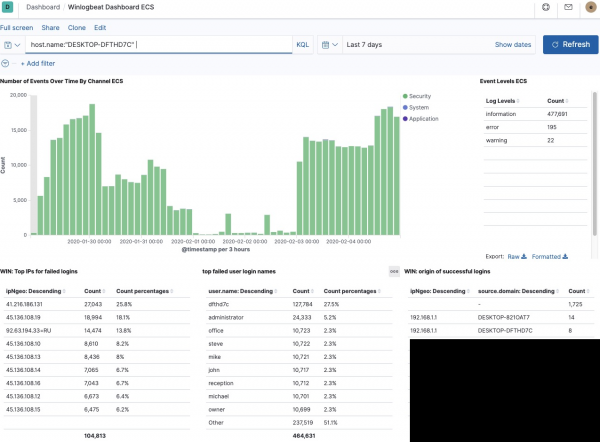
Për rrjedhojë, nëse keni një kompjuter DESKTOP-MARIA, ndoshta do ketë përpjekje për të hyrë nën përdoruesin MARIA.
Gjithashtu, ajo që kam vënë re nga logjet: në shumicën e sistemeve, shumica e përpjekjeve për të hyrë — janë me emrin "administrator". Dhe kjo nuk është rastësi, sepse në shumë versione të Windows, ky përdorues ekziston. Për më tepër — nuk mund të fshihet. Kjo e bën misionin më të lehtë për hakerat: në vend se të gjejnë emrin dhe fjalëkalimin, duhet vetëm të gjejnë fjalëkalimin.
Mesazhi është se sistemi, që më kapte ransomware, kishte përdoruesin Administrator dhe fjalëkalimin Murmansk#9. Ende nuk jam i sigurt se si e hackuan atë sistem, sepse fillova të monitoroj pikërisht pas atij rasti, por mendoj se përbërja — është e mundshme.
Pra, nëse përdoruesi Administrator nuk mund të fshihet, çfarë të bëjmë? Mund të rinovohet!
Rekomandimet nga ky pikë:
- mos përdorni emrin e përdoruesit në emrin e kompjuterit
- sigurohuni që në sistem nuk ka përdorues Administrator
- përdorni fjalëkalime të sigurta
Kështu, unë kam vëzhguar se disa Windows Server nën kontrollin tim janë sulmuar me bruteforce për disa vite tani, dhe pa sukses.
Si e di që nuk ka pasur sukses?
Sepse në screenshotet më sipër është e dukshme se ka logje të hyrjeve të suksesshme përmes RDP, në të cilat ka informacion:
- nga cili IP
- nga cila kompjuter (hostname)
- emri i përdoruesit
- informacioni GeoIP
Dhe unë e shikoj rregullisht atje — nuk kam gjetur anomali.
Për më tepër, nëse nga ndonjë IP sulmohet me intensitet të veçantë, mund të bllokoni IP-të e veçanta (ose subnet) kështu në PowerShell:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockPër më tepër, Elastic ka, përveç Winlogbeat, gjithashtu , i cili mund të monitorojë skedarët dhe proceset në sistem. Ka gjithashtu një aplikacion SIEM (Menaxhimi i Informacionit dhe Ngjarjeve të Sigurisë) në Kibana. Kam provuar të dyja, por nuk pashë ndonjë dobi të madhe — duket se Auditbeat do të jetë më i dobishëm për sistemet Linux, ndërsa SIEM nuk më ka treguar asgjë të qartë deri tani.
Dhe rekomandimet përfundimtare:
- bëni kopje rezervë automatike rregullisht.
- instaloni në kohë Patches të Sigurisë
Bonus: lista e 50 përdoruesve që janë përdorur më shpesh për përpjekjet e hyrjes përmes RDP
"user.name: Zbritës"
Numri
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
administrator
163842
Administrator
53541
michael
23101
server
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
owner
21855
manager
21852
administrateur
21841
brian
21839
administrador
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
USER
4558
admin
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
OWNER
410
Burimi: habr.com
