

Duke vazhdon tregimin për ZeroTier, nga teoria e paraqitur në artikullin "Switch Ethernet inteligjent për planetin Tokë", kaloj te praktika, në të cilën:
- Krijojmë dhe konfigurim një kontrollues privat të rrjetit
- Krijojmë një rrjet virtual
- Konfigurojmë dhe lidhim nyjat me të
- Kontrollojmë lidhshmërinë rrjetore mes tyre
- Mbyllim aksesin në GUI të kontrolluesit të rrjetit nga jashtë
Kontrolluesi i rrjetit
Siç është thënë më parë, për krijimin e rrjeteve virtuale, menaxhimin e tyre, si dhe lidhjen e nyjave, përdoruesi ka nevojë për një kontrollues rrjeti, ndërfaqen grafike (GUI) e të cilit ekziston në dy versione:
Opsionet e ZeroTier GUI
- Njëra nga zhvilluesi ZeroTier, e cila është në dispozicion si një zgjidhje e publikuar në cloud, e ofruar sipas modelit SaaS, me katër plane abonimi, duke përfshirë një falas, por të kufizuar në numrin e pajisjeve të menaxhuara dhe nivelin e mbështetjes
- Tjetra — nga një zhvillues i pavarur, pak më e thjeshtë në funksionalitet, por e disponueshme si një zgjidhje private open source, për t'u përdorur në vend ose në burime cloud.
Në praktikën time, kam përdorur të dyja dhe si rezultat përfundova me të dytën. Arsyeja për këtë ishte paralajmërimi i zhvilluesit.
"Kontrolluesit e rrjetit shërbejnë si qendra të certifikimit për rrjetet virtuale ZeroTier. Skedarët që përmbajnë çelësat e sekretit të kontrolluesit duhet të ruhen me kujdes dhe të arkivohen në mënyrë të sigurt. Komprometimi i tyre lejon që sulmuesit që nuk janë të autorizuar të krijojnë konfiguracione të falsifikuara të rrjeteve, ndërsa humbja e tyre çon në humbjen e aftësisë për të kontrolluar dhe menaxhuar rrjetin, duke e bërë atë faktikisht të papërdorshme"
Po ashtu, shenjat e paranojës sime për sigurinë e informacionit 🙂
- Edhe nëse vjen Cheburnet — unë duhet të kem ende akses në kontrolluesin tim të rrjetit;
- Kontrolluesi i rrjetit duhet të përdoret vetëm nga unë. Në rast nevoje, duke ofruar akses për ata që i besoj;
- Duhet të ketë mundësi për të kufizuar aksesin në kontrolluesin e rrjetit nga jashtë.
Nuk shoh ndonjë kuptim të veçantë për të ndaluar në mënyrë të veçantë se si të zbatush kontrolluesin e rrjetit dhe GUI-në për të në burime fizike ose virtuale on-premise, në këtë artikull. Ka edhe 3 arsye për këtë:
- numrat do të rezultojnë më shumë se sa kisha planifikuar
- për këtë është thënë tashmë është treguar në GitHub të zhvilluesit GUI
- tema e artikullit është ndryshe
Prandaj, duke zgjedhur rrugën e rezistencës më të vogël, do të përdor këtë rrëfim për kontrollin e rrjetit me GUI të bazuar në 2xIntel Xeon Scalable Processors (40 nüvə/80 axın), krijuar nga një shabllon, e dobishme nga kolegët e mi nga ProHoster.
Konfigurimi fillestar
Pas krijimit serverë nga shablloni i caktuar, përdoruesi ka qasje në Web-GUI të kontrollit përmes shfletuesit, duke u drejtuar në adresën httрs://:3443
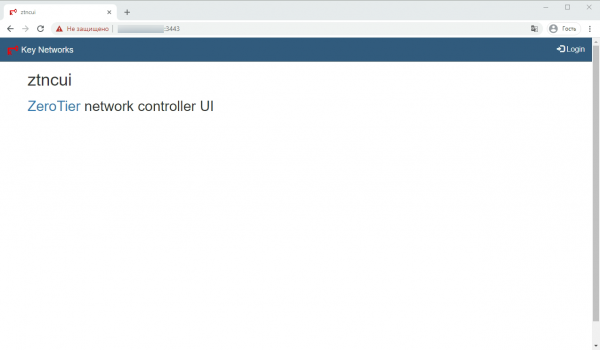
Më në default server ndodhet tashmë një certifikat TLS/SSL e vetë-nënshkruar. Për mua, kjo është e mjaftueshme, pasi unë kufizoj qasjen nga jashtë. Për ata që dëshirojnë të përdorin lloje të tjera certifikatash, ka instruksione për instalimin në GitHub të zhvilluesit GUI.
Kur përdoruesi hyn për herë të parë në sistem Identifikohu me kredencialet e paracaktuara të përdoruesit dhe fjalëkalimit — admin dhe password:
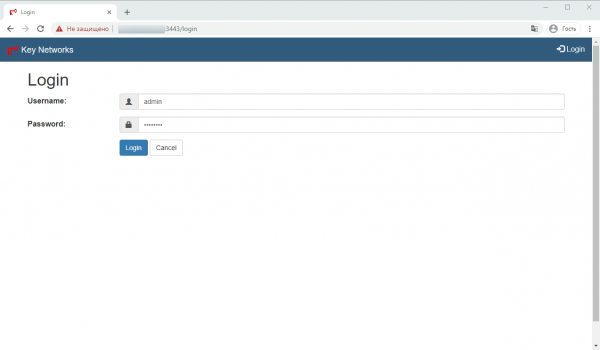
Ai ofron ndryshimin e fjalëkalimit të paracaktuar në një të personalizuar
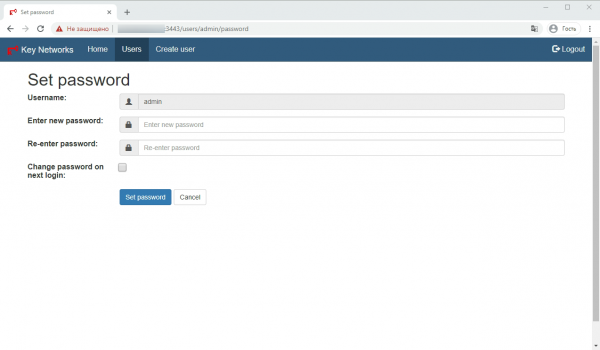
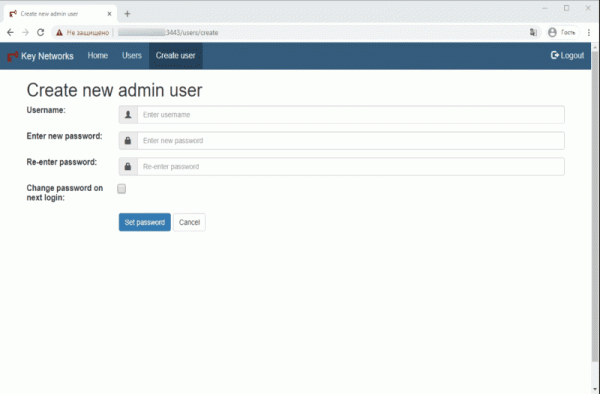
Unë veproj pak ndryshe — nuk e ndryshoj fjalëkalimin e përdoruesit ekzistues, por krijoj një të ri — Krijo Përdorues.
Caktoj emrin e përdoruesit të ri — Username:
Caktoj fjalëkalimin e ri — Fut fjalëkalimin e ri:
Rikthe fjalëkalimin Simbolet e futura dallojnë në raste — bëni kujdes!:
Kutia e kontrollit për konfirmimin e ndryshimit të fjalëkalimit gjatë hyrjes së ardhshme —
Ndrysho fjalëkalimin në hyrjen e ardhshme: nuk e shënoj. Për të konfirmuar të dhënat e futura, shtyp
Cakto fjalëkalimin Pastaj: rinjoh —:
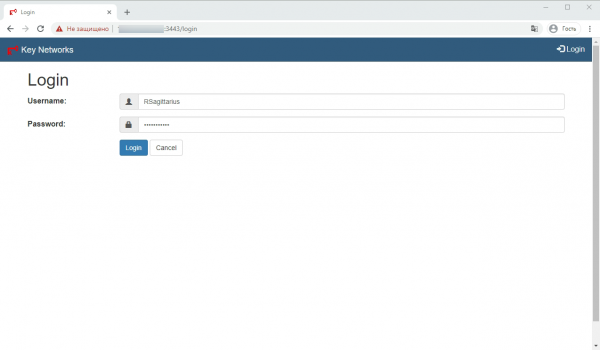
Shkëput , tashmë nën kredencialet e përdoruesit të ri: / IdentifikohuMë pas kaloj në skedën e përdoruesve —
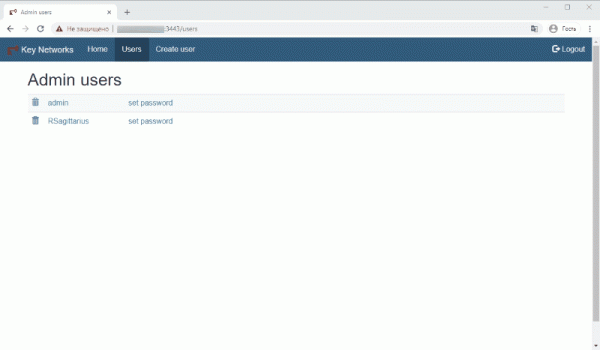
Përdoruesit dhe e fshij përdoruesin , duke klikuar në ikonën e koshit që ndodhet majtas nga emri i tij. adminMë vonë, për të ndryshuar fjalëkalimin e përdoruesit, mund të klikoni ose mbi emrin e tij ose mbi cakto fjalëkalimin.
Krijimi i një rrjeti virtual
Për të krijuar një rrjet virtual, përdoruesi duhet të kalojë në skedën
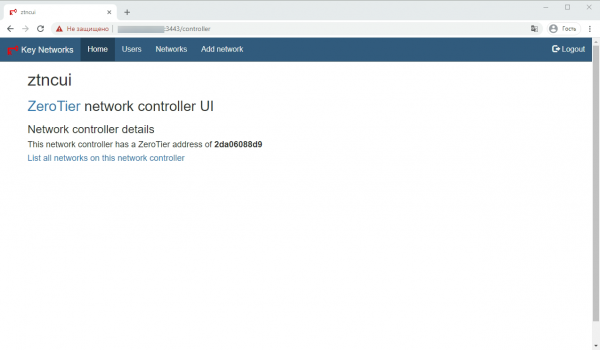
Shto rrjet . Nga pikakjo mund të bëhet përmes faqes User — faqja kryesore Web-GUI, ku shfaqet adresa ZeroTier e këtij kontrolli rrjeti dhe ka një lidhje në faqen e listës së rrjeteve të krijuara përmes tij. Home përdoruesi cakton emrin e rrjetit të sapokrijuar.
Në faqen . Nga pika Kur aplikohen të dhënat e futura —
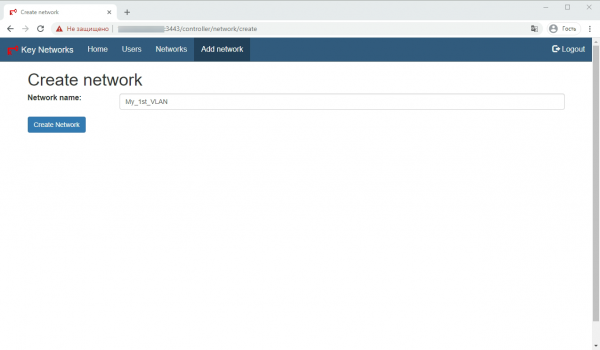
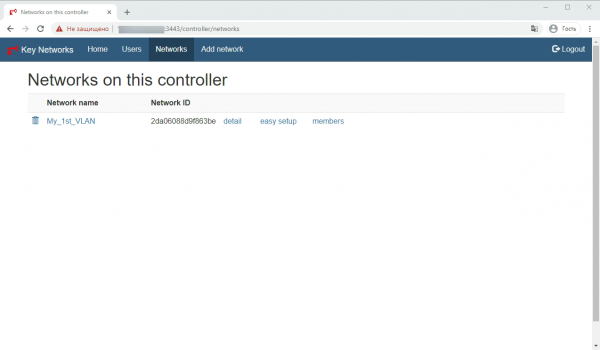
Krijo Rrjet përdoruesi kalon në faqen me listën e rrjeteve, ku shfaqen: Emri i Rrjetit
— emri i rrjetit në formë lidhjeje, duke kaluar përmes të cilit mund ta ndryshoni ID e Rrjetit
— identifikuesi i rrjetit — lidhja në faqen me parametra të detajuar të rrjetit
detajet konfigurim i lehtë
instalimi i lehtë — lidhja për faqen për konfigurim të lehtë
anëtarët — lidhja për faqen e menaxhimit të nyjeve
Për konfigurim të mëtejshëm, kaloni në lidhjen instalimi i lehtë. Në faqen e hapur, përdoruesi përcakton intervalin IPv4 — adresave për rrjetin që po krijohet. Kjo mund të bëhet automatikisht, duke klikuar butonin Gjenero adresën e rrjetit ose manualisht, duke futur në fushën përkatëse maskën e rrjetit CIDR.
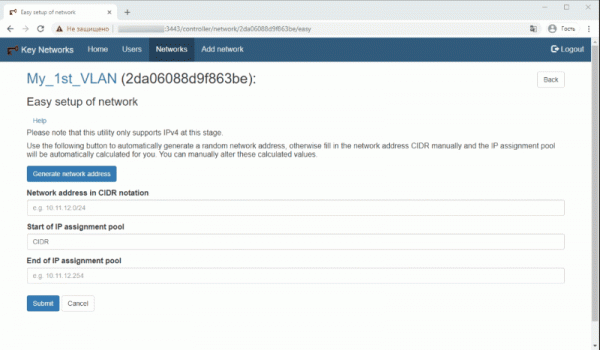
Pasi të konfirmoni hyrjen e suksesshme të të dhënave, duhet të ktheheni në faqen me listën e rrjeteve përmes butonit Mbrapa. Kështu, konfigurimi kryesor i rrjetit mund të konsiderohet i përfunduar.
Lidhja e nyjeve të rrjetit
- Për të filluar, në nyjën që përdoruesi dëshiron ta lidhë në rrjet, duhet të instalohet shërbimi ZeroTier One.Çfarë është ZeroTier One?ZeroTier One — një shërbim që punon në laptopë, kompjuterë desktop, servera, makina virtuale dhe kontejnerë, i cili ofron lidhje në një rrjet virtual përmes një porte virtuale të rrjetit, ngjashëm me një klient VPN. Pas instalimit dhe aktivizimit të shërbimit, mund të lidhni në rrjetet virtuale, duke përdorur adresat e tyre 16-shifrore. Çdo rrjet duket si një port virtual i rrjetit në sistem, i cili sillet si një port Ethernet i zakonshëm.
Lidhjet për shpërndarjet, si dhe komandat e instalimit mund të gjenden në faqen e prodhuesit. Menaxhimi i shërbimit të instaluar mund të bëhet përmes terminalit të komandave (CLI) me të drejta admin/root. Në Windows/MacOS gjithashtu me ndihmën e ndërfaqes grafike. Në Android/iOS vetëm përmes GUI. - Kontrolli i suksesit të instalimit të shërbimit:CLI:
zerotier-cli statusRezultati:
200 info ebf416fac1 1.4.6 ONLINE
GUI:Fakti që aplikacioni po funksionon dhe që ka një rresht me Node ID me adresën e nyjës.
- Lidhja e nyjës në rrjet:CLI:
zerotier-cli joinRezultati:
200 join OKGUI:
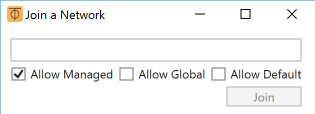
Windows: klikoni me të djathtën mbi ikonën ZeroTier One në sistemin tray dhe zgjidhni opsionin — Bashkohu me Rrjetin.

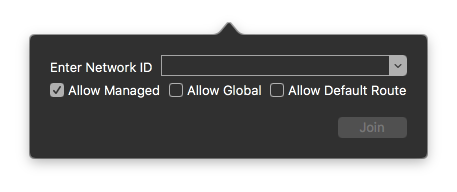
MacOS: Aktivizoni aplikacionin ZeroTier One në bar menu, nëse nuk është aktivizuar ende. Klikoni në ikonën ⏁ dhe zgjidhni Bashkohu me Rrjetin.Android/iOS: + (imazh në formë plusi) në aplikacion

Në fushën e shfaqur, shkruani atë që është dhënë në GUI të kontrolluesit të rrjetit — identifikuesi i rrjetit, dhe shtypni Bashkohu / Shto Rrjet. - Caktimi i një IP-adrese për nyjën
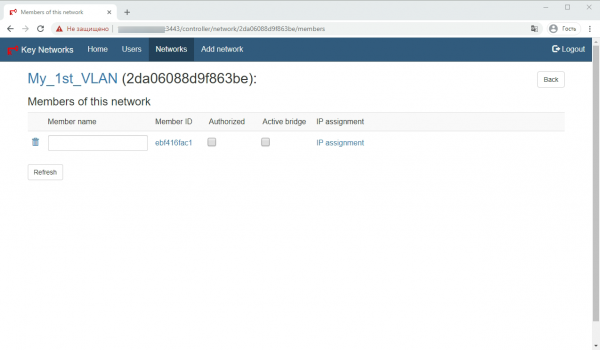
Tani kthehemi te kontrolluesi i rrjetit dhe në faqen me listën e rrjeteve kalojmë në lidhjen anëtarët. Nëse në ekran shihni një imazh të ngjashëm me këtë — atëherë kontrolluesi juaj i rrjetit mori kërkesën për miratim të lidhjes në rrjet nga nyja që po lidhet.
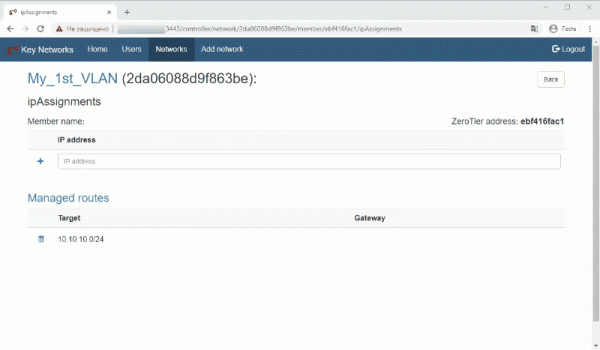
Në këtë faqe lëshoni gjithçka siç është dhe kaloni në lidhjen Caktimi i IP kalojmë në faqen e caktuar për adresën IP të nodit:
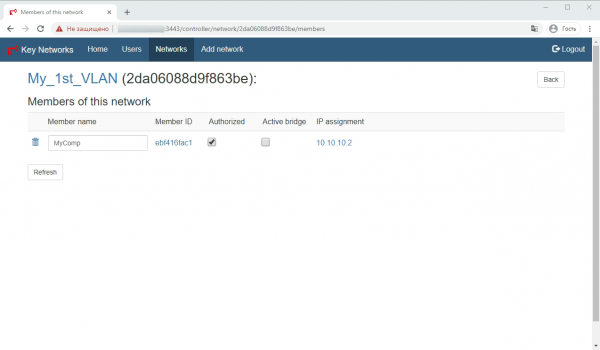
Pas caktimit të adresës, me butonin Kthehu kthehemi në faqen e listës së nodave të lidhur dhe përcaktojmë emrin — Emri i anëtarit dhe shenjojmë kutinë për autorizimin e nodit në rrjet — Autorizar. Apropo, kjo kuti është një gjë shumë e rëndësishme për disaktivimin/funksionimin e daljes nga rrjeti në të ardhmen.
Ruajmë ndryshimet me ndihmën e butonit Rifresko. - Kontrolli i statusit të lidhjes së nodit me rrjetin:
Për të kontrolluar statusin e lidhjes në nod, ekzekutojmë:
CLI:zerotier-cli listnetworksRezultati:
200 lista e rrjeteve
 200 lista e rrjeteve 2da06088d9f863be My_1st_VLAN be:88:0c:cf:72:a1 OK PRIVATE ethernet_32774 10.10.10.2/24
GUI:Statusi i rrjetit duhet të jetë OK
Për lidhjen e nodave të tjera përsërisim operacionet 1-5 për secilin nga ata.
Kontrolli i lidhshmërisë së nodave
Unë bëj këtë duke ekzekutuar komandën ping në pajisjen e lidhur me rrjetin, me të cilën aktualisht po menaxhoj.
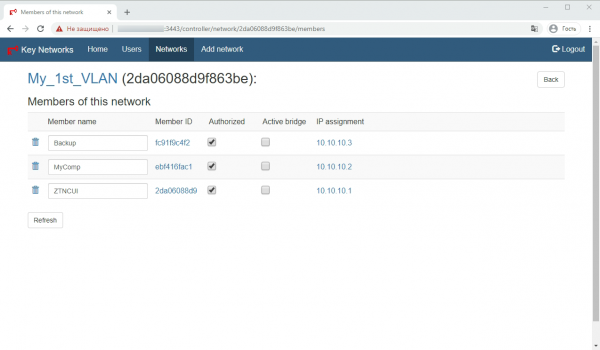
Në screenshot-in e Web-GUI të kontrollorit mund të shihet tre nodat e lidhura me rrjetin:
- ZTNCUI — 10.10.10.1 — kontrollori im rrjetor me GUI — 2xIntel Xeon Scalable Processors (40 nüvə/80 axın) në një nga DC-të ProHoster. Për punë të zakonshme nuk është e nevojshme ta shtoni në rrjet, por unë e bëra këtë, pasi dua të bllokoj qasjen në ndërfaqen e web-it nga jashtë. Më vonë për këtë.
- MyComp — 10.10.10.2 — kompjuteri im i punës — PC fizik
- Backup — 10.10.10.3 — VDS në DC të tjetër.
Prandaj, nga kompjuteri im i punës kontrolloj qasjen e nodave të tjera me komandat:
ping 10.10.10.1Dërgimi i pingut 10.10.10.1 me 32 byte të dhëna:
Përgjigje nga 10.10.10.1: byte=32 kohë=14ms TTL=64
Përgjigje nga 10.10.10.1: byte=32 kohë=4ms TTL=64
Përgjigje nga 10.10.10.1: byte=32 kohë=7ms TTL=64
Përgjigje nga 10.10.10.1: byte=32 kohë=2ms TTL=64
Statistikat e Ping për 10.10.10.1:
Paketat: Dërguar = 4, Marrë = 4, Humbur = 0 (0% humbje),
Koha e udhëtimit të afërt në milisekonda:
Minimumi = 2ms, Maksimumi = 14ms, Mesatarja = 6ms
ping 10.10.10.3Dërgimi në 10.10.10.3 me 32 bajtë të të dhënave:
Përgjigjje nga 10.10.10.3: bajtë=32 koha=15ms TTL=64
Përgjigjje nga 10.10.10.3: bajtë=32 koha=4ms TTL=64
Përgjigjje nga 10.10.10.3: bajtë=32 koha=8ms TTL=64
Përgjigjje nga 10.10.10.3: bajtë=32 koha=4ms TTL=64
Statistikat e Ping për 10.10.10.3:
Paketat: Dërguar = 4, Marrë = 4, Humbur = 0 (0% humbje),
Koha e udhëtimit të afërt në milisekonda:
Minimumi = 4ms, Maksimumi = 15ms, Mesatarja = 7ms
Përdoruesi ka të drejtë të përdorë mjete të tjera për të kontrolluar qasjen e nodave në rrjet, si ato të integruara në OS, ashtu edhe si NMAP, Advanced IP Scanner, etj.
Fshi qasjen në GUI të kontrollorit të rrjetit nga jashtë.
Në përgjithësi, për të reduktuar mundësinë e qasjes së paautorizuar në VDS, ku ndodhet kontrolori im i rrjetit, unë mund të përdor mjete firewall-i në llogarinë time ProHoster. Ky është një temë më shumë për një artikull të veçantë. Prandaj, këtu do të tregoj se si të siguroj qasjen në GUI të kontrollorit vetëm nga rrjeti, që krijova në këtë artikull.
Për këtë, duhet të lidhem përmes SSH me VDS ku ndodhet kontrollori, të hap skedarin e konfigurimit me komandën:
nano /opt/key-networks/ztncui/.envNë skedarin që u hap, pas rreshtit «HTTPS_PORT=3443», që përmban adresën e portit përmes të cilit hapet GUI, duhet të shtoni një rresht të ri me adresën e cila do të përdoret për të hapur GUI — në rastin tim, kjo është HTTPS_HOST=10.10.10.1.
Pastaj do ta ruaj skedarin
Ctrl+C
 Y
 Enter
dhe do të ekzekutoj komandën:
systemctl restart ztncuiDhe gjithçka, tani GUI i kontrolluesit tim rrjetor është i disponueshëm vetëm për nyjat e rrjetit 10.10.10.0.24.
Në përfundim
Me këtë dua ta përfundoj pjesën e parë të udhëzuesit praktik për krijimin e rrjeteve virtuale mbi bazën e ZeroTier. Po pres komente tuaja.
Ndërkohë, për të kaluar kohën deri në publikimin e pjesës tjetër, në të cilën do të flas për mënyrën se si të lidhim rrjetin virtual me atë fizik, si të organizojmë modin «road warrior» dhe disa gjëra të tjera, ju ftoj të provoni të organizoni rrjetin tuaj virtual me ndihmën e një kontrolluesi rrjeti privat me GUI që është bazuar në VDS nga tregu në website ProHoster. Sidomos pasi që për të gjithë klientët e rinj është në fuqi një periudhë testimi falas — 3 ditë!
P.S. Po! Pata harruar! Të fshihet një nyje nga rrjeti mund të bëhet me komandën në CLI të asaj nyjeje.
zerotier-cli leave200 leave OK
ose me komandën Delete në GUI të klientit në nyje.
-> Hyrje. Pjesa teorike. Switch Ethernet inteligjent për planetin Tokë
-> Udhëzues praktik për ndërtimin e rrjeteve virtuale. Pjesa 1
-> Udhëzues praktik për ndërtimin e rrjeteve virtuale. Pjesa 2

Burimi: habr.com
