

Në çdo kompani të madhe, dhe X5 Retail Group nuk bën përjashtim, me kalimin e kohës rritet numri i projekteve ku kërkohet autorizimi i përdoruesve. Me kalimin e kohës, nevojitet një kalim pa pengesa i përdoruesve nga një aplikacion në tjetrin dhe atëherë lind nevoja për përdorimin e një serveri të vetëm për Identifikimin dhe Autorizimin e Përdoruesve (Single-Sign-On - SSO). Por si të veprohet, kur ofrues të tillë identifikimi si AD apo të tjerë, që nuk disponojnë atribute shtesë, përdoren tashmë në projekte të ndryshme. Këtu vjen ndihma nga një klasë sistemesh të quajtur "borker identifikimi". Më funksionalët janë përfaqësuesit e tij, si Keycloak, Gravitee Access management etj. Scenarët e përdorimit shpesh mund të jenë të ndryshëm: ndërveprimi makinë-makine, pjesëmarrja e përdoruesve, etj. Zgjidhja duhet të mbështesë një funksionalitet fleksibël dhe të shkallëzueshëm, i aftë të bashkojë të gjitha kërkesat në një, dhe zgjidhja e tillë në kompaninë tonë aktualisht është brokeri identifikues – Keycloak.
Keycloak është një produkt me kod të hapur, i destinuar për identifikimin dhe kontrollin e aksesit, dhe mbështetet nga kompania RedHat. Ai është baza për produktet e kompanisë që përdorin SSO – RH-SSO.
Konceptet themelore
Para se të filloni të hulumtoni zgjidhjet dhe qasjet, duhet të përcaktoni terminologjinë dhe rendin e proceseve:
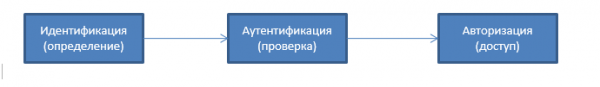
Identifikimi — kjo është procedura e njohjes së subjektit me identifikuesin e tij (thjesht, kjo është përcaktimi i emrit, username ose numrit).
Autentikimi – kjo është procedura e verifikimit (përdoruesi verifikohet me fjalëkalim, emaili verifikohet me nënshkrim elektronik etj.)
Autorizimi – kjo është ofrimi i aksesit në ndonjë burim (për shembull, në emailin elektronik).
Brokeri identifikues Keycloak
Keycloak — kjo është një zgjidhje për menaxhimin e identifikimit dhe aksesit me kod të hapur, e destinuar për t'u përdorur në informacionin e sistemit ku mund të përdoren modelet e arkitekturës mikroshërbimeve.
Keycloak ofron funksione si: hyrje të vetme (SSO), identifikim brokeri dhe hyrje sociale në sistem, federatë përdoruesish, adaptorë klientësh, konsolën e administratorit dhe konsolën për menaxhimin e llogarive.
Funksionaliteti i bazës, i mbështetur në Keycloak:
- Single-Sign On dhe Single-Sign Out për aplikacione të shfletuesit.
- Mbështetje për OpenID/OAuth 2.0/SAML.
- Identiteti i Shërbimit – autentikimi me ndihmën e ofruesve të identitetit të jashtëm OpenID Connect ose SAML.
- Login Social – mbështetje për Google, GitHub, Facebook, Twitter për identifikimin e përdoruesve.
- Federimi i Përdoruesve – sinkronizimi i përdoruesve nga serverët LDAP dhe Active Directory dhe ofrues të tjetër identiteti.
- Bridge Kerberos – përdorimi i serverit Kerberos për autentikimin automatik të përdoruesve.
- Konsola e Administratorit — për menaxhimin e centralizuar të konfigurimeve dhe parametrave të zgjidhjes përmes Web-it.
- Konsola e Menaxhimit të Llogarive – për menaxhimin e pavarur të profilit të përdoruesve.
- Kostumizimi i zgjidhjes në bazë të stilit të brendshëm të kompanisë.
- Autentikimi 2FA – mbështetje për TOTP/HOTP me ndihmën e Google Authenticator ose FreeOTP.
- Flukset e Kyçjes – regjistrimi i vetë-përdoruesve, rikuperimi dhe rivendosja e fjalëkalimeve dhe më shumë.
- Menaxhimi i Sesioneve – administratorët mund të menaxhojnë sesionet e përdoruesve nga një pikë qendrore.
- Mappers e Tokenëve – lidhja e atributeve të përdoruesve, roleve dhe atributeve të tjera të nevojshme në tokenë.
- Menaxhimi fleksibël i politikave përmes realm, aplikacionit dhe përdoruesve.
- Mbështetje CORS – adaptuesit e klientëve kanë mbështetje të brendshme për CORS.
- Interface të Ofruesve të Shërbimeve (SPI) – një sërë SPI-sëh, duke lejuar konfigurimin e aspekteve të ndryshme të funksionimit të serverit: fluxet e autentikimit, ofruesit e identitetit, përputhja e protokolleve dhe shumë më tepër.
- Adaptuesit e klientëve për aplikacionet JavaScript, WildFly, JBoss EAP, Fuse, Tomcat, Jetty, Spring.
- Mbështetje për punën me aplikacione të ndryshme që mbështesin bibliotekën e OpenID Connect Relying Party ose bibliotekën e Shërbimit të Ofruesit SAML 2.0.
- Mundësia e zgjerimit duke përdorur plugins.
Për proceset CI/CD, si dhe automatizimin e proceseve të menaxhimit në Keycloak, mund të përdoret REST API/JAVA API. Dokumentacioni është i disponueshëm në format elektronik:
REST API
JAVA API
Ofruesit e identitetit të nivelit të ndërmarrjes (On-Premise)
Mundësia për autentikimin e përdoruesve përmes shërbimeve të Federimit të Përdoruesve.
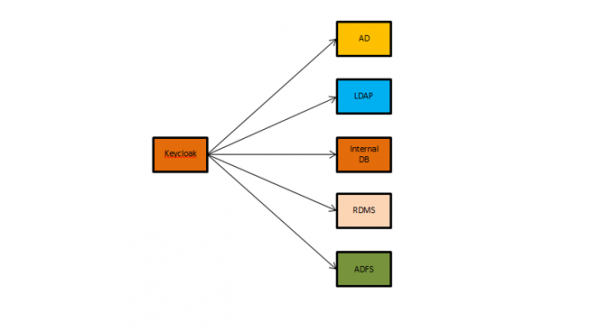
Gjithashtu, mund të përdoret autentikimi i vazhdueshëm – nëse përdoruesit autentikohen në stacionet e punës me Kerberos (LDAP ose AD), ata mund të autentikohen automatikisht në Keycloak pa pasur nevojë të japin përsëri emrin e përdoruesit dhe fjalëkalimin.
Për autentikimin dhe autorizimin e mëpasshëm të përdoruesve, është e mundur të përdoren një bazë e dhënash relacional, e cila është më e aplikueshme për mjediset e zhvillimit, pasi nuk kërkon konfigurime të zgjatura dhe integrime në fazat fillestare të projekteve. Për default, në Keycloak përdoret një bazë e dhënash e integruar për ruajtjen e konfigurimeve dhe të dhënave mbi përdoruesit.
Lista e bazave të dhënash të mbështetura është e gjerë dhe përfshin: MS SQL, Oracle, PostgreSQL, MariaDB, Oracle dhe të tjera. Aktualisht, më të testuarat janë Oracle 12C Release1 RAC dhe Galera 3.12 cluster për MariaDB 10.1.19.
Ofruesit e identifikimit — kyçja sociale
Është e mundur përdorimi i kyçjes nga rrjetet sociale. Për aktivizimin e mundësisë për të autentifikuar përdoruesit, përdoret konsola e administratorit të Keycloak. Nuk kërkohen ndryshime në kodin e aplikacioneve dhe ky funksionalitet është i disponueshëm "nga kutia" dhe mund të aktivizohet në çdo fazë të realizimit të projektit.
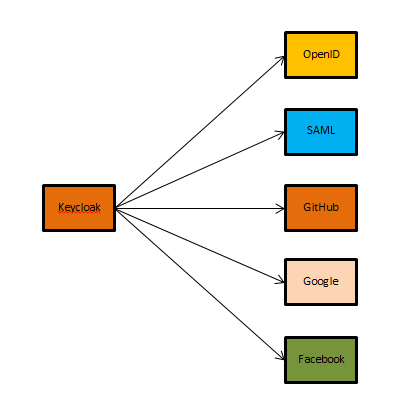
Për autentikimin e përdoruesve, është e mundur të përdoren ofruesit e identitetit OpenID/SAML.
Skenarët tipik të autorizimit me përdorimin e OAuth2 në Keycloak
Fluksi i Kodit të Autorizimit — përdoret me aplikacionet server-side. Një nga llojet më të zakonshme të lejes për autorizim, pasi është shumë i përshtatshëm për aplikacionet server-side, në të cilat kode burimi i aplikacionit dhe të dhënat e klientit nuk janë të aksesueshme për të tjerët. Procesi në këtë rast është i ndërtuar mbi ridrejtimin (redirection). Aplikacioni duhet të jetë në gjendje të ndërveprojë me agjentët e përdoruesit (user-agents), siç është shfletuesi i internetit — për të marrë kodet e autorizimit të API që ridrejtohen përmes agjentëve të përdoruesve.
Fluksi Implicit — përdoret nga aplikacionet mobile ose web (aplikacione që punojnë në pajisjen e përdoruesit).
Tipi implicit i autorizimit përdoret nga aplikacionet mobile dhe web, ku privatësia e klientit nuk mund të garantohet. Ky tip autorizimi gjithashtu përdor ridrejtime të agjentit të përdoruesit, ku access token-i i kalon agjentit të përdoruesit për përdorim të mëvonshëm në aplikacion. Kjo e bën token-in të disponueshëm për përdoruesin dhe aplikacione të tjera në pajisjen e përdoruesit. Me këtë tip autorizimi nuk realizohet verifikimi i vërtetësisë së aplikacionit, dhe procesi mbështetet në URL-në e ridrejtuar (e regjistruar më parë në shërbim).
Implicit Flow nuk mbështet token-at e rinovimit (refresh tokens).
Fluksi i Akrediteve të Klientit — përdoret kur aplikacioni qasje në API. Ky tip autorizimi zakonisht përdoret për ndërveprime "server-server", të cilat duhet të kryhen në sfond pa ndërveprim të menjëhershëm me përdoruesin. Fluksi i akrediteve të klientit lejon shërbimet në internet (klientë konfidencialë) të përdorin akreditimet e tyre në vend të identifikimit të përdoruesit për verifikim kur thirrin një shërbim tjetër në internet. Për një nivel më të lartë sigurie, shërbimi që thërret mund të përdorë një certifikatë (në vend të sekretit të zakonshëm) si akreditim.
Specifikimi OAuth2 përshkruhet në
Token-i JWT dhe përfitimet e tij
JWT (JSON Web Token) është një standard i hapur (), i cili përcakton një mënyrë kompakte dhe autonome për transmetimin e sigurt të informacionit midis palëve në formën e një objekti JSON.
Sipas standardit, token-i përbëhet nga tre pjesë në format base-64, të ndara me pika. Pjesa e parë quhet header, ku përmban tipin e token-it dhe emrin e algoritmit të hash për marrjen e nënshkrimit digjital. Pjesa e dytë ruan informacionin kryesor (përdoruesi, atributet etj.). Pjesa e tretë – nënshkrimi digjital.
..
Kurrë mos e ruani token-in në databazën tuaj. Sepse një token i vlefshëm është ekuivalent me një fjalëkalim, ruajtja e token-it është njësoj si të ruani një fjalëkalim në mënyrë të hapur.
Access-token — është një token që i jep akses pronarit të tij në burimet e mbrojtura të serverit. Zakonisht, ai ka një kohëzgjatje të shkurtër dhe mund të përmbajë informacione shtesë, si adresa IP e palës që po kërkon këtë token.
Token rifreskimi — është një token që i lejon klientëve të kërkojnë tokene të reja të aksesit pasi të jetë e skaduar koha e tyre. Këto tokene zakonisht lëshohen për një periudhë të gjatë.
Pikat kryesore të përfitimeve të aplikimit në arkitekturën mikroserviz:
- Mundësia për të aksesuar aplikacione dhe shërbime të ndryshme përmes një autentifikimi të vetëm.
- Në mungesë të një sërë atributesh të nevojshme në profilin e përdoruesve, është e mundur të pasurohet me të dhëna që mund të shtohen në ngarkesën e dobishme, madje dhe automatizuar dhe "në flakë".
- Nuk ka nevojë të ruhet informacioni rreth seancave aktive, aplikacioni server duhet vetëm të kontrollojë nënshkrimin.
- Menaxhim më fleksibël të aksesit përmes atributesh shtesë në ngarkesën e dobishme.
- Përdorimi i nënshkrimit të tokenit për kokën dhe ngarkesën e dobishme rrit sigurinë e zgjidhjes në tërësi.
Tokeni JWT — përbërja
Header-i — me default, koka përmban vetëm llojin e tokenit dhe algoritmin që përdoret për enkriptimin.
Lloji i tokenit ruhet në çelësin "typ". Çelësi "typ" injorohet në JWT. Nëse çelësi "typ" është i pranishëm, vlera e tij duhet të jetë JWT për të treguar se ky objekt është një JSON Web Token.
Çelësi i dytë "alg" përcakton algoritmin që përdoret për enkriptimin e tokenit. Me default, ai duhet të vendoset në HS256. Koka kodifikohet në base64.
{ "alg": "HS256", "typ": "JWT"}
Ngarkesa (përmbajtja) — në ngarkesën e dobishme ruhet çdo informacion që duhet të verifikohet. Çdo çelës në ngarkesën e dobishme njihet si "çështje". Për shembull, në aplikacion mund të hyni vetëm me ftesë (promovim i mbyllur). Kur duam të ftojmë dikë të marrë pjesë, i dërgojmë atij një letër ftesë. Është e rëndësishme të verifikohet se adresa e emailit i përket personit që pranon ftesën, prandaj do ta përfshijmë këtë adresë në ngarkesën e dobishme, për këtë do ta ruajmë në çelësin "e-mail".
{ "email": "example@x5.ru" }
Çelësat në ngarkesën e dobishme mund të jenë të rastit. Megjithatë, ka disa të rezervuar:
- iss (Shkëputësi) — përcakton aplikacionin nga i cili dërgohet tokeni.
- sub (Subjekti) — përcakton temën e tokenit.
- aud (Audience) – një array i vargjeve të ndjeshme ndaj regjistrit ose URI, që përbën një listë të marrësve të këtij tokeni. Kur pala marrëse merr JWT me këtë çelës, ajo duhet të kontrollojë praninë e saj te marrësit — nd otherwise ignore the token.
- exp (Koha e skadimit) — tregon kur skadon afati i vlefshmërisë së tokenit. Standardi JWT kërkon që në të gjitha implementimet e tij, tokes me afat të skaduar të refuzohen. Çelësi Exp duhet të jetë një shënim kohor në formatin unix.
- nbf (Nuk përpara) — kjo është koha në formatin unix që përcakton momentin kur tokeni do të bëhet i vlefshëm.
- iat (I lëshuar në) — ky çelës përfaqëson kohën kur tokeni është lëshuar dhe mund të përdoret për të përcaktuar moshën e JWT. Çelësi iat duhet të jetë një shënim kohor në formatin unix.
- Jti (ID e JWT) — një varg që përcakton identifikuesin unik të këtij tokeni duke marrë parasysh regjistrin.
Është e rëndësishme të kuptohet se ngarkesa e dobishme nuk transmetohet në formë të enkriptuar (megjithatë, tokenet mund të jenë të ndara dhe atëherë është e mundur të transmetohen të dhëna të enkriptura). Prandaj, nuk mund të ruani asnjë informacion sekret në të. Ashtu si titulli, ngarkesa e dobishme kodifikohet në base64.
Nënshkrimi — kur kemi titullin dhe ngarkesën, mund të llogaritim nënshkrimin.
Marrim titullin dhe ngarkesën të kodifikuara në base64, ato përzihen në një varg përmes pikës. Më pas ky varg dhe çelësi sekret hyjnë në algoritmin e enkriptimit të specifikuar në titull (çelësi “alg”). Çelësi mund të jetë çfarëdo vargu. Këto vargje më të gjata do të jenë më të preferuara, pasi do të nevojitet më shumë kohë për t'u zbuluar.
{"alg":"RSA1_5", "payload":"A128CBC-HS256"}
Ndërtimi i arkitekturës së klasterit të qëndrueshëm të Keycloak
Kur përdorim një klaster të vetëm për të gjithë projektet, kërkesat për zgjidhjen e SSO rriten. Kur numri i projekteve nuk është i madh, këto kërkesa nuk janë aq të ndjeshme për të gjitha projektet, megjithatë me rritjen e numrit të përdoruesve dhe integrimeve, kërkesat për disponueshmërinë dhe performancën rriten.
Rritja e riskut të dështimit të SSO-së së vetme rrit kërkesat ndaj arkitekturës së zgjidhjes dhe metodave të përdorura për ruajtjen e komponentëve dhe çon në një SLA shumë të ashpër. Për këtë arsye, shpesh në zhvillimin ose në fazat e hershme të implementimit të zgjidhjeve, projektet kanë infrastrukturen e tyre jo të çrregullt. Me kalimin e kohës, është e nevojshme të parashikohet mundësia e zhvillimit dhe shkallëzimit. Një klaster i qëndrueshëm mund të ndërtohet më fleksibël duke përdorur virtualizimin e konteinerëve ose një qasje hibride.
Për të punuar në modalitetet Active/Active dhe Active/Passive, klasteri kërkon të sigurojë konsistencën e të dhënave në një bazë të dhënash relazionale — të dy node-t e bazës së të dhënave duhet të replikohen sinhronisht midis Qendrave të të Dhënave me shpërndarje gjeografike.
Shembulli më i thjeshtë i një instalimi të qëndrueshëm.
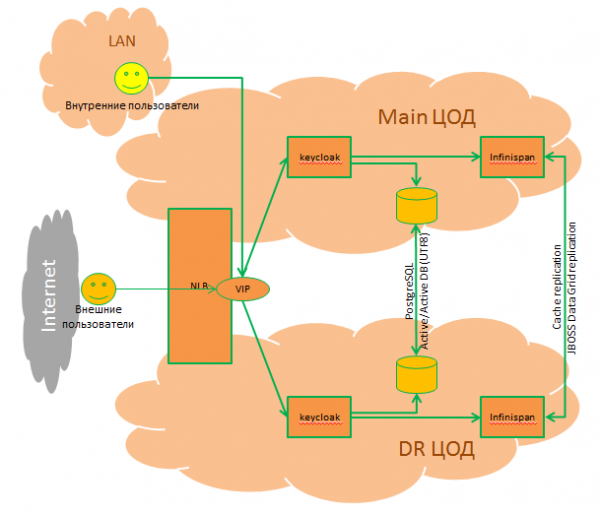
Cilat janë avantazhet e përdorimit të një klasteri të vetëm:
- Disponueshmëri e lartë dhe performancë.
- Mbështetje për modalitetet e punës: Active/Active, Active/Passive.
- Mundësi për shkallëzim dinamik — kur përdoret virtualizimi i konteinerëve.
- Mundësi për menaxhim dhe monitorim të centralizuar.
- Qasje e vetme për identifikimin/authentifikimin/autorizimin e përdoruesve në projekte.
- Ndërveprimi më i qartë midis projekteve të ndryshme pa pjesëmarrjen e përdoruesve.
- Mundësia e ripërdorimit të tokenit JWT në projekte të ndryshme.
- Pika e vetme e besueshmërisë.
- Start më të shpejtë të projekteve duke përdorur mikroshërbimet/virtualizimin e konteinerëve (nuk kërkohet ngritja dhe konfigurimi i komponenteve shtesë).
- Mundësia e blerjes së mbështetjes komerciale nga shitësi.
Çfarë duhet të merrni parasysh kur planifikoni klasterin
DBMS
Keycloak përdor një sistem menaxhimi DBMS për të ruajtur: realms, clients, users etj.
Mbështetet një gamë e gjerë DBMS: MS SQL, Oracle, MySQL, PostgreSQL. Keycloak vjen me një bazë të dhënash relazionale të integruar. Përdorimi rekomandohet për mjediset që nuk ngarkohen — siç janë mjediset e zhvillimit.
Për të punuar në modalitetet Active/Active dhe Active/Passive, klasteri kërkon të sigurojë konsistencën e të dhënave në një bazë të dhënash relazionale dhe të dy node-t e klasterit të bazës së të dhënave replikohen sinhronisht midis Qendrave të të Dhënave.
Cache i shpërndarë (Infinspan)
Për funksionimin e duhur të klasterit kërkohet sinkronizimi shtesë i këtyre llojeve të caches duke përdorur JBoss Data Grid:
Seancat e autentifikimit — përdoren për ruajtjen e të dhënave gjatë autentifikimit të një përdoruesi të caktuar. Kërkesat nga ky cache zakonisht përfshijnë vetëm shfletuesin dhe serverin Keycloak, jo aplikacionin.
Tokenat e veprimit — përdoren për skenarët kur përdoruesi duhet të konfirmojë një veprim asinkronisht (përmes emailit). Për shembull, gjatë procesit të rikuperimit të fjalëkalimit, cache i actionTokens Infinispan përdoret për të ndjekur metadata mbi tokenat e lidhur me veprimet që tashmë janë përdorur, prandaj nuk mund të përdoren sërish.
Caching dhe invalidimi i të dhënave të përhershme – përdoret për keshimin e të dhënave të përhershme, për të shmangur kërkesat e panevojshme ndaj bazës së të dhënave. Kur ndonjë server Keycloak përditëson të dhënat, të gjithë serverët e tjerë Keycloak në të gjitha qendrat e të dhënave duhet të dinë për këtë.
Puna — përdoret vetëm për dërgimin e mesazheve mbi pavlefshmërinë mes nyjave të klasterit dhe qendrave të të dhënave.
Seancat e përdoruesve — përdoren për ruajtjen e të dhënave mbi seancat e përdoruesve, që janë të vlefshme gjatë seancës së shfletuesit të përdoruesit. Cache duhet të përpunojë kërkesat HTTP nga përdoruesit përfundimtarë dhe aplikacioni.
Mbrojtja nga forcat e këqija — përdoret për të ndjekur të dhënat mbi hyrjet e dështuara.
Balancimi i ngarkesës
Balancuesi i ngarkesës është pika e vetme e hyrjes në keycloak dhe duhet të mbajnë seanca të ngjitur.
Serverët e aplikacioneve
Përdoren për të kontrolluar ndërveprimin e komponentëve me njëri-tjetrin dhe mund të jenë të virtualizuar ose të kontejnerizuar duke përdorur mjetet ekzistuese të automatizimit dhe shkallëzimit dinamik të infrastrukturës. Skenarët më të zakonshëm të implementimit në OpenShift, Kubernates, Rancher.
Këtu përfundon pjesa e parë – teorike. Në ciklet e ardhshme të artikujve do të shqyrtohen shembuj integrimesh me ofrues të ndryshëm identifikimi dhe shembuj të konfigurimeve.
Burimi: habr.com
