

Ndërsa entuziastët me padurim presin aplikimin masiv të rrjeve të gjeneratës së pestë, kriminelët kibernetikë po gëzojnë për mundësitë e reja për fitime. Pavarësisht të gjitha përpjekjeve të zhvilluesve, teknologjia 5G përmban dobësi, zbulimi i të cilave është i vështirë për shkak të mungesës së përvojës në kushte të reja. Ne kemi hetuar një rrjet të vogël 5G dhe kemi zbuluar tre lloje dobësish, për të cilat do të flasim në këtë postim.
Objekti i hulumtimit
Të marrim një shembull të thjeshtë — një rrjet 5G model të papublik për kampusin e një universiteti (Non-Public Network, NPN), i lidhur me botën e jashtme përmes kanaleve të komunikimit publik. Pikërisht këto rrjete do të përdoren në të ardhmen si standarde në të gjitha vendet që janë futur në garën për 5G. Ambienti potencial për zhvillimin e rrjeteve të tillë do të jetë "ndërmarrjet inteligjente", "qytetet inteligjente", zyrat e kompanive të mëdha dhe vende të tjera të ngjashme me një nivel të lartë kontrolli.
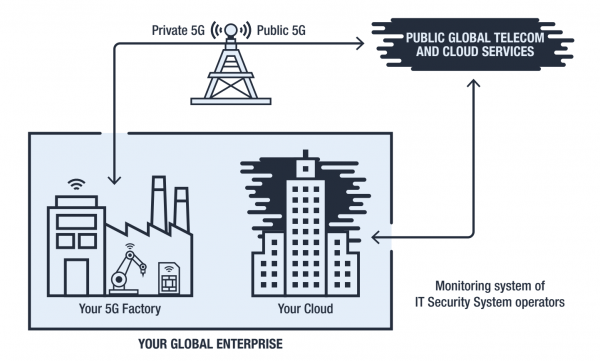
Infrastruktura NPN: një rrjet i mbyllur i kompanisë i lidhur me rrjetin global 5G përmes kanaleve publike. Burimi: Trend Micro
Ndryshe nga rrjetet e gjeneratës së katërt, rrjetet 5G janë të orientuara ndaj përpunimit të të dhënave në kohë reale, prandaj arkitektura e tyre i ngjan një tortë me shumë shtresa. Ndara në nivele, kjo lejon thjeshtimin e ndërveprimit përmes standardizimit të API-ve për ndërlidhjen midis niveleve.
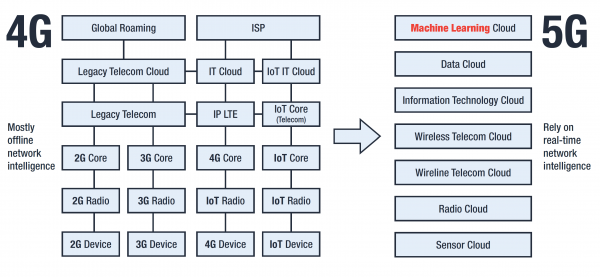
Krahasimi i arkitekturave 4G dhe 5G. Burimi: Trend Micro
Rezultati është një rritje e mundësive për automatizim dhe shkallëzim, që është kritik për përpunimin e sasisë së madhe të informacionit nga Interneti i Gjërave (IoT).
Izolimi i niveleve që është parashikuar në standardin 5G sjell një problem të ri: sistemet e sigurisë që punojnë brenda rrjetit NPN mbrojnë objektin dhe cloud-in e tij privat, ndërsa sistemet e sigurisë të rrjeteve të jashtme mbrojnë infrastrukturën e tyre të brendshme. Megjithatë, trafiku midis NPN dhe rrjeteve të jashtme konsiderohet i sigurt, pasi vjen nga sisteme të mbrojtura, ndërsa faktikisht nuk ka askush që e mbron atë.
Në hulumtimin tonë të ri ne paraqesim disa skenarë të sulmeve kibernetike në rrjetet 5G, të cilat shfrytëzojnë:
- dobësitë e kartave SIM,
- dobësitë e rrjetit,
- dobësitë e sistemit të identifikimit.
Le të shqyrtojmë çdo dobësi më në detaje.
Dobësitë e kartave SIM
Kartela SIM është një pajisje e ndërlikuar, e cila ka madje një grup të tërë aplikacionesh të integruara — SIM Toolkit, STK. Një nga këto programe — S@T Browser — teorikisht mund të përdoret për të shikuar faqet e brendshme të operatorit, por në praktikë është harruar prej kohësh dhe nuk është azhurnuar që nga viti 2009, pasi tani këto funksione i kryejnë programe të tjera.
Problemi është se S@T Browser është bërë i ndjeshëm: një SMS shërbimi e përgatitur posaçërisht thyen kartelën SIM dhe e bën atë të kryejë komandat e nevojshme për hakerin, ndërsa përdoruesi i telefonit ose pajisjes nuk do të vërejë asgjë të pazakontë. Sulmi mori emrin dhe ofron një mori mundësish për sulmuesit.
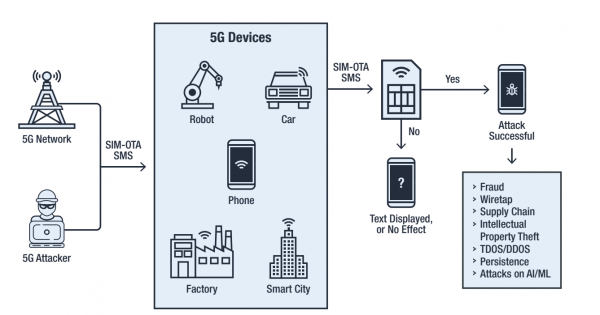
Sulmi Simjacking në rrjetin 5G. Burimi: Trend Micro
Konkretisht, ai lejon që të dhënat mbi vendndodhjen e abonentit, identifikuesin e pajisjes së tij (IMEI) dhe të kullës celular (Cell ID) t'i kalojnë sulmuesit, si dhe të bëjë telefonin të telefonojë një numër, të dërgojë SMS, të hapë një lidhje në shfletues dhe madje të çaktivizojë kartelën SIM.
Në kushtet e rrjeteve 5G, kjo ndjeshmëri e kartelave SIM bëhet një problem i rëndësishëm, duke marrë parasysh numrin e pajisjeve të lidhura. Edhe pse , në rrjetet e gjeneratës së pestë ende . Dhe përderisa gjithçka funksionon kështu, nuk pritet ndërrimi i shpejtë i kartelave SIM ekzistuese.
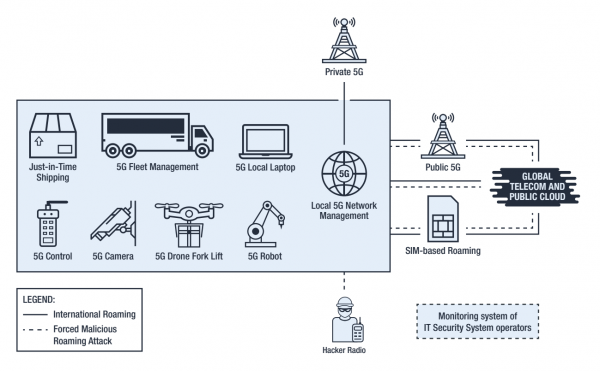
Përdorimi i keq i roamingut. Burimi: Trend Micro
Përdorimi i Simjacking lejon forcimin e kartelës SIM në modin roaming dhe e bën atë të lidhet me kullën celulare që kontrollohet nga sulmuesi. Në këtë rast, sulmuesi do të ketë mundësinë të modifikojë cilësimet e kartelës SIM për të përgjuar bisedat telefonike, për të futur softuer të dëmshëm dhe për të kryer lloje të ndryshme sulmesh duke përdorur pajisjen që përmban kartelën SIM të thyer. Kjo do ta lejojë atë faktin se ndërveprimi me pajisjet në roaming ndodh përmes procedurave të sigurisë, të pranuara për pajisjet në rrjetin "e shtëpisë".
Ndjeshmëria e rrjetit
Sulmuesit mund të ndryshojnë cilësimet e një karteli SIM të komprometuar për të arritur qëllimet e tyre. Lehtësia relative dhe fshehtësia e sulmit Simjaking e lejojnë atë të kryhet në një bazë të vazhdueshme, duke fituar kontroll mbi gjithnjë e më shumë pajisje, ngadalë dhe me durim () duke prishur rrjetin si copat e sallames (). Të ndjekësh një ndikim të tillë është jashtëzakonisht e vështirë, dhe në kushtet e një rrjeti të ndarë 5G — praktikisht e pamundur.
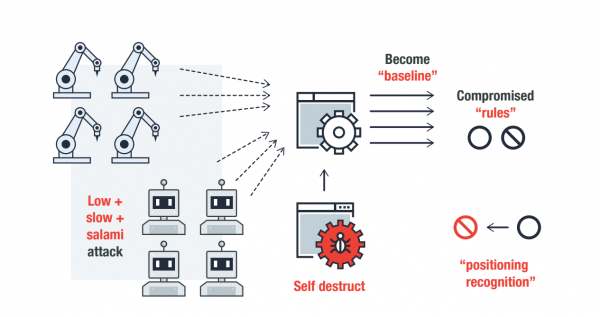
Implantimi gradual në rrjetin 5G duke përdorur sulmet Low and Slow + Salami. Burimi: Trend Micro
Dhe pasi rrjetet 5G nuk kanë mekanizma të integruar të kontrollit të sigurisë për kartat SIM, gradualisht sulmuesit do të kenë mundësinë të vendosin rregullat e tyre brenda domenit të komunikimit 5G, duke përdorur kartat SIM të kapura për të vjedhur fonde, autorizuar në nivelin e rrjetit, instaluar malware dhe aktivitete të tjera të paligjshme.
Një shqetësim i veçantë është shfaqja në forume hakimi të mjeteve që automatizojnë kapjen e kartave SIM përmes Simjaking, pasi përdorimi i këtyre mjeteve për rrjetet e gjeneratës së pestë i jep sulmuesve mundësi praktikisht të pakufizuara për të përshkallëzuar sulmet dhe modifikuar trafikun e besuar.
Vulnerabilitetet e identifikimit
Kartela SIM përdoret për identifikimin e pajisjes në rrjet. Nëse kartela SIM është aktive dhe ka një bilanc pozitiv, pajisja automatikisht konsiderohet legjitime dhe nuk shkakton dyshime në nivelin e sistemeve të zbulesës. Megjithatë, vulnerabiliteti i vetë kartelës SIM e bën të pambrojtur të gjithë sistemin e identifikimit. Sistemet e sigurimit IT nuk do të jenë në gjendje të ndjekin një pajisje të lidhur në mënyrë të paligjshme nëse ajo regjistrohet në rrjet duke përdorur të dhënat identifikuese të vjedhura përmes Simjaking.
Kështu, një haker që lidhet me rrjetin përmes një karteli SIM të thyer siguron akses në nivelin e pronarit të vërtetë, për shkak se sistemet IT tashmë nuk verifikojnë pajisjet që kanë kaluar identifikimin në nivelin e rrjetit.
Identifikimi i garantuar midis nivelit të softuerit dhe atij rrjetor shton një problem tjetër: kriminelët mund të krijojnë qëllimisht "zhurmë" për sistemet e zbulimit të ndërhyrjeve, duke kryer vazhdimisht veprime të dyshimta në emër të pajisjeve legjitime të kapura. Duke pasur parasysh se funksionimi i sistemeve automatike të zbulimit bazohet në analizën statistikore, gradualisht pragjet për sinjalizimin e alarmit do të rriten, duke siguruar një mungesë reagimi ndaj sulmeve reale. Një ndikim i tillë afatgjatë është në gjendje të ndryshojë funksionimin e tërë rrjetit dhe të krijojë "zona të verbra" statistikore për sistemet e zbulimit. Kriminelët që kontrollojnë këto zona mund të kryejnë sulme ndaj të dhënave brenda rrjetit dhe ndaj pajisjeve fizike, të organizojnë refuzim të shërbimit dhe të shkaktojnë dëme të tjera.
Zgjidhja: verifikimi i bashkuar i identitetit
Vulnerabilitetet e rrjetit 5G NPN të hetuar janë pasoja e shpërbërjes së procedurave të sigurisë në nivelin e komunikimit, nivelin e kartave SIM dhe pajisjeve, si dhe në nivelin e bashkëveprimit të roamingut midis rrjeteve. Për të zgjidhur këtë problem, është e nevojshme të sigurohet verifikimi i autentikimit të pajisjeve që lidhen me rrjetin në çdo hap, duke implementuar një model federativ të identifikimit dhe menaxhimit të aksesit ()).
Zero-Trust Architecture, ZTA
Principi i ZTA është të ruajë sigurinë edhe kur pajisja kontrollohet, lëviz ose është jashtë perimetrave të rrjetit. Modeli federativ i identifikimit është një qasje për sigurinë 5G që siguron një arkitekturë të përbashkët për verifikimin e autentikimit, të drejtave të aksesit, integritetit të të dhënave dhe komponente të tjera dhe teknologjive në rrjetet 5G. Ky qasje përjashton mundësinë e vendosjes në rrjet të një "të celulari" dhe redirektimin e kartave SIM të kapura në të. Sistemet IT do të jenë në gjendje të identifikojnë plotësisht lidhjet e pajisjeve të huaja dhe të bllokojnë trafikun parazitar që krijon zhurmë statistikore.
Për të mbrojtur kartat SIM nga modifikimi, është e nevojshme të integrohen mjete shtesë verifikimi të integritetit, ndoshta të realizuara si një aplikacion SIM mbi blockchain. Aplikacioni mund të përdoret për autentifikimin e pajisjeve dhe përdoruesve, si dhe për verifikimin e integritetit të firmware-it dhe konfigurimeve të kartës SIM si në roaming ashtu edhe në rrjetin e shtëpisë.
Përmbledhje
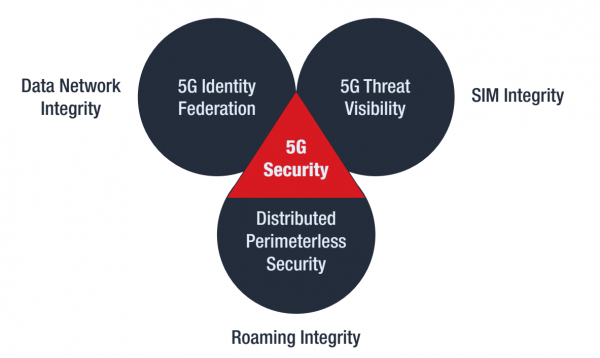
Zgjidhja e problemeve të identifikuara të sigurisë së 5G mund të paraqitet në formën e një bashkimi të tre qasjeve:
- integrimi i një modeli federativ të identifikimit dhe menaxhimit të aksesit, i cili do të sigurojë integritetin e të dhënave në rrjet;
- sigurimi i shikueshmërisë së plotë të kërcënimeve përmes realizimit të një regjistri të shpërndarë për verifikimin e legjitimitetit dhe integritetit të kartave SIM;
- formimi i një sistemi të sigurisë të shpërndarë pa kufij, i cili zgjidh problemet e ndërveprimit me pajisjet në roaming.
Zbatimi praktik i këtyre masave kërkon kohë dhe shpenzime të konsiderueshme, megjithatë, zhvillimi i rrjeteve 5G po ndodh kudo, prandaj është e rëndësishme të filloni punën mbi eliminimin e dobësive pikërisht tani.
Burimi: habr.com
