

Pas një pauze të vogël, po kthehemi në NSX. Sot do të tregoj se si të konfiguroni NAT dhe Firewall.
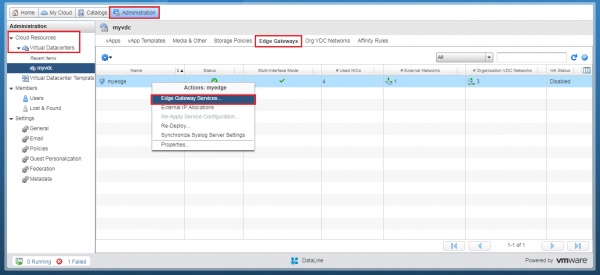
Në tab Administrimi kaloni në qendrën tuaj virtuale – Burimet e Reja – Qendrat Virtuale.
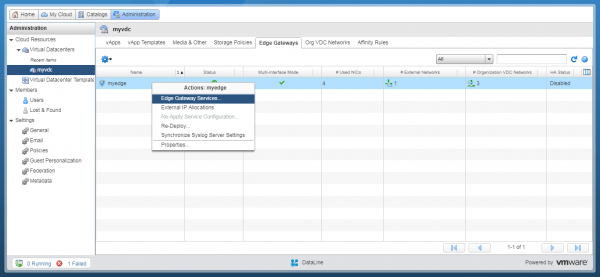
Zgjidhni tab Gateway të Skajve dhe klikoni me të djathtën mbi NSX Edge që dëshironi. Në menu-në që do të shfaqet, zgjidhni opsionin Shërbimet e Gateway të Skajve. Pjesa e kontrollit të NSX Edge do të hapet në një tab të veçantë.
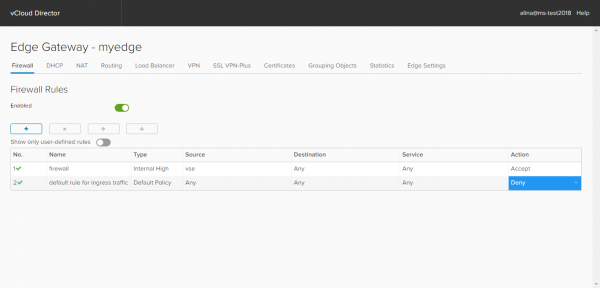
Konfigurimi i rregullave të Firewall
Në të vërtetë, në pikën rregulli default për trafik hyrës është zgjedhur opsioni të Ndhit, pra, Firewall do të bllokojë të gjithë trafikun.
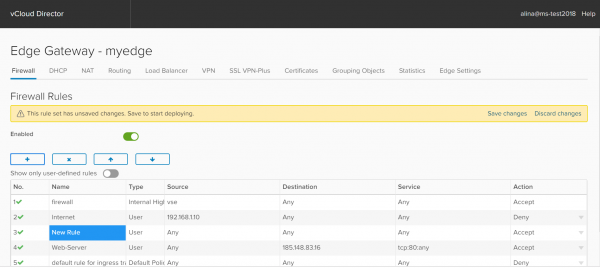
Për të shtuar një rregull të ri, shtypni +. Do të shfaqet një regjistrim i ri me emrin Rregulli i ri. Redaktoni fushat e saj sipas kërkesave tuaja.
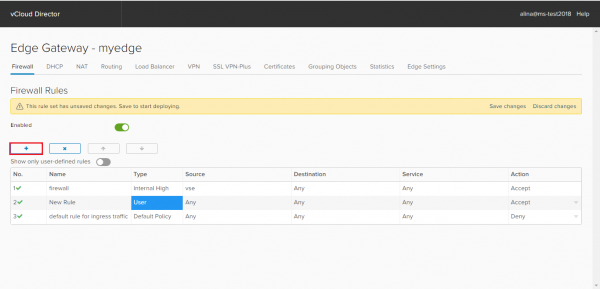
Në fushën Emri jepni emrin e rregullit, për shembull Internet.
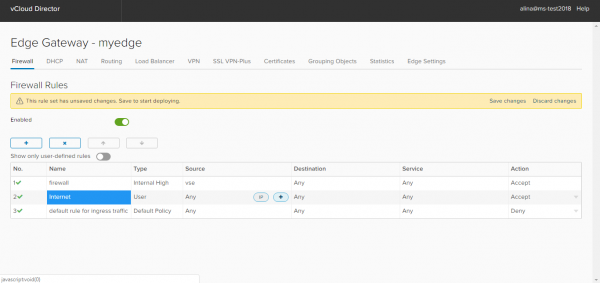
Në fushën Burimi shkruani adresat e nevojshme të burimit. Me butonin IP mund të caktoni një adresë të vetme IP, një gamë adresash IP, CIDR.
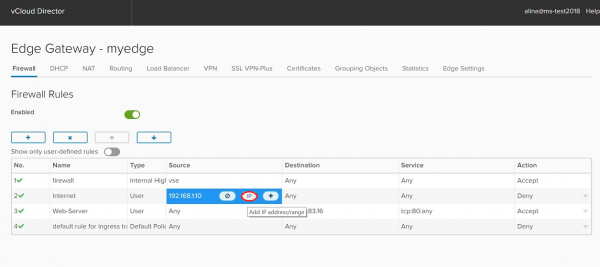
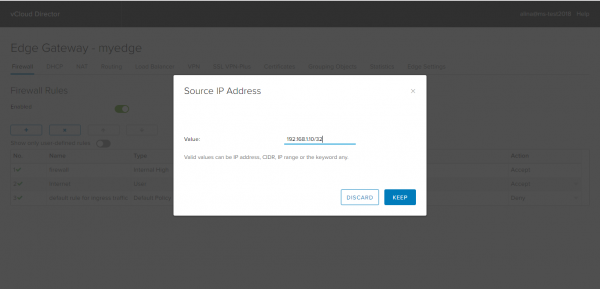
Me butonin + mund të caktoni objekte të tjera:
- Interface të Gateway. Të gjithë rrjetet e brendshme (Internal), të gjithë rrjetet e jashtme (External) ose Çdo gjë.
- Makinat virtuale. Lidhen rregullat me një makinë virtuale të caktuar.
- OrgVdcNetworks. Rrjetet e nivelit të organizatës.
- Grupet IP. Një grup i adresave IP të krijuara nga përdoruesi (krijohet në objektin e Grupimit).
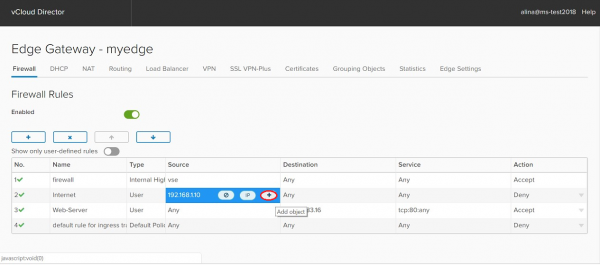
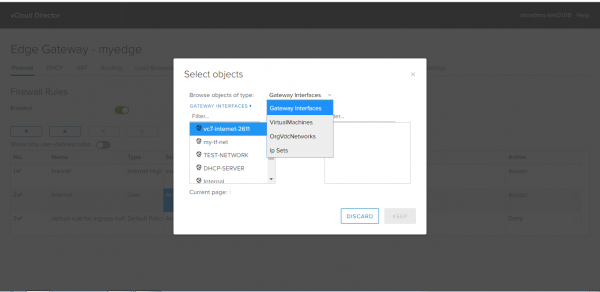
Në fushën Destinacioni përcaktoni adresën e marrësit. Këtu ka të njëjtat opcione si në fushën Burimi.
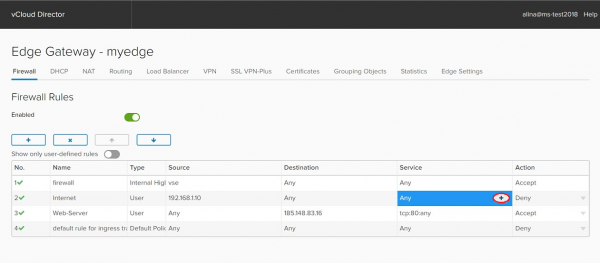
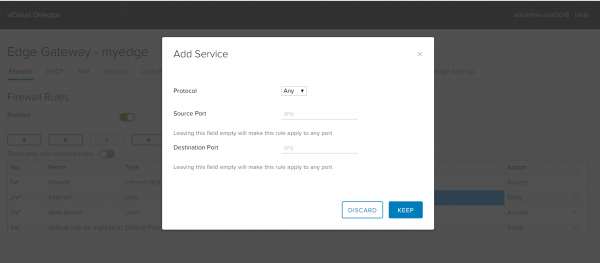
Në fushën Shërbimi mund të zgjidhni ose të caktoni manualisht portin e marrësit (Destination Port), protokollin e nevojshëm (Protocol), portin e dërguesit (Source Port). Shtypni Ruaj.
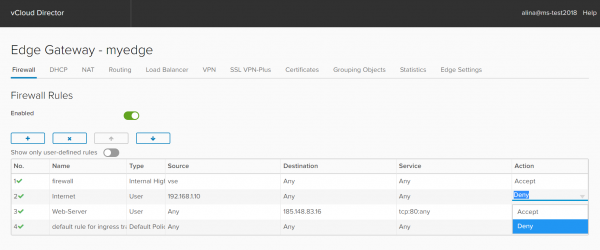
Në fushën Veprimi zgjidhni veprimin përkatës: lejoni kalimin e trafikut që përputhet me këtë rregull, ose ndaloni.
Aplikoni konfigurimin e futur, duke zgjedhur pikën Ruaj ndryshimet.
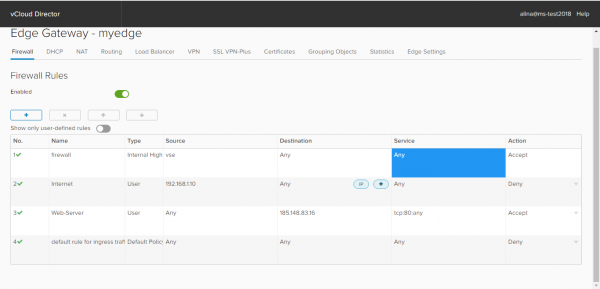
Shembuj rregullash
Rregulli 1 për Firewall (Internet) lejon qasjen në Internet nga të gjitha protokollet për serverin me IP 192.168.1.10.
Rregulli 2 për Firewall (Web-server) lejon qasjen nga Interneti për (TCP-protokoll, port 80) përmes adresës suaj të jashtme. Në këtë rast – 185.148.83.16:80.
Konfigurimi i NAT
NAT (Translacioni i Adresës në Rrjet) – është translacioni i adresave IP private (të grisë) në adresat e jashtme (të bardha), dhe anasjelltas. Falë këtij procesi, makina virtuale merr qasje në Internet. Për të konfiguruar këtë mekanizëm, duhet të konfiguroni rregullat SNAT dhe DNAT.
Është e rëndësishme! NAT funksionon vetëm kur Firewall-i është i aktivizuar dhe me rregullat përkatëse të lejuara të cilat janë të konfigurara.
Krijimi i rregullit SNAT. SNAT (Translacioni i Adresës të Rrjetit Burim) – është një mekanizëm, ku përfshihet ndërrimi i adresës së burimit gjatë dërgimit të paketës.
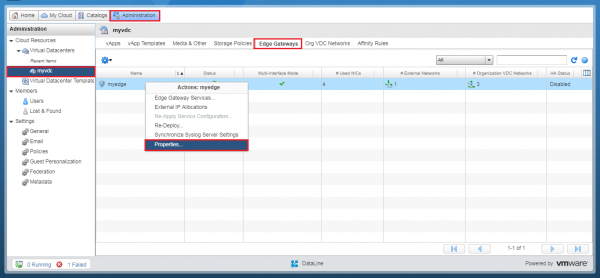
Së pari, duhet të kuptojmë adresën IP të jashtme ose diapazonin e adresave IP që kemi në dispozicion. Për këtë, hyni në seksionin Administrimi dhe klikoni dy herë mbi qendrën virtuale të të dhënave. Në menunë e cila shfaqet, kaloni në tabin Edge Gateways. Zgjidhni NSX Edge të dëshiruar dhe klikoni mbi të me butonin e djathtë të miut. Zgjidhni opsionin Properties.
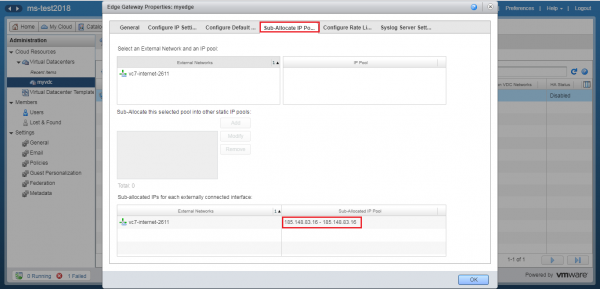
Në dritaren që shfaqet, në tabin Sub-Allocate IP Pools do të mund të shihni adresën IP të jashtme ose diapazonin e adresave IP. Shkruani ose mbani mend atë.
Më pas, klikoni me butonin e djathtë mbi NSX Edge. Në menunë e shfaqur, zgjidhni opsionin Shërbimet e Gateway të Skajve. Dhe ne jemi përsëri në panele kontrolli NSX Edge.
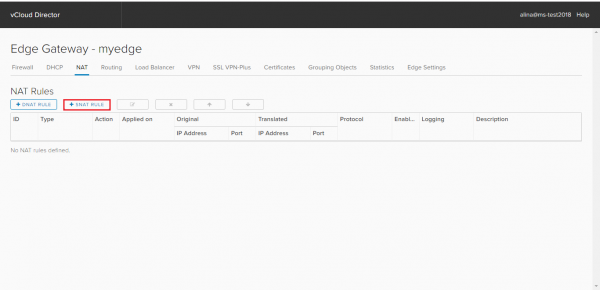
Në dritaren që shfaqet, hapni tabin NAT dhe klikoni shtoni SNAT.
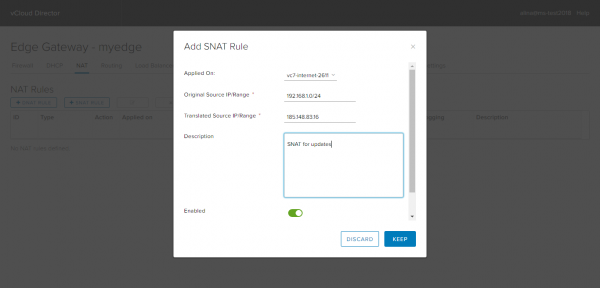
Në dritaren e re, specifikoni:
- në fushën Applied on – rrjetin e jashtëm (jo rrjeti i nivelit të organizatës!);
- Original Source IP/range – diapazoni i brendshëm i adresave, për shembull, 192.168.1.0/24;
- Translated Source IP/range – adresa e jashtme, përmes së cilës do të bëhet dalja në Internet dhe që e keni parë në tabin Sub-Allocate IP Pools.
Klikoni Ruaj.
Krijimi i rregullit DNAT. DNAT – mekanizmi që ndryshon adresën e destinacionit të paketës, si dhe portin e destinacionit. Përdoret për të ridrejtuar paketat e ardhshme nga adresa/porti i jashtëm në adresën/portin privat të brendshëm.
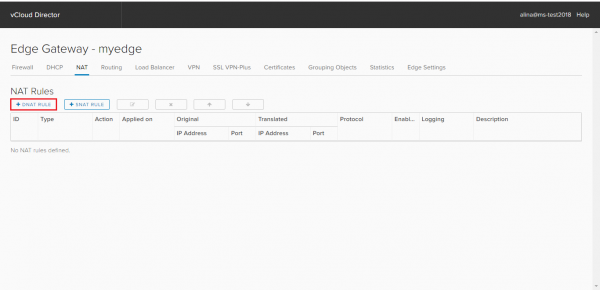
Zgjidhni tabin NAT dhe klikoni shtoni DNAT.
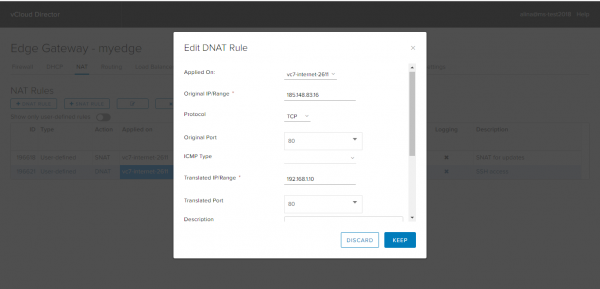
Në dritaren që shfaqet, specifikoni:
— në fushën Applied on – rrjeti i jashtëm (jo rrjeti i nivelit të organizatës!);
— Original IP/range – adresa e jashtme (adresa nga tabi Sub-Allocate IP Pools);
— Protocol – protokolli;
— Original Port – porta për adresën e jashtme;
— Translated IP/range – adresa IP e brendshme, për shembull, 192.168.1.10
— Translated Port – porta për adresën e brendshme, në të cilën do të translokohet porta e adresës së jashtme.
Klikoni Ruaj.
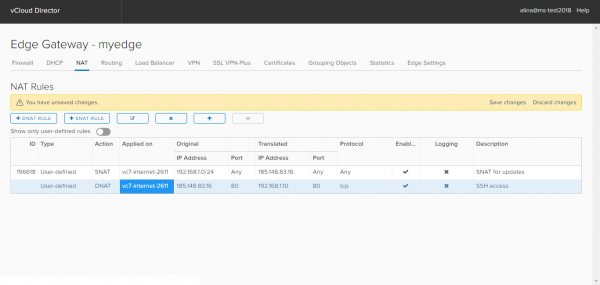
Aplikoni konfigurimin e futur, duke zgjedhur pikën Ruaj ndryshimet.
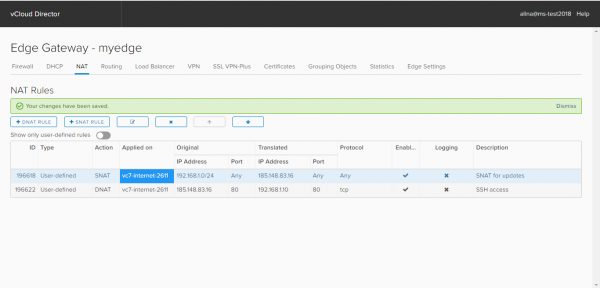
Gati.
Më pas vjen udhëzimi për DHCP, duke përfshirë konfigurimin e DHCP Bindings dhe Relay.
Burimi: habr.com
