

Në internetin rus ende ka befasuese pak materiale mbi një teknologji të tillë të vjetër dhe të thjeshtë, por të rehatshme, të sigurt dhe veçanërisht të rëndësishme me zhvillimin e Internetit të Things, siç është VPN-aj mobil (rrjeti privat virtual). Në këtë artikull do të përshkruaj se si dhe pse mund të konfigurohet qasja në rrjetin tuaj privat nga çdo pajisje me kartë SIM pa nevojën për të instaluar softuer të specializuar mbi të.
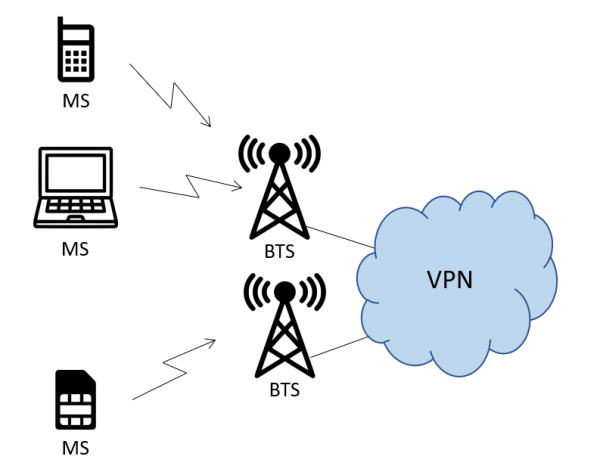
Detyrat dhe kufizimet
Fillimisht, do të përgjigjem në pyetjen "pse?". VPN si teknologji përdoret për të zgjidhur një gamë të gjerë detyrash rrjetesh, të përbashkëta nga një karakteristikë e përbashkët — transferimi i izoluar i të dhënave midis dy pajisjeve përmes një numri të madh nyjesh ndërmjetëse. Në bazë të këtij transferimi, ndërtohen zgjidhje më komplekse dhe zgjidhen ato detyra të ndryshme. Në rastin e zakonshëm dhe të njohur për të gjithë, për ndërtimin e VPN përdoret rrjeti i operatorëve të lidhjeve fikse (ata që duan detaje kanë ) ose një numër të madh protokollesh rrjeti (GRE, IPSec, L2TP dhe të tjerë — po të njëjti autor ) dhe produkteve softuerike që punojnë me ta (Cisco AnyConnect, OpenVPN, TOR — e dini edhe vetë), por përdorimi i tyre në një pajisje përfundimtare të caktuar menjëherë paraqet një sërë kërkesash që, nëse nuk përmbushen, çojnë në kufizime të caktuar.
Kufizimi i parë serioz — pajisja duhet të jetë në gjendje të punojë në nivelin harduerik dhe softuerik me të paktën një nga këta protokollë. Më shpesh, kjo përcaktohet nga softueri, i cili është lehtësisht i gjetur për laptopë ose smartphone, por ka raste kur detyra i shtrohet një pajisjeje shumë të thjeshtë nga pikëpamja harduerike, ose softueri i saj ka kufizime: matësi i ujit dëshiron të përdorë VPN-in për të transferuar atë ndihmëse bajt të leximeve një herë në muaj, po aq sa ju dëshironi të përdorni VPN për të redaktuar profilin tuaj në LinkedIn.
Një kufizim tjetër i rëndësishëm është nevoja për konfigurim. Kjo funksionon për pajisjet "e thjeshta" që përmendëm më parë, ashtu si për smartphone dhe kompjuterë klasikë, të cilët nuk e dinë kufizimin e mëparshëm. Dhe nëse për të parët kjo është relativisht e thjeshtë dhe varet nga koha e shpenzuar për konfigurimin, për të dytët ka disa mundësi. Shumë herë, organizatat përdorin VPN për siguri, për të mbrojtur pajisjen përfundimtare të punës nga dalja në internetin publik pa mbrojtjen e duhur korporative ose nga transferimi i të dhënave të punës përmes kanaleve publike. Përdoruesit përfundimtarë, për disa arsye, mund të çaktivizojnë ose harrojnë të aktivizojnë VPN-në, duke e bërë kështu që shumë sisteme sigurie të kompanisë të mbeten "jashtë".
Të dy këto kufizime janë lehtësisht të tejkalueshme nëse aksesin në VPN e siguron në nivelin e rrjetit. Në rastin e lidhjeve mobile, kjo mund të realizohet me një "VPN mobile". Pajisja e cila mund të jetë e ndërlikuar do të transmetojë të dhënat në rrjetin e duhur. Nuk ka rëndësi se cilat konfigurime janë bërë në pajisje, me një rrjet të konfiguruar siç duhet, në çdo rast do të transmetojë ato atje ku duhet dhe askund tjetër.
Dhe si një bonus i këndshëm, pajisja do të marrë një adresë nga rrjeti i brendshëm, e cila mund të konfigurohet në distancë, dhe akses në të do të jetë e mundur vetëm nga brenda këtij rrjeti (ose fizikisht). Për një klasë të caktuar pajisjesh, kjo është shumë e rëndësishme.
Si funksionon kjo
PS Core
Në dukje, VPN është një shërbim klasik i të gjithë operatorëve të komunikimit për segmentin B2B, dhe përse atëherë duhet të fokusohemi në këtë? E gjithë çështja është në mënyrën se si është e ndërtuar rruga e transferimit të të dhënave për pajisjet e lidhura përmes GPRS, HSPA, LTE ose ndonjë teknologjie tjetër të komunikimeve mobile. Këtu nuk ka VLAN-ësh të njohur për të gjithë administratorët e rrjetit, nuk ka switch-e, as edhe router-a në kuptimin e tyre të zakonshëm. Por ka një rrjet të aksesit radio (RAN) dhe një kernel paketa (PS Core).
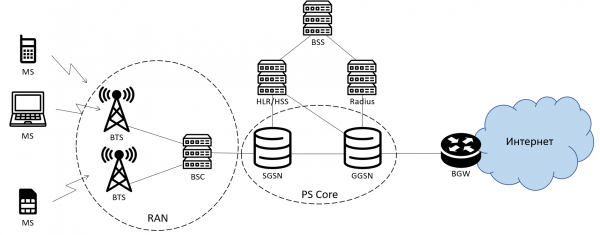
Një skemë e thjeshtuar e rrjetit të paketave të operatorit të komunikimeve mobile. Ajo dallohet paksa për LTE, por kuptimi i përgjithshëm mbetet i njëjtë.
Në përgjithësi, çdo pajisje me kartelë SIM, e regjistruar në rrjetin paketor (e cila ka kaluar procedurën GPRS attach ose ekuivalente), përpara se të fillojë të dërgojë të dhëna diku, duhet të inicojë krijimin e një seancë transmetimi të të dhënave (konteksti PDP) në ruterin bërthamor të rrjetit paketor, GGSN. Detajet dhe qëllimi i këtyre proceseve janë përshkruar shumë mirë këtu . Çfarë është e rëndësishme për ne: gjatë iniciatës së seancës, në kërkesën për GGSN, mes parametrave të tjerë janë ato që shumë njerëz i kanë parë në telefonat e tyre ose madje kanë pasur të bëjnë me to gjatë konfigurimit, për shembull, të modemëve USB. Këto janë tri fusha: APN, emri i përdoruesit dhe fjalëkalimi. APN (pikë qasje) është një entitet shumë i rëndësishëm në logjikën e punës së GGSN: në varësi të asaj se nga cila APN inicohet seanca, GGSN vepron në mënyra të ndryshme. Si rezultat i përpunimit të suksesshëm të kërkesës së përdoruesit, GGSN duhet të aktivizojë një seancë transmetimi të të dhënave dhe t'i komunikojë pajisjes parametrat e saj, veçanërisht, adresën IP të dhënë pajisjes dhe adresat DNS. Këtu ka disa veçori shumë të rëndësishme:
- Në kërkesën për iniciimin e seancës, pajisja kurrë nuk kërkon se cila adresë IP dëshiron të marrë;
- Përveç fushave «APN», «emri i përdoruesit» dhe «fjalëkalimi» të caktuara në cilësimet e pajisjes, në kërkesën për GGSN kalon gjithashtu numri i telefonit (MSISDN) të abonentit (nga këtu e tutje «abonent» do të thotë përdoruesi përfundimtar, një pajisje me kartelë SIM, ndërsa «klienti» është organizata që porosit shërbimin, e cila përfshin abonentët);
- Kur aktivizohet seanca, GGSN krijon një regjistrim të ri për adresën IP të re në tabelën e tij të rrugëzimit. Të gjithë abonentët në GGSN shënohen me regjistrime në tabelën e rrugëzimit me prefiksin /32, dmth. 1 abonent — 1 regjistër në tabelë. GGSN është një ruter shumë me performancë të lartë;
- Rrjeti i operatorit mund të ndryshojë fushën APN në kërkesën për iniciimin e seancës në faza të ndryshme (si në SGSN ashtu edhe në GGSN) për arsye të ndryshme. Kjo lejon në disa raste të zvogëlojë, dhe në disa rast gjallë e tërësisht përjashtojë, konfigurimin e parametrave të rrjetit në pajisjet me kartelë SIM.
Për tre pikët e para, menjëherë lind pyetja: cila është adresa IP që iu jepet abonentit?
Kjo përcaktohet nga konfigurimet e APN-së nga e cila ka ardhur kërkesa për aktivizimin e sesionit. Rreth 99% e përdoruesve të transfertave të dhënash në rrjetet celulare përdorin qasje të zakonshme në Internet. Këto janë piketat e njohura për të gjithë, internet.mts.ru, internet.beeline.ru dhe kështu me radhë. Në rastin e aksesit në Internet, GGSN jep adresat sipas parimit të DHCP të zakonshëm nga ato të regjistruara në konfigurimet e nënrrjeteve të errëta. Kur del në rrjetin publik, ato mbyllen nga NAT-i klasik (apo më saktë, nga versioni i tij PAT).
Por GGSN është në gjendje të bëjë më shumë. Për të zgjedhur adresën IP, ai mund të bëjë një kërkesë AAA në serverin e autorizimit (Radius, për shembull). Kjo logjikë konfigurohet për APN të veçanta në varësi të qëllimit të tyre. Rasti më i thjeshtë — shërbimi për ofrimin e një adrese IP publike të qëndrueshme. Këto adresa, zakonisht, rezervohen për abonentët në faturim (BSS) të operatorit, dhe në varësi të arkitekturës IT, përfundojnë në një bazë të dhënash të caktuar, e cila kërkohet nga GGSN. Falë faktit se i është njohur MSISDN (numri i telefonit) të abonentit, i cili do të përfshihet në kërkesë, ajo bazë të dhënash do të jetë mjaft e thjeshtë dhe mund të përmbajë vetëm lidhjen mes numrit dhe adresës. Shtesë, në rast se klienti planifikon të përdorë një SIM-kartë për të lidhur disa pajisje (nëse SIM-karta ndodhet në një router WiFi të zyrës së largët, për shembull), kjo tabelë mund të përmbajë gjithashtu të ashtuquajturin "framed route" — prefiksi i rrjetit që ndodhet "pas" SIM-kartës, i cili do të shpallet për të gjitha pajisjet në rrjet sipas protokolleve të dinamikës së ruterimit.
Nuk është vetëm GGSN
Përveç shpërndarjes së adresave, është gjithashtu e nevojshme të dërgohet trafiku i abonentëve në rrjetet klientëve, secili në të vetën. Këtu gjithçka funksionon më tradicionale. Në GGSN, trafiku i APN-ve të specializuara për të punuar me VPN-it, përshkruhet në një router të veçantë të rrjetit të operatorit (ai mund të ketë emra të ndryshëm, ndonjëherë quhet router VPN), i cili nga ana e tij kryen funksionin e një RE klasike në skemën L3VPN. Ai shton etiketat e nevojshme, titujt dhe gjithçka tjetër dhe dërgon këtë fluks të gjithë trafikut përmes routerave të rrjetit transportues në lidhjet e paracaktuara ose tunelin në rrjetin e klientit. Kjo pjesë është shumë më tradicionale dhe e përshkruar shumë herë në vende të tjera, prandaj nuk do të ndalem shumë në të në këtë material.
Duke marrë parasysh të gjitha këto detaje, mënyrat e organizimit të VPN-ve mobile mund të jenë disa, dhe ato do të ndryshojnë nga njëra-tjetra përmes një kombinimi të karakteristikave të mëposhtme:
- Adresat IP, siç është përmendur më parë, mund të jepen dinamikisht (një adresë e ndryshme çdo herë nga një nënrrjet i caktuar) dhe statikisht (e njëjta adresë për çdo abonent), e cila përcaktohet dhe/ose nga настройките e APN-së, dhe/ose nga настройките e serverit Radius;
- Adresat IP mund të jepen nga serveri Radius nën menaxhimin e operatorit ose nën menaxhimin e klientit;
- Dispozitivet e lidhura në VPN mobile, mund të ndërveprojnë ose vetëm midis tyre, ose të kenë qasje në rrjetin e zakonshëm L3VPN të klientit përmes një lidhjeje të drejtpërdrejtë (port VPN) me operatorin ose përmes tunelimit mbi rrjetin e Internetit;
- Në disa raste, përdorimi i emrit të përdoruesit dhe fjalëkalimit për të aktivizuar me sukses seancën mund të jetë e domosdoshme, dhe ndonjëherë nuk është e nevojshme as të plotësohet fusha "APN".
Ka disa dhjetëra kombinime me lloje të ndryshme tunelimi, balancimi të trafikut midis kanaleve të aksesit në "VPN-in kryesor" të klientit dhe parimit të dhënies së adresave. Për shumicën e rasteve, skema e përgjithshme duket si më poshtë:
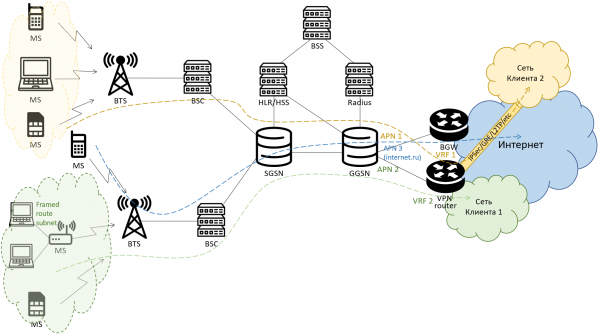
Si pas këtij procesi të shpejtë të regjistrimit në rrjet dhe marrjes së adresës IP, pajisja fiton akses në rrjetin e klientit, ndërsa rrjeti i klientit fiton akses në pajisje. Në këtë rast, abonenti ndodhet në izolim nga të gjithë abonentët e tjerë të operatorit, të cilët nuk kanë lidhje me klientin specifik, ata nuk kërkojnë konfigurime të tjera, dhe i gjithë trafikui drejtohet pa alternativë në rrjetin e klientit, ku përpunohen në përputhje me politikat e brendshme të klientit.
Burimi: habr.com
