

Ndonjëherë do të doja të shikoja në sy ndonjë programues virusi dhe të pyesja: përse dhe pse? Me pyetjen "si" do të merremi ne vetë, por do të ishte shumë interesante të dinim se çfarë mendonte ai ose ajo që krijoi këtë ose atë malware. Sidomos kur hasim në këto "perlë".
Heroi i artikullit të sotëm është një shembull interesant i një shifruesi. Dukej se ishte menduar si një "shfrytëzues", por realizimi i tij teknik është më shumë si një shaka e keqe e dikujt. Këtë realizim do të bisedojmë sot.
Fatkeqësisht, ndjekja e ciklit të jetës së këtij enkoduesi është praktikisht e pamundur – statistikë është tepër e vogël për të, pasi, për fat të mirë, nuk ka patur shpërndarje. Prandaj, do ta lëmë mënjanë origjinën, metodat e infektimit dhe përmendje të tjera. Do të tregojmë vetëm për rastin tonë të takimit me Wulfric Ransomware dhe se si ne ndihmuam një përdorues të shpëtojë skedarët e tij.
I. Si filloi gjithçka
Në laboratori tonë të antivirusit shpesh na kontaktojnë njerëz që vuajnë nga shifrimtarët. Ne ofrojmë ndihmë pa marrë parasysh se cilat produkte antivirus ata kanë instaluar. Këtë herë na kontaktoi një person, skedarët e të cilit ishin prekur nga një enkodues i panjohur.
Përshëndetje! Skedarët në magazinën e skedarëve (samba4) u shifruan pa fjalëkalim për hyrje. Kam dyshime se infeksioni erdhi nga kompjuteri i së bijës (Windows 10 me mbrojtjen standarde Windows Defender). Kompjuteri i saj nuk është ngjallur pas kësaj. Skedarët kryesisht janë .jpg dhe .cr2. Shtesa e skedarëve pas shifrimit: .aef.
Ne morëm nga përdoruesi mostra të skedarëve të shifruar, një shënim kërkese të shpërblimit dhe një skedar, i cili, për sa duket, është çelësi që autorët e shifruesit kanë nevojë për të dekriptuar skedarët.
Ja edhe të gjitha gjurmët tona:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Le të shohim shënimin. Sa Bitcoin është këtë herë?
Përkthimi:
Kujdes, skedarët tuaj janë shifruar!
çelësi është unik për PC-në tuaj.Paguani shumën 0.05 BTC në adresën e bitcoin: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Pas pagesës, më dërgoni një email, duke bashkuar skedarin pass.key në Wulfric@gmx.com me një njoftim për pagesën.Pas konfirmimit unë do t'ju dërgoj një dekriptor për skedarët.
Mund të paguani bitcoin online në disa mënyra:
– pagesë me kartë bankare
Për bitcoin:
Nëse keni ndonjë pyetje, më shkruani në Wulfric@gmx.com
Si një bonus, do t'ju tregoj se si është hackuar kompjuteri juaj dhe si ta mbrojtni atë në të ardhmen.
Një ujk patetik, i thirrur për të treguar viktimës seriozitetin e situatës. Megjithatë, mund të kishte qenë edhe më keq.
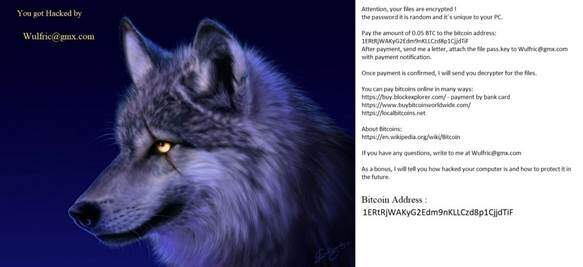
Fig. 1. - Si një bonus, do t'ju tregoj si të mbrojtni kompjuterin tuaj në të ardhmen. - Duket e besueshme.
II. Të fillojmë punën
Faza e parë ishte t’i hedhim një sy strukturës së mostrës së dërguar. Siç është e çuditshme, ajo nuk dukej si një skedar i ndikuar nga shifrovuesi. Hapim editorin hexadecimal dhe shohim. Në katër byte e parë ndodhet madhësia origjinale e skedarit, 60 byte të tjera janë të mbushura me zero. Por ajo që është më interesante ndodhet në fund:
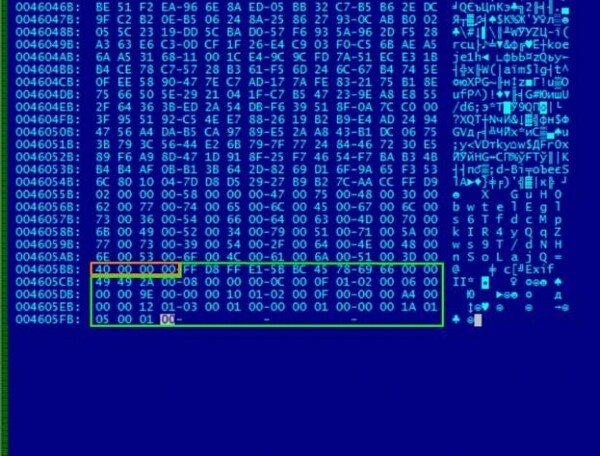
Fig. 2. Analizojmë skedarin e dëmtuar. Çfarë bie në sy menjëherë?
Të gjitha ishin aq të thjeshta sa që ishte për të ardhur keq: 0x40 byte nga titulli ishin transferuar në fund të skedarit. Për rikthimin e të dhënave mjafton t'i kthejmë ato në fillim. Qasja në skedar është rikuperuar, por emri është ende i enkriptuar, dhe me këtë është më e ndërlikuar.
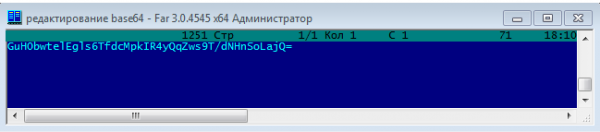
Fig. 3. Emri i enkriptuar në Base64 duket si një grup shpërthyes simbolesh.
Le të përpiqemi ta analizojmë pass.key, i dërguar nga përdoruesi. Në të shohim një sekuencë 162-byte simbolesh në ASCII.
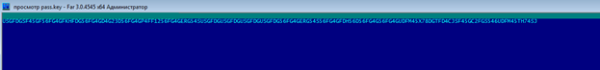
Fig. 4. 162 simbol, të lënë në PC-në e viktimës.
Nëse e shikoni me kujdes, mund të vëreni se simbolet përsëriten me një periudhë të caktuar. Kjo mund të tregojë përdorimin e XOR, ku përsëritjet janë karakteristike dhe frekuenca e tyre varet nga gjatësia e çelësit. Duke e ndarë stringun në grupe prej 6 simbolesh dhe duke aplikoni disa variante të sekuencave XOR, nuk arritëm të merrnim ndonjë rezultat kuptimplote.
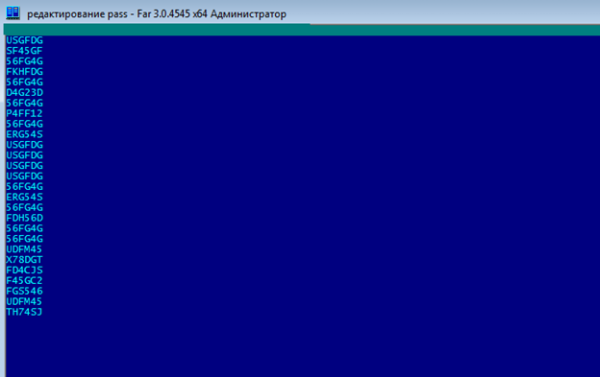
Fig. 5. A shihni konstanta përsëritëse në mes?
Vendosëm të gjejmë në Google konstantat, sepse po, kështu mund të bëhet edhe kjo! Dhe të gjitha ato përfundimisht na çuan në një algoritëm - Batch Encryption. Pas studimit të skriptit u bë e qartë se stringu ynë është thjesht rezultati i punës së tij. Duhet të përmendet se ky nuk është një shifrovues, por thjesht një kodifikues, i cili zëvendëson simbolet me sekuenca 6-byte. Asnjë çelës apo sekrete të tjera 🙁
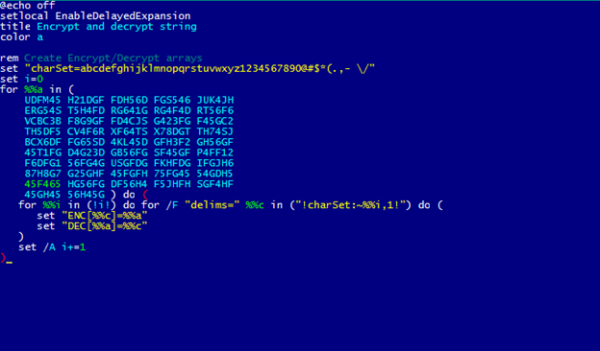
Fig. 6. Një copë origjinale algoritmi me autorësi të panjohur.
Algoritmi nuk do të punonte siç duhet, nëse nuk do të ishte një detaj i vetëm:
Fig. 7. Morpheus miratuar.
Me ndihmën e zëvendësimit të kundërt, kthejmë stringun nga pass.key në tekstin me 27 karaktere. Vlen të theksohet se teksti është ndoshta njerëzor ‘asmodat’.
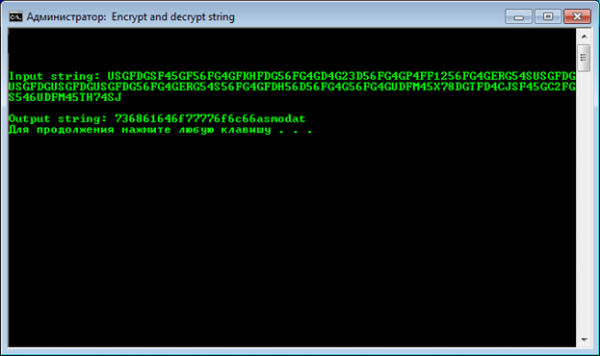
Fig. 8. USGFDG=7.
Google na ndihmon sërish. Pas një kërkimi të vogël gjejmë një projekt interesant në GitHub – Folder Locker, i shkruar në .Net dhe që përdor bibliotekën ‘asmodat’ nga një llogari tjetër në «Git».
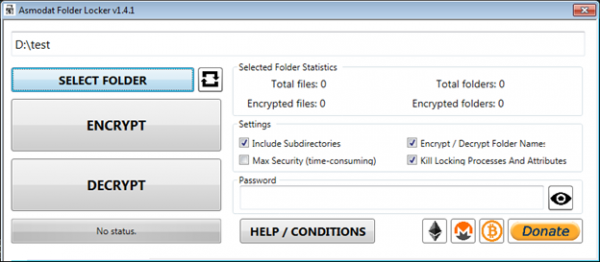
Fig. 9. Ndërfaqja e Folder Locker. U kontrollua me patjetër për maluer.
Utilitari është një enkriptor për Windows 7 dhe më lart, i cili shpërndahet me kod të hapur. Në enkriptim përdoret një fjalëkalim, i nevojshëm për dekriptimin e mëpasshëm. Lejon të punoni si me skedarë individualë ashtu edhe me direktori të tëra.
Biblioteka e saj përdor algoritmin simetrik të enkriptimit Rijndael në modalitetin CBC. E veçanta është se madhësia e bllokut është zgjedhur të jetë 256 bit – ndryshe nga standardi AES, ku madhësia kufizohet në 128 bit.
Çelësi ynë formohet sipas standardit PBKDF2. Si fjalëkalim përdoret SHA-256 nga vargu i futur në utilitar. Të mbetet vetëm të gjejmë këtë varg për të formuar çelësin e dekriptimit.
Mirë, le të kthehemi te dekriptuari ynë tashmë pass.key. Kujtoni atë varg me numra dhe tekstin ‘asmodat’? Provojmë të përdorim 20 bajtët e parë të vargut si fjalëkalim për Folder Locker.
Shiko, funksionon! Fjalëkalimi u përshtat, dhe gjithçka u deshifrua mrekullisht. Sipas simboleve të fjalëkalimit – kjo është një përfaqësim HEX i një fjale të caktuar në ASCII. Provojmë ta tregojmë fjalëkalimin në formë tekstuale. Marrim ‘shadowwolf’. A ndiheni tashmë simptomat e likantropisë?
Le të hedhim një herë tjetër një vështrim në strukturën e dosjes së prekur, tani që e dimë mekanizmin e punës së lokatorit:
- 02 00 00 00 – mënyra e enkriptimit të emrave;
- 58 00 00 00 – gjatësia e emrit të skedarit të enkriptuar dhe të koduar në base64;
- 40 00 00 00 – madhësia e titullit të transferuar.
Me të kuqe dhe të verdhë janë theksuar emri i enkriptuar dhe titulli i transferuar, përkatësisht.
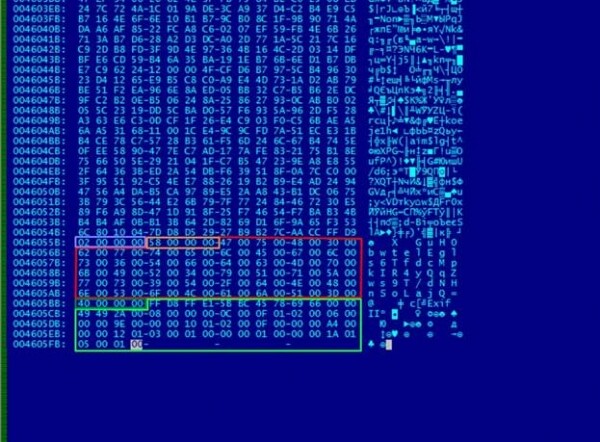
Fig. 10. Me të kuqe është theksuar emri i enkriptuar, me të verdhë – titulli i transferuar.
Tani le të krahasojmë emrat e enkriptuar dhe të dekriptuar në përfaqësim hexadecimal.
Struktura e të dhënave të dekriptuara:
- 78 B9 B8 2E – mbeturinat e krijuara nga utilitari (4 bajtë);
- 0C 00 00 00 – gjatësia e emrit të dekriptuar (12 bajtë);
- më pas vjen, në fakt, emri i skedarit dhe plotësimi me zerot deri në gjatësinë e nevojshme të bllokut (padding).
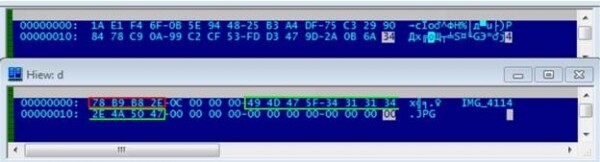
Fig. 11. IMG_4114 duket shumë më mirë.
III. Konkluzionet dhe përfundimi
Duke u kthyer në fillim. Ne nuk e dimë se çfarë e udhëhoqi autorin Wulfric.Ransomware dhe çfarë qëllimi kishte. Sigurisht, për përdoruesin e zakonshëm, rezultati i punës së një kriptuesi të tillë do të duket një fatkeqësi e madhe. Dokumentet nuk hapen. Të gjithë emrat janë zhdukur. Në vend të imazhit të zakonshëm – një ujk në ekran. Të detyruar të lexojnë për bitcoinët.
Megjithatë, këtë herë pas maskës "kriptares së tmerrshme" fshihej një përpjekje e tillë absurde dhe e padëshiruar për shantazh, ku bëri grevë përdoruesi përdor programe përfundimisht të gatshme dhe la çelësat direkt në vendin e krimit.
Përveç kësaj, në lidhje me çelësat. Ne nuk kishim ndonjë skript të dëmshëm ose trojan, nëpërmjet të cilit mund të kuptohej se si kishte lindur ky pass.key – mekanizmi i shfaqjes së skedës në kompjuterin e infektuar mbetet i panjohur. Por, më kujtohet, në shënimin e tij autori përmendi veçorinë e fjalëkalimit. Kështu që, fjala kod për dekriptimin është po aq unike sa është unik emri i përdoruesit shadow wolf 🙂
Dhe megjithatë, ujku i errët, përse dhe pse?
Burimi: habr.com
