

I NPM-paketet pac-resolver, som har mer än 3 miljoner nedladdningar per vecka, har en sårbarhet (CVE-2021-23406) upptäckts som gör det möjligt att köra sin egen JavaScript-kod i kontexten av applikationen när HTTP-förfrågningar skickas från Node.js-projekt som stöder auto-konfigurering av proxyservrar.
Paketet pac-resolver analyserar PAC-filer som inkluderar skript för automatisk konfiguration av proxyservrar. PAC-filen innehåller vanlig JavaScript-kod med funktionen FindProxyForURL, som definierar logiken för att välja proxy beroende på värd och begärt URL. Sårbarheten består i att den JavaScript-kod som utförs i pac-resolver använder det API i Node.js som kallas VM, vilket möjliggör körning av JavaScript-kod i en annan kontext av V8-motorn.
Det angivna API:et är tydligt markerat i dokumentationen som inte avsett för att köra otillförlitlig kod, då det inte erbjuder fullständig isolering av den körda koden och tillåter tillgång till den ursprungliga kontexten. Problemet åtgärdades i pac-resolver version 5.0.0, som har bytt till att använda biblioteket vm2, vilket erbjuder en högre grad av isolering lämplig för körning av otillförlitlig kod.
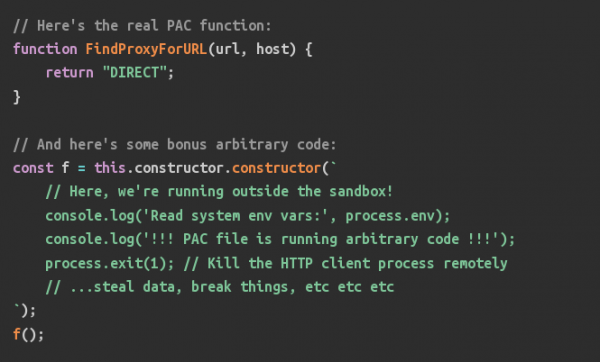
Vid användning av den sårbara versionen av pac-resolver kan en angripare genom att överföra en särskilt formaterad PAC-fil åstadkomma körning av sin JavaScript-kod i kontexten av koden i projektet som använder Node.js, om detta projekt använder bibliotek som har beroenden till pac-resolver. Den mest populära av de problematiska biblioteken är Proxy-Agent, som anges i beroenden hos 360 projekt, inklusive urllib, aws-cdk, mailgun.js och firebase-tools, som tillsammans har mer än tre miljoner nedladdningar per vecka.
Om en applikation som har beroenden till pac-resolver laddar en PAC-fil som tillhandahålls av ett system som stöder automatiserad proxykonfiguration via WPAD, kan angripare som har tillgång till det lokala nätverket utnyttja spridningen av proxyinställningar via DHCP för att införa skadliga PAC-filer.
Källa: opennet.ru
