

Ingenjörer från Intel har föreslagit ett nytt protokoll HTTPA (HTTPS Attestable), som utökar HTTPS med ytterligare säkerhetsgarantier för de beräkningar som görs. HTTPA garanterar integriteten av användarens förfrågan på servern och säkerställer att webbservicen är pålitlig och att koden som körs i TEE-miljön (Trusted Execution Environment) på servern inte har ändrats som ett resultat av intrång eller sabotage av administratör.
HTTPS skyddar data som överförs under överföringen över nätverket, men kan inte utesluta att deras integritet bryts på grund av attacker mot servern. Isolerade enklaver, skapade med teknologier som Intel SGX (Software Guard Extension), ARM TrustZone och AMD PSP (Platform Security Processor), möjliggör skydd av viktiga beräkningar och minskar risken för läckage eller förändring av konfidentiell information på slutpunkten.
HTTPA för att garantera äktheten av den överförda informationen tillåter användning av de autentiseringsresurser som tillhandahålls av Intel SGX, som bekräftar äktheten av enklaven där beräkningarna utförs. Faktum är att HTTPA utökar HTTPS med möjligheten till fjärrautentisering av enklaven och möjliggör verifiering av att den körs i en äkta Intel SGX-miljö och att webbservicen är pålitlig. Protokollet utvecklas från början som universellt och kan, förutom Intel SGX, också implementeras för andra TEE-system.
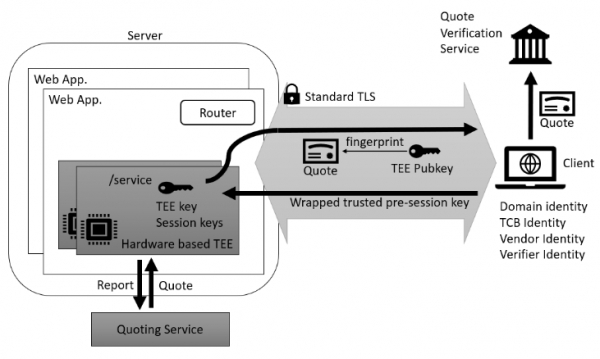
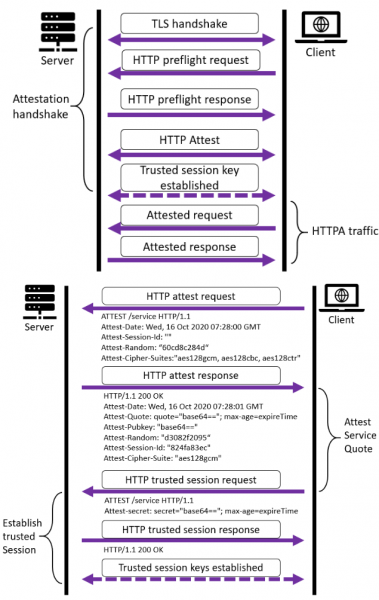
Förutom den vanliga processen för HTTPS för att etablera en säker anslutning, kräver HTTPA dessutom att ett pålitligt sessionnyckelavtal godkänns. Protokollet introducerar en ny HTTP-metod "ATTEST", som möjliggör behandling av tre typer av förfrågningar och svar:
- "preflight" för att kontrollera om den fjärranslutna parten stödjer autentisering av enklaver;
- "attest" för att avtala autentiseringsparametrar (val av kryptografisk algoritm, utbyte av unika sessionsspecifika slumpmässiga sekvenser, generering av sessionsidentifierare och överföring av enklavens offentliga nyckel till klienten);
- "trusted session" — skapande av en sessionnyckel för pålitlig informationsutbyte. Sessionnyckeln bildas på grundval av en tidigare avtalad preliminär hemlig sekvens (pre-session secret), som skapats av klienten med hjälp av den mottagna servern öppna nyckeln TEE och de slumpmässigt genererade sekvenserna från varje part.
HTTPA innebär att klienten är pålitlig, medan servern inte är, dvs. klienten kan använda denna protokoll för att verifiera beräkningar i TEE-miljön. Samtidigt garanterar HTTPA inte att de beräkningar som görs utanför TEE inte har komprometterats, vilket kräver en separat strategi för utvecklingen av webbtjänster. webbserver. Således är HTTPA huvudsakligen inriktad på användning med specialiserade tjänster som har högre krav på informationsintegritet, såsom finansiella och medicinska system.
För situationer där beräkningarna i TEE måste bekräftas både för servern och klienten, finns det en version av mHTTPA-protokollet (Mutual HTTPA) som utför ömsesidig verifiering. Denna version är mer komplicerad på grund av behovet av ömsesidig generering av sessionsnycklar för server och klient.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish