

Efter nästan fyra års utveckling har operationen Qubes 4.1 släppts, vilket implementerar idén om att använda en hypervisor för strikt isolering av applikationer och OS-komponenter (varje klass av applikationer och systemtjänster körs i separata virtuella maskiner). För att köra den behövs ett system med 6 GB RAM och en 64-bitars Intel- eller AMD-CPU med stöd för VT-x med EPT/AMD-v med RVI och VT-d/AMD IOMMU, helst med en Intel GPU (NVIDIA och AMD GPU:er har inte testats tillräckligt bra). Storleken på installationsavbilden är 6 GB.
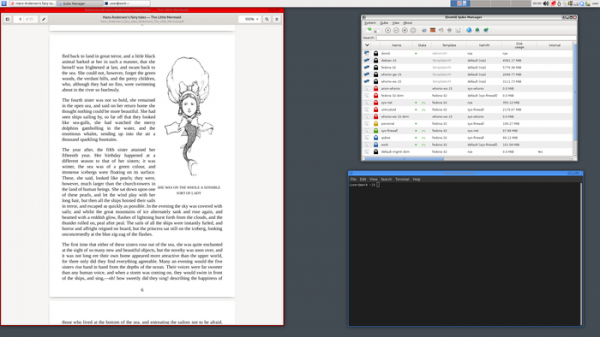
Applikationerna i Qubes är indelade i klasser beroende på vikten av de behandlade uppgifterna och de problem som löses. Varje klass av applikationer (till exempel arbete, underhållning, bankärenden) samt systemtjänster (nätverksdelar, brandväggar, hantering av lagring, USB-stack etc.) körs i separata virtuella maskiner, som startas med hjälp av hypervisorn Xen. Dessa applikationer är tillgängliga inom samma skrivbord och markeras för tydlighetens skull med olika färger på fönsterkanterna. Varje miljö har läsåtkomst till den grundläggande rotfs och det lokala lagret, som inte överlappar med lagren i andra miljöer; en speciell tjänst används för att organisera interaktionen mellan applikationerna.
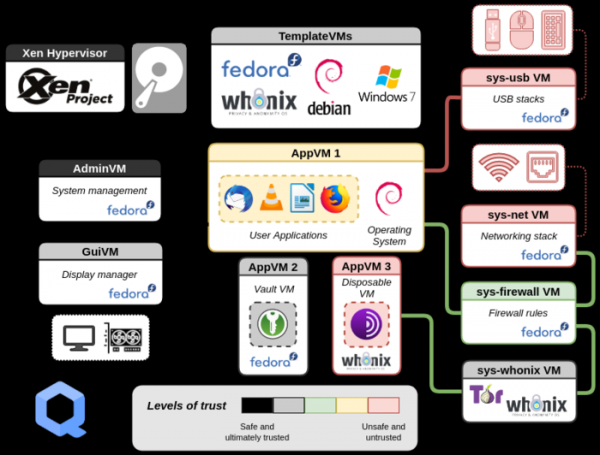
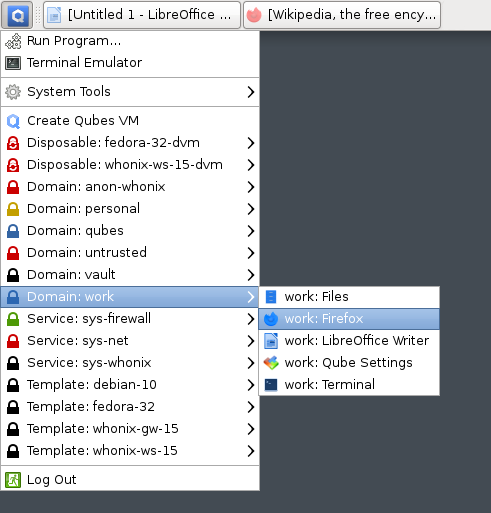
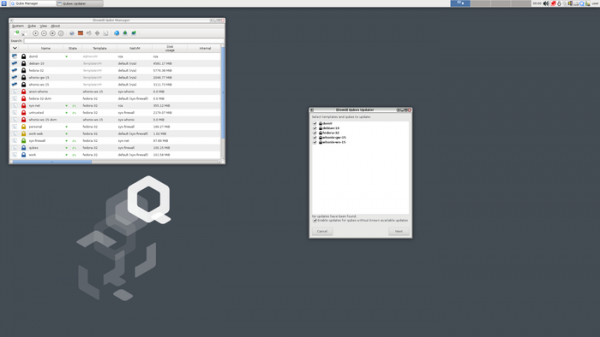
Som grund för att skapa virtuella miljöer kan en paketbas från Fedora och Debian användas, och även gemenskapen stöder mallar för Ubuntu, Gentoo och Arch Linux. Det är möjligt att organisera åtkomst till applikationer i en virtuell maskin med Windows, samt att skapa virtuella maskiner baserat på Whonix för att säkerställa anonym åtkomst via Tor. Användargränssnittet är byggt på Xfce. När användaren startar en applikation från menyn, startar denna applikation i en viss virtuell maskin. Innehållet i de virtuella miljöerna definieras av en uppsättning mallar.
Huvudsakliga förändringar:
- En möjlighet att använda en separat GUI Domain-miljö med komponenter för att stödja grafiskt gränssnitt har implementerats. Tidigare kördes en separat X-server i virtuella miljöer för varje klass av applikationer, en förenklad fönsterhanterare och en videodrivrutin som sände utdata till förvaltningsmiljön i kompositläge, men komponenterna i grafisk stacken, fönsterhanteraren för huvuddesktop, bildskärmskontroller och grafiska drivrutiner utfördes i den huvudsakliga förvaltningsmiljön Dom0. Nu kan grafikrelaterade funktioner flyttas från Dom0 till en separat GUI Domain-miljö och separeras från systemhanteringskomponenter. Endast en speciell bakgrundsprocess har lämnats i Dom0 för att ge tillgång till vissa minnessidor. Stödet för GUI Domain är fortfarande experimentellt och aktiveras inte som standard.
- Experimentellt stöd för Audio Domain har lagts till, en separat miljö för ljudbehandling, servern, som gör det möjligt att isolera komponenter för ljudbehandling från Dom0.
- En bakgrundsprocess qrexec-policy och ett nytt regelsystem för RPC-mekanismen Qrexec har lagts till, vilket gör det möjligt att utföra kommandon i kontexten för angivna virtuella miljöer. Regelsystemet för Qrexec definierar vem, vad och var som kan göras i Qubes. Den nya versionen av reglerna kännetecknas av ett mer flexibelt format, avsevärt ökad prestanda och ett meddelandesystem som förenklar problemdiagnos. Möjligheten att köra Qrexec-tjänster som en server som är tillgänglig via en socket (socket server) har lagts till.
- Tre nya mallar för virtuella miljöer baserade på Gentoo Linux har föreslagits — minimal, med Xfce och med GNOME.
- En ny infrastruktur har realiserats för stöd, automatiserad byggnation och testning av ytterligare mallar för virtuella miljöer. Utöver Gentoo har infrastrukturen stöd för mallar med Arch Linux och testning av Linux-kärnan.
- Bygg- och testsystemet har förbättrats, och stöd för verifiering i ett kontinuerligt integrationssystem baserat på GitLab CI har lagts till.
- Arbete har genomförts för att implementera stöd för reproducerbara byggningar av miljöer baserade på Debian, som kan användas för att bekräfta att Qubes-komponenter är byggda exakt från de angivna källkoderna och inte innehåller oönskade förändringar, som kan införas genom attacker på bygginfrastrukturen eller bakdörrar i kompilatorn.
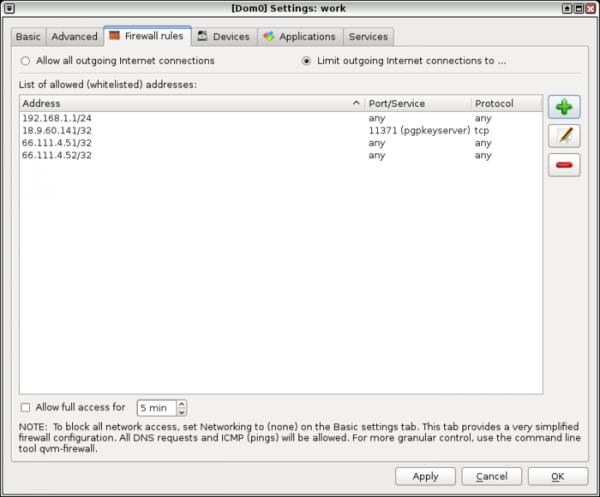
- Implementation av brandväggen har skrivits om.

- Miljöerna sys-firewall och sys-usb körs numera som standard i "disposable"-läge, vilket innebär att de är engångsmiljöer och kan skapas vid behov.
- Stödet för skärmar med hög pixeltäthet har förbättrats.
- Stöd för olika typer av muspekare har lagts till.
- En avisering om otillräckligt ledigt diskutrymme har realiserats.
- Stöd för paranoid backupåterställningsläge har lagts till, där ett engångs virtuellt miljö används för återställning.
- Installationsprogrammet erbjuder nu möjligheten att välja mellan Debian och Fedora för mallar av virtuella maskiner.
- Ett nytt grafiskt gränssnitt för hantering av uppdateringar har lagts till.

- Verktyget Template Manager har lagts till för installation, borttagning och uppdatering av mallar.
- Mekanismen för distribution av mallar har förbättrats.
- Den grundläggande miljön Dom0 har uppdaterats till paketbasen Fedora 32. Mallar för skapande av virtuella miljöer har uppdaterats till Fedora 34, Debian 11 och Whonix 16. Som standard erbjuds Linux-kärnan 5.10. Hypervisorn Xen 4.14 och skrivbordsmiljön Xfce 4.14 har också uppdaterats.
Källa: opennet.ru
