

I bakgrundsprocessen slaacd, som ansvarar för automatisk konfiguration av IPv6-adresser (IPv6 Stateless Address Autoconfiguration, RFC 4862) i OpenBSD, har en sårbarhet upptäckts som leder till buffertöverskridning vid mottagande av en särskilt utformad IPv6-routerannonsering (RA, Router Advertisement).
Den ursprungliga funktionen för automatisk konfiguration av IPv6-adresser implementerades på kärnnivå, men från och med OpenBSD 6.2 har den flyttats till en separat icke-privilegierad process, slaacd. Denna process ansvarar för att skicka RS-meddelanden (Router Solicitation) och tolka RA-svar (Router Advertisement) med information om routern och nätverksanslutningsparametrar.
I februari åtgärdades en bugg i slaacd som ledde till krascher när 7 angavs. servrar i listan över RDNSS (Recursive DNS Servers). Denna brist fångade uppmärksamheten hos oberoende forskare, som försökte undersöka koden i slaacd för att hitta andra fel som uppstår vid tolkning av fält i RA-meddelanden. Analysen visade att koden innehåller ett ytterligare problem som uppstår vid hantering av fältet DNSSL (DNS Search List), som omfattar listor domännamn och mönster av värdar för DNS.
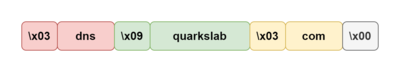
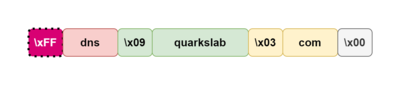
Varje namn i DNSSL-listan kodas med hjälp av en null-teckenavskiljare och mellanliggande enbytesetiketter som definierar storleken på de efterföljande data. Sårbarheten uppstår eftersom storleksfältet i tolkningen kopieras till en variabel av den teckensatta typen integer ("len = data[pos]"). Om ett värde med det mest signifikanta biten angivs i fältet, uppfattas detta värde i if-satsen som ett negativt tal och kontrollen för den maximalt tillåtna storleken ("if (len > 63 || len + pos + 1 > datalen) {") misslyckas, vilket leder till att memcpy-anropet utförs med en parameter vars storlek överskrider buffertens storlek.
Källa: opennet.ru
