

I de standard C-biblioteken uClibc och uClibc-ng, som används i många inbyggda och portabla enheter, har en sårbarhet identifierats (CVE ej tilldelad) som gör det möjligt att injicera falska data i DNS-cachen. Detta kan utnyttjas för att manipulera IP-adressen för en godtycklig domän i cachen och omdirigera förfrågningar till domänen till en angripares server.
Problemet berör olika Linux-firmware för routrar, accesspunkter och IoT-enheter, samt Linux-distributioner för inbyggda system som OpenWRT och Embedded Gentoo. Det rapporteras att sårbarheten uppträder i enheter från många tillverkare (till exempel används uClibc i firmware från Linksys, Netgear och Axis), men eftersom sårbarheten i uClibc och uClibc-ng inte är åtgärdad, avslöjas ännu inte detaljer om specifika enheter och tillverkare vars produkter innehåller problemet.
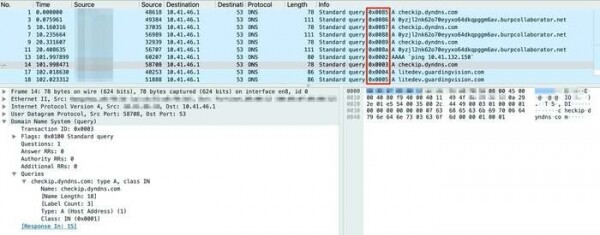
Sårbarheten orsakas av att förutsägbara transaktions-ID:n används i koden för att skicka DNS-förfrågningar. DNS-förfrågan identifierades genom att enkelt öka en räknare utan att tillämpa ytterligare randomisering av portnummer, vilket möjliggjorde cacheförgiftning av DNS genom förhandsladdning av UDP-paket med falska svar (svaret accepteras om det anländer före det verkliga svaret och inkluderar rätt ID). servern Till skillnad från den metod som föreslogs av Kaminsky 2008, behöver identifikationsnumret inte ens gissas, eftersom det från början är förutsägbart (det sätts initialt till värdet 1, vilket ökas med varje förfrågan, istället för att väljas slumpmässigt).
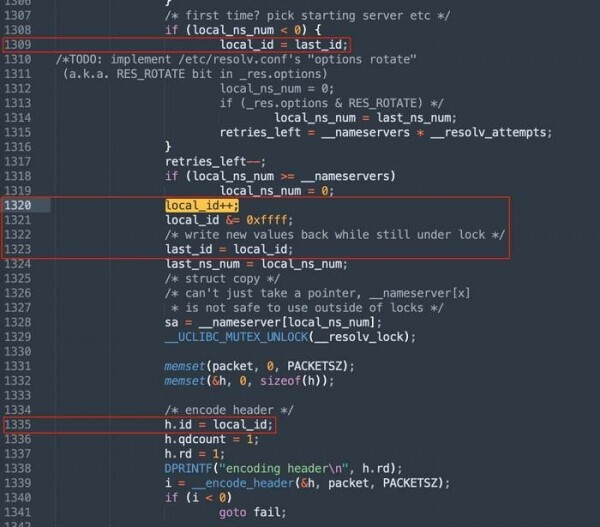
I specifikationen för att skydda mot gissningar av identifierare rekommenderas det att dessutom tillämpa slumpmässig distribution av de käll-nätverksportnummer från vilka DNS-förfrågningar skickas, vilket kompenserar för den otillräckligt stora storleken på identifieraren. När portarna randomiseras för att skapa ett falskt svar måste man förutom den 16-bitars identifieraren också gissa nätverksportnumret. I uClibc och uClibc-ng ingick sådan randomisering inte explicit (vid anrop av bind angavs inte något slumpmässigt käll-UDP-port) och dess tillämpning berodde på operativsystemets inställningar.
När slumpgenerering av sessioner stängs av, markeras bestämningen av det inkrementella identifieringsnumret som en trivial uppgift. Men även om slumpgenerering tillämpas, behöver angriparen bara gissa nätverksporten från intervallet 32768–60999, vilket kan göras genom att massivt skicka falska svar på olika nätverksportar.
Problemet har bekräftats i alla aktuella versioner av uClibc och uClibc-ng, inklusive de senaste versionerna av uClibc 0.9.33.2 och uClibc-ng 1.0.40. I september 2021 skickades information om sårbarheten till CERT/CC för samordnad beredning av patchar. I januari 2022 överfördes uppgifter om problemet till mer än 200 tillverkare som samarbetar med CERT/CC. I mars gjordes ett försök att kontakta projektet uClibc-ng direkt, men de svarade att de inte kunde åtgärda sårbarheten själva och rekommenderade att informationen om problemet offentliggjordes i hopp om att få hjälp från gemenskapen för att utveckla en lösning. NETGEAR var en av tillverkarna som meddelade att de släpper en uppdatering för att åtgärda sårbarheten.
Källa: opennet.ru
