

Utgivningen av distributionsversionen Kali Linux 2022.2 har presenterats, vilket är avsett för att testa system för sårbarheter, genomföra revisioner, analysera kvarvarande information och identifiera konsekvenser av attacker från illvilliga aktörer. Alla originalarbeten som skapats inom ramen för distributionen sprids under GPL-licensen och är tillgängliga via ett offentligt Git-repo. Flera varianter av iso-avbildningar har förberetts för nedladdning, med storlekar på 471 MB, 2.8 GB, 3.5 GB och 9.4 GB. Byggnaderna är tillgängliga för arkitekturer i386, x86_64, ARM (armhf och armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard erbjuds skrivbordsmiljö Xfce, men KDE, GNOME, MATE, LXDE och Enlightenment e17 stöds också som alternativ.
Kali innehåller ett av de mest omfattande urvalen av verktyg för specialister inom datorsäkerhet: från verktyg för testning av webbapplikationer och intrång i trådlösa nätverk till program som läser data från RFID-chip. Medföljer en samling exploits och mer än 300 specialiserade verktyg för säkerhetstestning, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Dessutom innehåller distributionen verktyg för att snabba upp lösenordsåterställning (Multihash CUDA Brute Forcer) och WPA-nycklar (Pyrit) genom att använda CUDA- och AMD Stream-teknologierna, vilket möjliggör användning av GPU:er från NVIDIA och AMD för beräkningsoperationer.
I den nya utgåvan:
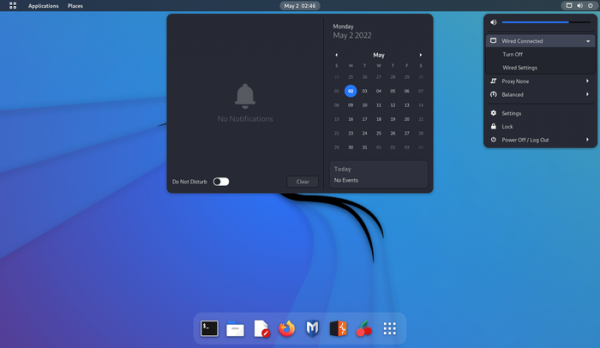
- Användarmiljön GNOME har uppdaterats till version 42. En ny version av panelen dash-to-dock har aktiverats. De ljusa och mörka teman har uppdaterats.

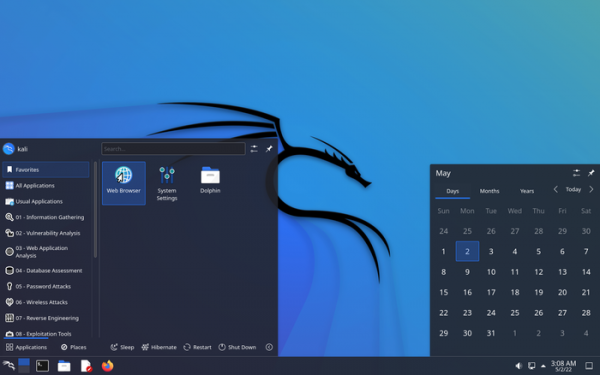
- Skrivbordet KDE Plasma har uppdaterats till version 5.24.

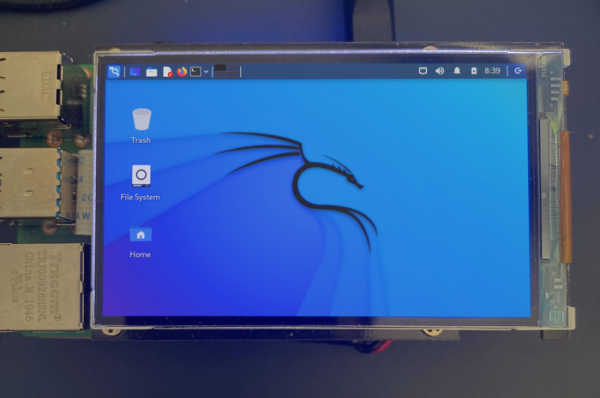
- I verktyget Xfce Tweaks har möjligheten att aktivera en ny förenklad panel för ARM-enheter lagts till, som är anpassad för små skärmar med låg upplösning (till exempel 800×480) till skillnad från den vanliga Xfce-panelen.

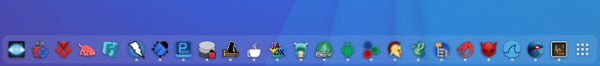
- Nya ikoner har lagts till för programmen evil-winrm och bloodhound, och ikonerna för nmap, ffuf och edb-debugger har uppdaterats. I KDE och GNOME tillhandahålls egna ikoner för specialiserade grafiska gränssnitt.

- Automatisk kopiering av grundläggande konfigurationsfiler från katalogen /etc/skel till hemkatalogen har säkerställts, men utan att ersätta redan befintliga filer.
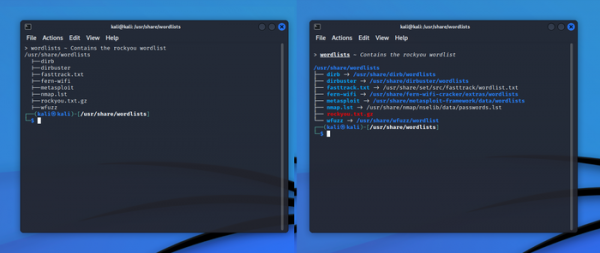
- Möjligheterna relaterade till arbete i konsolen har utökats. Paketen python3-pip och python3-virtualenv har inkluderats. Syntaxmarkeringen för zsh har modifierats något. Automatisk fullföljning av alternativ för John The Ripper har lagts till. Filtyper markeras i paket med resurser (wordlists, windows-resources, powersploit).

- Verktyg för att arbeta med snapshots i Btrfs-filsystemet har lagts till. Möjligheten att skapa startbara snapshots, bedöma skillnader mellan snapshots, visa innehållet i snapshots och automatiskt skapa snapshots finns.
- Nya verktyg har lagts till:
- BruteShark - ett program för inspektion av nätverkstrafik och extraktion av känsliga data, såsom lösenord.
- Evil-WinRM - WinRM-skal.
- Hakrawler - en sökbot för att identifiera ingångspunkter och resurser.
- Httpx - verktygssatsen för HTTP.
- LAPSDumper - sparar LAPS-lösenord (Local Administrator Password Solution).
- PhpSploit - ramverk för att organisera fjärrinloggning.
- PEDump — skapa en dump av Win32-körbara filer.
- SentryPeer — honeypot för VoIP.
- Sparrow-wifi — Wi-Fi-analysator.
- wifipumpkin3 — ramverk för att skapa falska åtkomstpunkter.
- Samlingen Win-Kex (Windows + Kali Desktop EXperience) har uppdaterats, som är avsedd för körning i Windows i en WSL2 (Windows Subsystem for Linux) miljö. Möjligheten att köra GUI-appar med root-rättigheter via sudo har tillhandahållits.
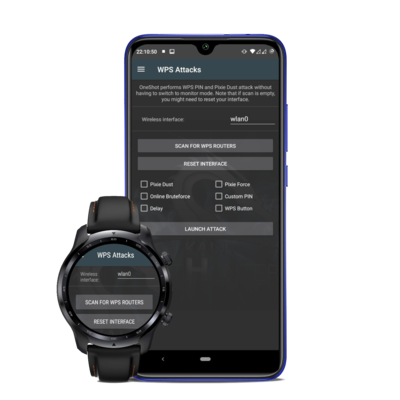
- Samtidigt har versionen NetHunter 2022.2 förberetts, en miljö för mobila enheter baserad på Android-plattformen med en uppsättning verktyg för att testa system för sårbarheter. Med NetHunter är det möjligt att kontrollera genomförandet av attacker som är specifika för mobila enheter, till exempel via emulering av USB-enheter (BadUSB och HID Keyboard — emulering av ett nätverks USB-adapter som kan användas för MITM-attacker, eller en USB-tangentbord som infekterar tecken) och skapa falska åtkomstpunkter (MANA Evil Access Point). NetHunter installeras i standardmiljön på Android-plattformen i form av en chroot-avbildning där en särskilt anpassad version av Kali Linux körs. I den nya versionen föreslås en ny flik för WPS-attacker som gör det möjligt att använda skriptet OneShot för att genomföra olika attacker mot WPS.

Källa: opennet.ru
