

Forskare från företagen Intezer och BlackBerry har upptäckt skadlig programvara med kodnamnet Simbiote, som används för att införa bakdörrar och rootkits på komprometterade servrar som kör Linux. Den skadliga programvaran har identifierats i system hos finansinstitut i flera länder i Latinamerika. För att installera Simbiote i systemet måste angriparen ha root-åkomst, vilket kan uppnås genom att utnyttja obotade sårbarheter eller genom att stjäla användarkonton. Simbiote gör det möjligt att etablera en permanent närvaro i systemet efter en attack för att möjliggöra ytterligare attacker, dölja aktiviteten hos andra skadliga applikationer och organisera avlyssning av konfidentiell information.
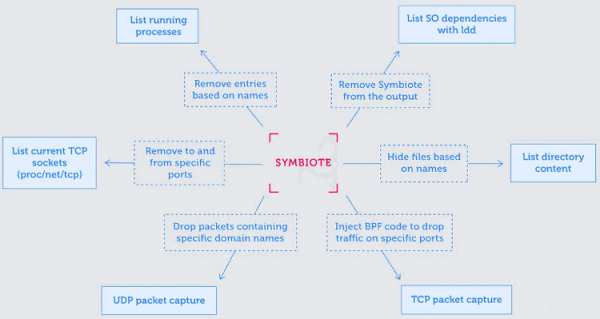
En särskild egenskap hos Simbiote är att den sprids i form av ett delat bibliotek som laddas vid start av alla processer med hjälp av mekanismen LD_PRELOAD och ersätter vissa anrop i standardbiblioteket. Hanterarna av de ersatta anropen döljer aktiviteten relaterad till bakdörren, till exempel genom att utesluta vissa objekt i processlistan, blockera åtkomst till specifika filer i /proc, dölja filer i katalogerna, utesluta den skadliga delade biblioteket från utdata av ldd (genom att fånga execve-funktionen och analysera anrop med miljövariabeln LD_TRACE_LOADED_OBJECTS), samt genom att inte visa nätverksocket relaterade till den skadliga aktiviteten.
För att skydda mot inspektion av trafik omdirigeras funktioner i biblioteket libpcap, läsning av /proc/net/tcp filtreras och en eBPF-program laddas in i kärnan, vilket förhindrar trafikanalysatorers arbete och undertrycker externa förfrågningar till egna nätverksbehandlare. eBPF-programmet körs som en av de första hanterarna och exekveras på den lägsta nivån av nätverksstacken, vilket gör det möjligt att dölja nätverksaktiviteten hos bakdörren även för analysverktyg som körs senare.
Simbiote tillåter också att kringgå vissa aktivitetsanalysatorer i filsystemet, eftersom stöld av konfidentiella uppgifter kan ske inte på filöppningsnivå, utan genom att avlyssna läsningsoperationer från dessa filer i legitima applikationer (till exempel, genom att ersätta bibliotekfunktioner kan man avlyssna användarens inmatning av lösenord eller data som laddas från filen med åtkomstnyckeln). För att organisera fjärrinloggning avlyssnar Simbiote vissa PAM-anrop (Pluggable Authentication Module), vilket gör det möjligt att ansluta till systemet via SSH med specifika attackerande inloggningsuppgifter. Det finns också en dold möjlighet att höja sina privilegier till användaren root genom att ställa in miljövariabeln HTTP_SETTHIS.
Källa: opennet.ru
