

Firefox 103 har släppts. Dessutom har uppdateringar för de stötta versionerna - 91.12.0 och 102.1.0 bildats. Firefox 104 kommer att gå in i beta-testning inom de närmaste timmarna, med en release planerad till den 23 augusti.
De viktigaste nyheterna i Firefox 103:
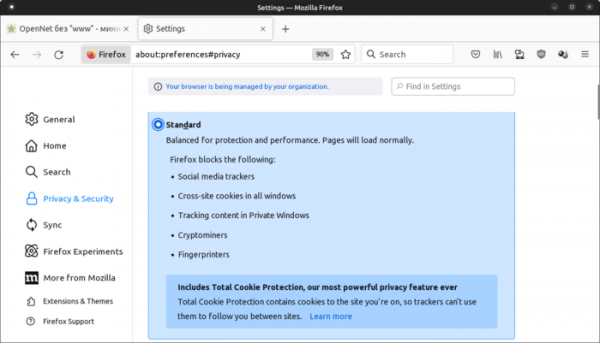
- Standardläget för Total Cookie Protection, som tidigare endast gällde i privat surfning och i strikt läge för att blockera oönskad innehåll, är nu aktiverat. I Total Cookie Protection används ett separat, isolerat lagringsutrymme för cookies per webbplats, vilket förhindrar användningen av cookies för att spåra rörelser mellan webbplatser. Cookies som sätts av externa block (iframe, js osv.) kopplas till den webbplats de laddades från och överförs inte när man besöker dessa block från andra webbplatser.

- Prestandan har förbättrats på system med hög uppdateringsfrekvens (120Hz+).
- I den inbyggda PDF-läsaren har markering av obligatoriska fält i formuläraktiga dokument lagts till.
- I läget "bild-i-bild" har möjligheten att ändra textstorleken på undertexter lagts till. Undertexter visas nu när du ser videor från Funimation, Dailymotion, Tubi, Hotstar och SonyLIV. Tidigare visades undertexter endast för YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ och webbplatser som använder WebVTT-formatet (Web Video Text Track).
- Det är nu möjligt att använda piltangenter, Tab och Shift+Tab för att navigera mellan flikarna.
- Funktionen för att öka textstorleken ("Make text bigger") har utvidgats till alla gränssnittselement och innehåll (tidigare påverkas endast systemteckensnitt).
- Möjligheten att återaktivera stöd för digitala signaturcertifikat baserade på SHA-1-hashar har tagits bort från inställningarna, då dessa sedan länge betraktas som osäkra.
- Vid kopiering av text från webbformulär bevaras nu icke-brytande mellanslag för att förhindra automatisk radbrytning.
- På Linux-plattformen har problem med WebGL-prestanda vid användning av proprietära NVIDIA-drivrutiner i kombination med DMA-Buf åtgärdats.
- Ett problem med en mycket långsam start på grund av bearbetning av innehåll i det lokala lagringsutrymmet har åtgärdats.
- I Streams API har stöd för bärbara strömmar lagts till, vilket möjliggör överföring av objekt ReadableStream, WritableStream och TransformStream som argument vid anrop av postMessage(), för att utföra operationen i en web worker med kloning av data i bakgrunden.
- För sidor som öppnas utan HTTPS och från iframe-block är åtkomst till API:erna caches, CacheStorage och Cache förbjuden.
- Stödet för attributen scriptminsize och scriptsizemultiplier har avbrutits, vilka tidigare förklarats vara föråldrade.
- I Windows 10 och 11 möjliggörs fästringen av Firefox-ikonen i panelen under installationen.
- På macOS-plattformen har övergången till en modernare API för hantering av låsningar genomförts, vilket har förbättrat gränssnittets responsivitet under hög CPU-belastning.
- I Android-versionen har en krasch vid växling till delat läge eller när fönstrets storlek ändras åtgärdats. Problemet som ledde till omvänd videouppspelning har lösts. En bugg som under vissa sällsynta omständigheter ledde till krasch vid öppnande av det virtuella tangentbordet i Android 12-miljön har också åtgärdats.
Förutom nyheter och buggfixar i Firefox 103 har 10 sårbarheter åtgärdats, varav 4 klassificeras som farliga (under CVE-2022-2505 och CVE-2022-36320) orsakade av minneshanteringsproblem, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till exekvering av skadlig kod vid öppning av särskilt utformade sidor. Bland de sårbarheter med måttlig risk kan nämnas möjligheten att bestämma markörens position genom manipulation av CSS-egenskaper som overflow och transform, samt att Android-versionen hänger vid hantering av mycket långa URL.
Källa: opennet.ru
